کلاهبرداری با ثبتنام مدارس و دانشگاهها؛ مراقب فرمها و لینکهای جعلی باشید
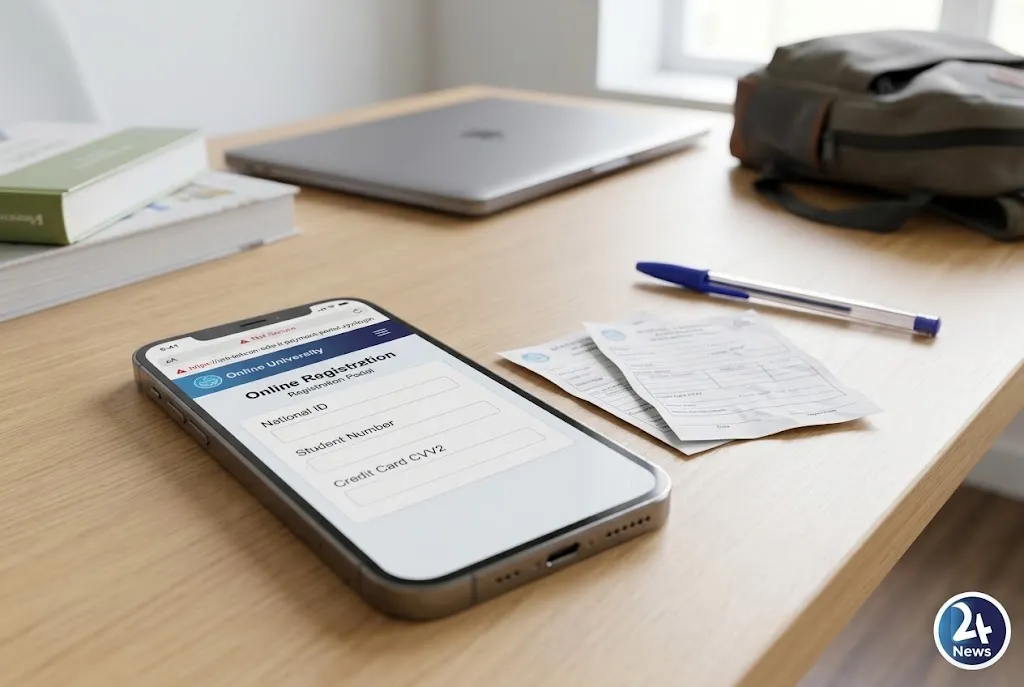
با شروع سال تحصیلی، لینکها و فرمهای ثبتنام مدارس، دانشگاهها و خوابگاهها بیشتر میشوند. در این راهنما نشانههای لینک جعلی و کلاهبرداری ثبتنام را بررسی میکنیم.

شروع سال تحصیلی؛ فصل تازهای برای لینکها و فرمهای آنلاین
با نزدیک شدن به آغاز سال تحصیلی، حجم پیامها و اطلاعیههای مربوط به ثبتنام مدارس، دانشگاهها، خوابگاهها، پرداخت شهریه و تکمیل مدارک بیشتر میشود.
بخش قابل توجهی از این فرایندها نیز بهصورت آنلاین انجام میشود.
برای نمونه، دانشگاه الزهرا در شهریور ۱۴۰۵ فرایند پیشثبتنام خوابگاه دانشجویان را از طریق سامانه مشخص خود اعلام کرد و دانشگاه تهران نیز برای برخی دانشجویان ورودی ۱۴۰۵، ثبتنام خوابگاه را بهصورت اینترنتی انجام داده است.
همین وابستگی به لینکها، فرمها و پرداختهای اینترنتی باعث میشود کاربران در این مقطع با یک خطر مهم روبهرو باشند:
لینکی که ظاهراً برای ثبتنام مدرسه، دانشگاه یا خوابگاه ارسال شده، ممکن است واقعی نباشد.
در چنین سناریویی، مهاجم میتواند تلاش کند کاربر را به یک صفحه جعلی هدایت کند تا اطلاعات شخصی، اطلاعات ورود یا اطلاعات بانکی او را دریافت کند.
در این مقاله میخوانید
- کلاهبرداری ثبتنام مدارس و دانشگاهها چگونه انجام میشود؟
- لینک جعلی ثبتنام چه نشانههایی دارد؟
- چرا فرمهای ثبتنام میتوانند هدف فیشینگ باشند؟
- کلاهبرداری خوابگاه دانشجویی چگونه اتفاق میافتد؟
- قبل از پرداخت هزینه ثبتنام چه چیزهایی را بررسی کنیم؟
- اگر اطلاعات بانکی را در سایت جعلی وارد کردیم چه کنیم؟
- چکلیست تشخیص لینک ثبتنام جعلی
کلاهبرداری ثبتنام مدارس و دانشگاهها چگونه انجام میشود؟
یکی از سناریوهای احتمالی، ساخت صفحهای شبیه سامانه واقعی ثبتنام است.
کاربر ممکن است یک پیام با مضمونهایی مانند موارد زیر دریافت کند:
«برای تکمیل ثبتنام مدرسه وارد لینک زیر شوید.»
یا:
«ثبتنام خوابگاه شما تکمیل نشده است. برای رزرو اتاق اقدام کنید.»
یا:
«برای پرداخت شهریه و نهایی کردن ثبتنام روی لینک زیر کلیک کنید.»
ظاهر پیام ممکن است کاملاً عادی باشد.
اما لینک میتواند کاربر را به سایتی هدایت کند که از نظر ظاهری شبیه سامانه اصلی طراحی شده است.
هدف چنین صفحهای میتواند سرقت اطلاعات یا دریافت وجه باشد.
چرا شروع سال تحصیلی فرصت مناسبی برای فیشینگ است؟
فیشینگ معمولاً از اعتماد و عجله کاربر استفاده میکند.
شروع سال تحصیلی دقیقاً شرایطی ایجاد میکند که کاربر ممکن است:
- منتظر پیام ثبتنام باشد.
- نگران از دست دادن مهلت ثبتنام باشد.
- به دنبال خوابگاه باشد.
- منتظر پرداخت شهریه یا هزینه ثبتنام باشد.
- مجبور باشد در مدت کوتاهی چند فرم را تکمیل کند.
- لینکهای متعددی از مدرسه، دانشگاه یا گروههای دانشجویی دریافت کند.
بنابراین یک پیام جعلی میتواند در میان پیامهای واقعی گم شود.
نکته مهم: صرف دریافت یک لینک ثبتنام به معنای کلاهبرداری نیست؛ مسئله این است که کاربر باید قبل از ورود اطلاعات یا پرداخت وجه، منبع لینک را بررسی کند.
لینک جعلی ثبتنام را چگونه تشخیص دهیم؟
۱. آدرس سایت را دقیق بررسی کنید
اولین کار، نگاه کردن به آدرس سایت است.
به تفاوتهای کوچک توجه کنید:
- حروف اضافه یا کمشده
- دامنه متفاوت
- خط تیره یا کاراکترهای غیرعادی
- پسوند متفاوت
- تغییر جزئی نام دانشگاه یا سازمان
- آدرس بسیار طولانی و غیرعادی
برای مثال، اگر دانشگاه اعلام کرده ثبتنام فقط از طریق یک دامنه مشخص انجام میشود، لینک دیگری که با نام مشابه ارسال شده باید با احتیاط بررسی شود.
۲. روی لینک پیامک یا پیام ناشناس عجلهای کلیک نکنید
اگر لینکی از طریق پیامک، پیامرسان یا شبکه اجتماعی دریافت کردید، قبل از کلیک کردن از خودتان بپرسید:
آیا منتظر چنین پیامی بودم؟
اگر پاسخ منفی است، ابتدا وارد وبسایت رسمی مدرسه، دانشگاه یا سازمان مربوطه شوید و اطلاعیه را از همانجا بررسی کنید.
۳. به ظاهر سایت اعتماد نکنید
یکی از اشتباهات رایج این است که کاربر میگوید:
«سایت دقیقاً شبیه سایت دانشگاه بود، پس واقعی است.»
ظاهر سایت بهتنهایی مدرک معتبری نیست.
صفحات فیشینگ میتوانند لوگو، رنگبندی، فرم ورود و حتی متنهای مشابه سایت اصلی داشته باشند.
آدرس دامنه مهمتر از ظاهر صفحه است.
فرم ثبتنام جعلی چه اطلاعاتی را میتواند هدف قرار دهد؟
یک فرم جعلی الزاماً فقط دنبال اطلاعات بانکی نیست.
ممکن است از کاربر خواسته شود اطلاعاتی مانند موارد زیر را وارد کند:
| اطلاعات | ریسک احتمالی |
|---|---|
| نام و نام خانوادگی | سوءاستفاده هویتی |
| شماره موبایل | ارتباطات و حملات مهندسی اجتماعی |
| کد ملی | اطلاعات هویتی حساس |
| تاریخ تولد | تکمیل پروفایل قربانی |
| نام کاربری و رمز عبور | سرقت حساب |
| اطلاعات کارت بانکی | سوءاستفاده مالی |
| CVV2 و تاریخ انقضا | سوءاستفاده از اطلاعات کارت |
| کد تأیید پیامکی | تلاش برای تکمیل فرایند احراز هویت یا تراکنش |
بنابراین نباید تصور کرد:
«اگر پولی پرداخت نکردم، پس اتفاقی نیفتاده است.»
گاهی خود اطلاعات واردشده ارزشمندتر از مبلغ یک تراکنش است.
کلاهبرداری خوابگاه دانشجویی چگونه میتواند اتفاق بیفتد؟
خوابگاه یکی از موضوعاتی است که دانشجویان در ابتدای سال تحصیلی با آن سروکار دارند.
در شهریور ۱۴۰۵ نیز دانشگاههای مختلف اطلاعیههای مربوط به پیشثبتنام، رزرو و اسکان خوابگاه را منتشر کردهاند. برای نمونه، دانشگاه الزهرا فرایند پیشثبتنام را از طریق سامانه مشخص دانشگاه اعلام کرده و دانشگاه تهران نیز برای برخی دانشجویان ورودی ۱۴۰۵ زمان و مسیر ثبتنام اینترنتی خوابگاه را اعلام کرده است.
در چنین شرایطی، یک مهاجم میتواند از موضوعاتی مانند:
«ظرفیت خوابگاه در حال تکمیل است»
یا:
«برای جلوگیری از لغو درخواست خوابگاه، اطلاعات خود را تکمیل کنید»
برای ایجاد عجله در کاربر استفاده کند.
بنابراین دانشجو باید اطلاعات مربوط به خوابگاه را از وبسایت رسمی دانشگاه و اطلاعیه معاونت دانشجویی بررسی کند، نه صرفاً لینکی که در یک گروه یا پیام خصوصی دریافت کرده است.
قبل از پرداخت هزینه ثبتنام این ۷ مورد را بررسی کنید
۱. منبع پیام را بررسی کنید
آیا پیام از کانال یا شماره رسمی مدرسه، دانشگاه یا سازمان مربوطه آمده است؟
۲. آدرس سایت را خودتان پیدا کنید
اگر امکان دارد، بهجای کلیک روی لینک پیام، آدرس رسمی سازمان را بهصورت دستی وارد کنید یا از نتیجه رسمی جستوجو وارد شوید.
۳. مقصد پرداخت را بررسی کنید
قبل از پرداخت، اطلاعات درگاه و آدرس صفحه پرداخت را بررسی کنید.
۴. برای «آخرین فرصت» عجله نکنید
عبارتهایی مانند:
«فقط تا یک ساعت دیگر»
یا
«در صورت عدم پرداخت، ثبتنام لغو میشود»
میتواند برای ایجاد فشار روانی استفاده شود.
۵. اطلاعات غیرضروری را وارد نکنید
اگر یک صفحه ثبتنام اطلاعاتی میخواهد که با فرایند ثبتنام ارتباط مشخصی ندارد، قبل از تکمیل فرم موضوع را بررسی کنید.
۶. اطلاعیه رسمی را پیدا کنید
اگر دانشگاه یا مدرسه واقعاً چنین ثبتنامی دارد، معمولاً باید بتوانید اطلاعیه آن را در کانال یا وبسایت رسمی پیدا کنید.
۷. در صورت شک، تماس بگیرید
یک تماس کوتاه با مدرسه، دانشگاه یا واحد مربوطه میتواند جلوی یک اشتباه پرهزینه را بگیرد.
اگر روی لینک جعلی ثبتنام کلیک کردیم چه کنیم؟
صرف کلیک روی یک لینک لزوماً به معنای سرقت اطلاعات نیست.
اما اگر صفحه مشکوک بود:
- صفحه را ببندید.
- اطلاعاتی در آن وارد نکنید.
- فایلی را دانلود و اجرا نکنید.
- اگر رمز عبوری وارد کردهاید، آن رمز را از طریق سایت رسمی سرویس تغییر دهید.
- اگر اطلاعات بانکی وارد کردهاید، موضوع را جدیتر پیگیری کنید.
- تراکنشهای حساب را بررسی کنید.
- در صورت مشاهده تراکنش مشکوک، سریعاً از مسیرهای رسمی بانکی برای پیگیری اقدام کنید.
- اگر فایل یا برنامهای از صفحه دانلود و اجرا شده، دستگاه را از نظر امنیتی بررسی کنید.
اگر اطلاعات کارت بانکی را در سایت جعلی وارد کردیم چه کنیم؟
این وضعیت را نباید ساده گرفت.
اگر اطلاعات کارت را در یک صفحه مشکوک وارد کردهاید، در اولین فرصت با بانک مربوطه و مسیرهای رسمی اعلامشده توسط بانک تماس بگیرید و موضوع را گزارش کنید.
اگر تراکنش غیرمجاز مشاهده شده است، پیگیری سریع اهمیت بیشتری دارد.
همچنین از ادامه کار با همان صفحه خودداری کنید و اطلاعات بیشتری در آن وارد نکنید.
یک مثال ساده از کلاهبرداری ثبتنام
فرض کنید دانشجویی در یک گروه پیامرسان، پیام زیر را دریافت میکند:
«دانشجویان ورودی جدید برای تکمیل ثبتنام خوابگاه تا امشب وارد لینک زیر شوند.»
دانشجو روی لینک کلیک میکند.
صفحهای با لوگوی دانشگاه نمایش داده میشود و از او میخواهد:
کد ملی + شماره موبایل + رمز عبور سامانه دانشگاه
را وارد کند.
در مرحله بعد نیز برای «پرداخت هزینه رزرو» به یک صفحه پرداخت هدایت میشود.
در این سناریو، حتی اگر صفحه کاملاً شبیه سامانه دانشگاه باشد، کاربر باید ابتدا دامنه سایت و صحت اطلاعیه را از منبع رسمی دانشگاه بررسی کند.
۸ نشانه که باید نسبت به لینک ثبتنام مشکوک شوید
| نشانه | چرا مهم است؟ |
|---|---|
| لینک از فرستنده ناشناس آمده | منبع پیام مشخص نیست |
| دامنه با سایت رسمی متفاوت است | احتمال جعل مقصد وجود دارد |
| پیام روی عجله تأکید دارد | میتواند برای تصمیم عجولانه طراحی شده باشد |
| درخواست اطلاعات غیرضروری دارد | ممکن است جمعآوری اطلاعات هدف اصلی باشد |
| صفحه ظاهر نامرتب یا غیرعادی دارد | احتمال جعل بیشتر میشود |
| کاربر را به پرداخت فوری هدایت میکند | ریسک مالی ایجاد میکند |
| لینک کوتاه یا ناشناس است | مقصد واقعی ممکن است مشخص نباشد |
| اطلاعیه مشابهی در سایت رسمی وجود ندارد | نیاز به بررسی بیشتر دارد |
خانوادهها بیشتر مراقب چه چیزی باشند؟
والدین ممکن است در این دوره پیامهای مختلفی درباره:
- ثبتنام مدرسه
- سرویس مدرسه
- شهریه
- کلاسهای فوقبرنامه
- بیمه دانشآموزی
- تکمیل پرونده
- خرید کتاب یا خدمات آموزشی
دریافت کنند.
قبل از پرداخت یا وارد کردن اطلاعات، منبع پیام را بررسی کنید.
بهخصوص اگر پیام از شما بخواهد روی یک لینک ناشناس کلیک کنید یا اطلاعات بانکی خود را وارد کنید.
دانشجویان بیشتر مراقب چه چیزی باشند؟
دانشجویان ورودی جدید و دانشجویانی که برای خوابگاه یا ثبتنام آموزشی اقدام میکنند، بهتر است اطلاعیههای مربوط به:
- ثبتنام دانشگاه
- خوابگاه
- شهریه
- تغذیه
- انتخاب واحد
- تکمیل پرونده
- وام دانشجویی
را از سامانه و کانالهای رسمی دانشگاه بررسی کنند.
برای نمونه، اطلاعیههای واقعی دانشگاهها ممکن است مسیر دقیق سامانه را اعلام کنند؛ دانشگاه الزهرا در اطلاعیه خوابگاه شهریور ۱۴۰۵ مسیر سامانه خود را مشخص کرده بود.
تفاوت یک لینک واقعی با لینک مشکوک چیست؟
هیچ نشانه واحدی بهتنهایی نمیتواند واقعی بودن یک صفحه را تضمین کند.
اما ترکیب چند بررسی ساده، ریسک را کاهش میدهد:
منبع پیام → دامنه سایت → اطلاعیه رسمی → نوع اطلاعات درخواستی → مقصد پرداخت
اگر یکی از این موارد با اطلاعات رسمی تطابق نداشت، قبل از ادامه فرایند بررسی بیشتری انجام دهید.
چکلیست ۳۰ ثانیهای قبل از ثبتنام
قبل از وارد کردن اطلاعات، این پنج سؤال را از خودتان بپرسید:
☐ این پیام را از کجا دریافت کردم؟
☐ آیا این ثبتنام واقعاً در سایت رسمی اعلام شده است؟
☐ دامنه سایت دقیقاً با آدرس رسمی مطابقت دارد؟
☐ آیا اطلاعاتی که سایت میخواهد واقعاً برای ثبتنام لازم است؟
☐ آیا مقصد پرداخت و درگاه را بررسی کردهام؟
اگر پاسخ یکی از این سؤالها مشخص نیست، فعلاً اطلاعاتی وارد نکنید.
اگر شک داشتیم چه کنیم؟
قانون ساده این است:
اول از منبع رسمی بررسی کن، بعد ثبتنام کن.
اگر پیام مربوط به مدرسه است، با مدرسه یا مرجع رسمی آموزشوپرورش بررسی کنید.
اگر مربوط به دانشگاه است، اطلاعیه سایت و معاونت آموزشی یا دانشجویی دانشگاه را بررسی کنید.
اگر مربوط به خوابگاه است، فقط از سامانه و اطلاعیه رسمی دانشگاه استفاده کنید.
و اگر موضوع مالی است، قبل از پرداخت، مقصد و اطلاعات پرداخت را با دقت بررسی کنید.
اتاق تحلیل ۲۴ نیوز | دیدگاه تحلیلی بهراد یوسفی
شروع سال تحصیلی فقط یک رویداد آموزشی نیست؛ از نگاه امنیت سایبری، دورهای است که تعداد تعاملات دیجیتال کاربران با مدارس، دانشگاهها و سامانههای خدمات آموزشی افزایش پیدا میکند.
همین موضوع میتواند زمینه مناسبی برای سوءاستفاده از روشهای شناختهشدهای مانند Phishing و مهندسی اجتماعی ایجاد کند.
نکته مهم این است که برای مقابله با چنین حملاتی، کاربر الزاماً به دانش فنی پیچیده نیاز ندارد.
سه عادت ساده میتواند بخش مهمی از ریسک را کاهش دهد:
از لینک ناشناس وارد نشوید، دامنه را بررسی کنید و اطلاعیه را از منبع رسمی تطبیق دهید.
در واقع، مهمترین خط دفاعی در برابر بسیاری از این سناریوها، اعتماد نکردن به ظاهر پیام و بررسی مستقل مقصد است.
سوالات متداول
آیا هر پیام ثبتنام مدرسه یا دانشگاه کلاهبرداری است؟
خیر. بسیاری از ثبتنامهای آموزشی واقعاً بهصورت آنلاین انجام میشوند. مسئله اصلی، بررسی منبع پیام، دامنه سامانه و تطبیق آن با اطلاعیه رسمی است.
آیا ظاهر یک سایت برای تشخیص واقعی بودن آن کافی است؟
خیر. ظاهر صفحه میتواند جعل شود. دامنه و منبع رسمی اهمیت بیشتری دارند.
اگر فقط روی لینک کلیک کرده باشیم، هک شدهایم؟
نه لزوماً. اما اگر لینک مشکوک بود، اطلاعاتی وارد نکنید، فایل ناشناس دانلود نکنید و در صورت اجرای فایل یا وارد کردن اطلاعات حساس، اقدامات امنیتی لازم را انجام دهید.
اگر رمز عبورم را در سایت جعلی وارد کرده باشم چه کنم؟
اگر همان رمز در سرویس دیگری نیز استفاده شده است، رمزها را از طریق سایت یا اپلیکیشن رسمی سرویس مربوطه تغییر دهید و احراز هویت دومرحلهای را در صورت پشتیبانی فعال کنید.
اگر اطلاعات کارت بانکی را در سایت جعلی وارد کرده باشم چه کنم؟
موضوع را جدی بگیرید و در سریعترین زمان از مسیرهای رسمی بانک برای مسدودسازی یا ایمنسازی کارت و پیگیری استفاده کنید؛ بهخصوص اگر تراکنش مشکوکی مشاهده شده است.
بهترین راه تشخیص لینک ثبتنام دانشگاه چیست؟
بهجای اعتماد به لینکی که در پیام دریافت کردهاید، اطلاعیه ثبتنام را از وبسایت رسمی دانشگاه پیدا کنید و همان مسیر اعلامشده توسط دانشگاه را دنبال کنید.
جمعبندی
شروع سال تحصیلی یعنی پیام، فرم، ثبتنام و پرداخت بیشتر؛ اما هر لینکی که با عنوان ثبتنام ارسال میشود، الزاماً قابل اعتماد نیست.
قبل از اینکه اطلاعات شخصی، رمز عبور یا اطلاعات بانکی خود را وارد کنید:
منبع پیام را بررسی کنید، دامنه را بخوانید، اطلاعیه رسمی را پیدا کنید و برای پرداخت عجله نکنید.
یک بررسی چندثانیهای میتواند جلوی یک کلاهبرداری بزرگتر را بگیرد.
منابع
- هشدار پلیس فتا درباره کلاهبرداری با عنوان تکمیل ثبتنام دانشآموزان در شاد — گزارش ۳۰ شهریور ۱۴۰۵؛ درباره جعل عنوان مدیر/معاون مدرسه و درخواست کد پیامکی.
مشاهده منبع - کلاهبرداران با نام معلم و مدیر مدرسه در کمین دانشآموزان — گزارش ۱۹ شهریور ۱۴۰۵ درباره سوءاستفاده از کد احراز هویت شاد.


