افزایش فعالیت باجافزاری، خاورمیانه هدف جذاب مهاجمان سایبری
افزایش فعالیت باجافزاری در خاورمیانه با تمرکز بر کسبوکارها و زیرساختهای کشورهای خلیج فارس در گزارش شرکت CloudSEK ثبت شده است.
افزایش ۲۰۰۰ درصدی باجافزارها در خاورمیانه
یافتههای پژوهش جدید شرکت CloudSEK که تهدیدات سایبری خارج از شبکه داخلی سازمانها را شناسایی و تحلیل میکند، از افزایش چشمگیر فعالیتهای باجافزاری در سراسر خاورمیانه خبر میدهد. بر این اساس، مهاجمان سازمانيافته سایبری بیش از پیش کسبوکارها و بخشهایی در کشورهای خلیجفارس را هدف قرار میدهند که ایجاد اختلال در آنها، فشار بر قربانیان را برای پرداخت باج افزایش خواهد داد.
همچنین، تعداد رخدادهای باجافزاری رصدشده توسط شرکت CloudSEK از ۱۷ مورد در آوریل ۲۰۲۵ به ۳۵۷ مورد در ژوئن ۲۰۲۶ افزایش یافته است. شرکت CloudSEK علت این میزان افزایش در میزان فعالیتهای باجافزاری را در تمرکز فزاینده گروههای مجرم سایبری باسابقه بر منطقه خاورمیانه میداند. از نظر انیرود باترا، پژوهشگر تهدیدات در شرکت CloudSEK نیز کشورهای خلیجفارس پیش از این هدف حملات باجافزاری نبودهاند، اما بر اساس دادههای CloudSEK این وضعیت در سال ۲۰۲۵ تغییر کرده و این منطقه زیر فشار شدیدی از مهاجمان سایبری قرار گرفته است. به گفته او، گروههای باجافزاری The Gentlemen و Nova از جمله گروههایی هستند که کشورهای خلیجفارس را هدف قرار دادهاند. گروه اول، پایگاههایی از دستگاههای شبکه به خطر افتاده ایجاد کرده و بهطور مکرر کسبوکارهای عربستان سعودی را هدف قرار دادهاند. گروه دوم نیز در طول دوره ۱۷ماهه کشورهای خلیج فارس را در کانون توجه فعالیت خود قرار داده است.
به گفته این پژوهشگر، توسعه زیرساختهای دیجیتال در عربستان سعودی و امارات متحده عربی تعداد سیستمهای متصل به اینترنت را که میتوانند در معرض حمله قرار گیرند، افزایش داده است. از طرف دیگر، فایروالها و درگاههای فیلترشکنهای وصلهنشده همچنان از نقاط ورود رایج مهاجمان محسوب میشوند.
گاوین میلار، معاون اطلاعات تهدیدات در شرکت امنیت سایبری Tenable بر خلاف انیرود باترا، افزایش فعالیتهای باجافزاری در خاورمیانه را بخشی از یک روند جهانی گستردهتر میداند. از نظر او، مهاجمان اغلب کمتر به محل استقرار یک شرکت توجه دارند و بیشتر به دنبال یافتن «آسانترین و سودآورترین قربانیان» هستند.
اسرائیل و ترکیه در صدر اهداف سایبری
از بین کشورهای خاورمیانه، اسرائیل و ترکیه بیشترین سهم از کل فعالیت تهدیدات سایبری را در منطقه داشتهاند. پس از آن، ایران، امارات متحده عربی و عربستان سعودی در رتبههای بعدی قرار گرفتهاند. این ارقام بر اساس دادههای CloudSEK صرفا شاخصهای اطلاعات تهدید هستند و به معنای حملات موفق و تأییدشده نیستند.
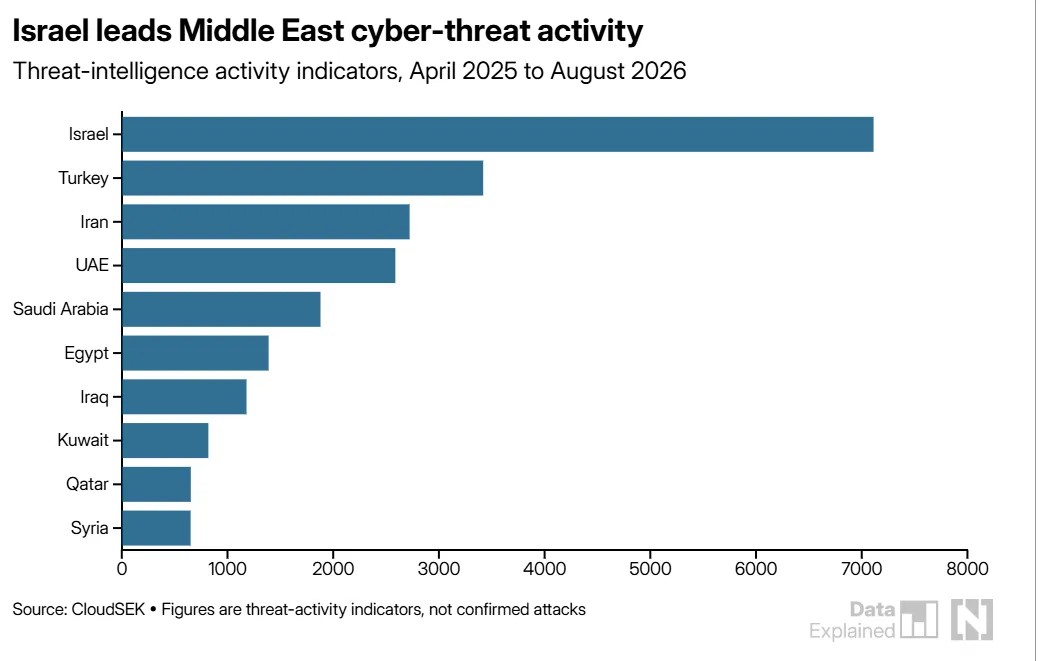
با این حال، اسرائیل هدف ۳۷.۸ درصد از کل فعالیتهای هکتیویستی (فعالیتهای سایبری با هدف اعتراض، کنشگری اجتماعی یا سیاسی) ثبتشده در منطقه بوده و عملیات سایبری مرتبط با دولت ایران نیز بهطور مستمر ادامه داشته است. در مقابل، کشور ترکیه در فعالیتهای باجافزاری در منطقه در رتبه نخست قرار گرفته است. پژوهشگران شرکت CloudSEK علت این موضوع را جذابیت بخشهای تولید، ساختوساز، دفاعی و لجستیک ترکیه برای مجرمان اعلام میکنند.
امارات متحده عربی نیز از زمان آغاز جنگ، افزایش قابلتوجه تهدیدات سایبری را گزارش کرده است. الکویتی در ماه آوریل اعلام کرده بود که این کشور روزانه با حدود ۸۰۰ هزار تلاش برای هک مواجه است. حملات سایبری در امارات در حالی ثبت شده که پیش از آغاز درگیریها در منطقه، این کشور حداکثر با حدود ۲۰۰ هزار تلاش برای هک در روز مواجه شده بود.
شورای امنیت سایبری امارات همچنین در ماه اوت از خنثیکردن حملات سازمانیافته علیه بخشهای هوانوردی، انرژی و آموزش خبر داده بود. یک ماه پیش از آن نیز از شناسایی و مهار حملات پیچیده علیه بخش مالی خبر داده بود، بدون آنکه اختلالی در ارائه خدمات ایجاد شود.
حضور پررنگ گروههای مرتبط با ایران
دادههای شرکت CloudSEK همچنین از حضور پررنگ گروههای منتسب به ایران خبر میدهد. این شرکت فعالیتهای مرتبط یا منتسب با گروههای چینی و اسرائیلی را نیز رصد کرده است. علاوه بر این موارد، فعالیتهای منتسب به کره شمالی و گروههای همسو با روسیه نیز شناسایی شده است. طبق بررسیهای پژوهشگران امنیتی CloudSEK ، گروههای مرتبط با دولتها اهداف متفاوتی را دنبال میکنند، اما گروههای بینالمللی باجافزاری با انگیزه مالی به منطقه حمله میکنند.
این شرکت همچنین از نقش هوش مصنوعی در تسهیل حملات و تهدیدات سایبری گزارش داده است. بر این اساس، گروه MuddyWater منتسب به ایران از هوش مصنوعی گوگل برای کمک به توسعه ابزارهای حمله استفاده کرده است. گروهAPT42 نیز از هوش مصنوعی برای تولید پیامهای فیشینگ متقاعدکنندهتر علیه روزنامهنگاران، کارکنان بخش دفاعی و دانشگاهیان اسرائیلی استفاده کرده است.
گاوین میلار، معاون اطلاعات تهدیدات در شرکت امنیت سایبری Tenable معتقد است که هوش مصنوعی موانع ورود به جرایم سایبری را بهطور قابلتوجهی کاهش داده و کار را برای یک مهاجم منفرد بسیار آسانتر کرده است تا مهارتها و قابلیتهایی مشابه یک بازیگر دولتی داشته باشد.
به گفته او، هوش مصنوعی میتواند مراحل مختلف یک حمله را (از شناسایی آسیبپذیریهای شناختهشده گرفته تا یافتن قربانیان بالقوه و اجرای حملات باجافزاری) خودکار کند؛ در نتیجه، زمان واکنش مدافعان کاهش مییابد.
میلار درباره رویکرد سازمانها نیز گفت شرکتها نباید تلاش کنند تکتک ضعفهای احتمالی خود را برطرف کنند، بلکه باید آسیبپذیریهایی را شناسایی کنند که مهاجمان واقعاً احتمال دارد از آنها سوءاستفاده کنند.


