مروری بر هفته امنیت سایبری؛ از هک Clop تا ورود AI به عملیات سایبری
مروری بر مهمترین اخبار امنیت سایبری این هفته؛ از هک شدن سایت باجافزار Clop و افشای اطلاعات Gyazo تا Prompt Forcing، امنیت AI Agentها و گزارش Anthropic.

این هفته در امنیت سایبری، چند اتفاق متفاوت یک نقطه مشترک داشتند: مرز میان هوش مصنوعی، حملات سایبری، حریم خصوصی و زیرساختهای دیجیتال بیش از گذشته در حال از بین رفتن است. از هک شدن زیرساخت یک گروه باجافزاری تا سوءاستفاده از افزونههای مرورگر برای کنترل AI Agent و نگرانی درباره دسترسی انسانها به مکالمات کاربران، مجموعهای از رویدادها تصویری روشن از چالشهای امنیتی سال ۲۰۲۶ ارائه میکنند.
وقتی هکرها هم هک میشوند؛ سایت Clop هدف حمله قرار گرفت
در یکی از خبرهای قابلتوجه این هفته، هک شدن سایت باجافزار Clop و ادعای نفوذ ShinyHunters به زیرساخت این گروه نشان داد که حتی گروههای باجافزاری نیز از آسیبپذیریهای معمول وب و CMSها در امان نیستند. مهاجمان با سوءاستفاده از یک ضعف در سامانه مدیریت محتوای Grav توانستند فایلهایی را روی زیرساخت Clop قرار دهند و سایت این گروه را از دسترس خارج یا دستکاری کنند. اهمیت این اتفاق فقط در تقابل دو گروه مجرم سایبری نیست؛ بلکه یادآوری میکند که حتی زیرساختهای مجرمانه نیز در نهایت به همان اصول پایه امنیت وب، کنترل دسترسی و مدیریت آسیبپذیریها وابستهاند.
Prompt Forcing؛ وقتی افزونه مخرب میتواند AI Agent مرورگر را به خطر بیندازد
خبر Prompt Forcing و سوءاستفاده از افزونههای مخرب برای کنترل AI Agent مرورگر یکی از نمونههای مهم تهدیدهای نسل جدید هوش مصنوعی بود. در این سناریو، مهاجم صرفاً تلاش نمیکند کاربر را فریب دهد؛ بلکه هدف میتواند تغییر مسیر دستورات و وادار کردن Agent به انجام اقداماتی باشد که کاربر قصد انجام آنها را نداشته است. این موضوع نشان میدهد با گسترش Agentهای دارای دسترسی به مرورگر، فایلها و سرویسهای آنلاین، امنیت دیگر فقط به محافظت از مدل محدود نمیشود و باید زنجیره کامل تعامل میان افزونه، مرورگر، مدل و ابزارهای متصل مورد توجه قرار گیرد.
هک Gyazo و رسیدن مهاجمان به زیرساخت OpenAI؛ دو نمونه از ریسک زنجیرهای
در گزارش هک Gyazo و افشای احتمالی اطلاعات بیش از ۲۳ میلیون کاربر و همچنین ماجرای رسیدن پژوهشگران به حسابهای کارکنان و مخزن کد OpenAI، دو اتفاق متفاوت اما مهم در یک قاب قرار گرفتند. در پرونده Gyazo، یک آسیبپذیری در سرور آپلود تصاویر امکان اجرای فرمانهای غیرمجاز را فراهم کرده و حجم قابلتوجهی از دادههای کاربران را در معرض خطر قرار داده است. از سوی دیگر، پژوهشگران امنیتی نشان دادند که چگونه ترکیب آسیبپذیریهای زنجیرهای میتواند مسیر دسترسی به سامانههای حساس یک شرکت بزرگ فناوری را باز کند. پیام مشترک این دو رخداد، اهمیت امنیت اجزای بهظاهر جانبی و زنجیرههای دسترسی در سرویسهای مدرن است.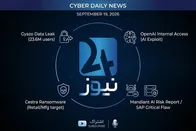
پروژه لیلی؛ وقتی چتهای ChatGPT به دست ارزیابان انسانی میرسد
در گزارش پروژه لیلی و بررسی مکالمات ChatGPT توسط ارزیابان انسانی، موضوع حریم خصوصی بار دیگر به یکی از بحثهای اصلی امنیت هوش مصنوعی تبدیل شد. بررسی مکالمات کاربران برای ارزیابی و بهبود سامانههای هوش مصنوعی، موضوع تازهای نیست، اما انتشار گزارشهایی درباره مشاهده مکالمات واقعی توسط پیمانکاران انسانی بار دیگر نشان داد که کاربران نباید سرویسهای عمومی هوش مصنوعی را بدون توجه به تنظیمات حریم خصوصی، محلی کاملاً خصوصی برای نگهداری اطلاعات حساس در نظر بگیرند. این موضوع برای اطلاعات هویتی، رمز عبور، دادههای سازمانی و اسناد محرمانه اهمیت بیشتری پیدا میکند.
Akeyless؛ کنترل لحظهای اقدامات AI Agentها
در حوزه دفاعی، عرضه Agentic Runtime Authority توسط Akeyless نشاندهنده تغییر نگاه صنعت امنیت به AI Agentهاست. مسئله دیگر فقط این نیست که یک Agent چه مجوزهایی دارد؛ بلکه باید مشخص باشد پس از دریافت مجوز دقیقاً چه کاری انجام میدهد، در چه محدودهای فعالیت میکند و در صورت رفتار غیرمنتظره چگونه متوقف میشود. کنترل نشستها، دسترسیهای کوتاهمدت، مدیریت اسرار و امکان قطع دسترسی در زمان اجرا، از جمله قابلیتهایی هستند که برای کنترل ریسک Agentهای خودکار اهمیت پیدا میکنند. این روند احتمالاً با افزایش استفاده سازمانها از Agentهای متصل به سرویسهای حساس، اهمیت بیشتری خواهد داشت.
گزارش Anthropic؛ از جنگ و جاسوسی تا عملیات سایبری
در گزارش Anthropic درباره استفاده از Claude در جنگ، جاسوسی و عملیات سایبری، تصویری گستردهتر از نقش هوش مصنوعی در فعالیتهای امنیتی و نظامی ارائه شد. این گزارش مواردی از استفاده بازیگران مختلف از Claude برای تحلیل اطلاعات عمومی، عملیات سایبری، نظارت، مهندسی نرمافزار و فعالیتهای مرتبط با عملیات نفوذ را مطرح میکند. اهمیت گزارش در این است که AI دیگر صرفاً یک ابزار تولید متن یا کد نیست و میتواند در بخشهایی از زنجیره عملیاتی، از جمعآوری و تحلیل اطلاعات تا توسعه ابزارهای سایبری، مورد استفاده قرار گیرد. البته این موارد، یافتهها و ادعاهای گزارش Anthropic هستند و نباید همه آنها را بدون بررسی مستقل، اثبات قطعی فعالیت یک بازیگر دانست.
جمعبندی هفته
اگر بخواهیم این شش خبر را در یک جمله خلاصه کنیم، روند اصلی هفته حرکت امنیت سایبری از حملات سنتی به سمت محیطهایی بود که در آن AI، Agentها، دادههای کاربران و زیرساختهای متصل به یکدیگر قرار گرفتهاند. از یک طرف مهاجمان از هوش مصنوعی برای سرعت بخشیدن به عملیات خود استفاده میکنند و از طرف دیگر، شرکتهای امنیتی به سمت کنترل رفتار Agentها در زمان اجرا میروند. در همین حال، رخدادهایی مانند Gyazo و ماجرای بررسی مکالمات ChatGPT یادآوری میکنند که امنیت داده همچنان به همان اندازه که به فناوریهای جدید وابسته است، به مدیریت دسترسی و تصمیمهای درست کاربران و سازمانها وابسته میماند.


