اپلیکیشنهای رهاشده اینترنت اشیا دادههای حساس را به سرورهای خراب ارسال میکنند
بررسی امنیت اپلیکیشنهای رهاشده اینترنت اشیا؛ برنامههایی که با آسیبپذیریهای قدیمی و اتصال به سرورهای خراب، دادههای حساس کاربران را در معرض خطر قرار میدهند.
اپلیکیشنهای قدیمی و رهاشده اینترنت اشیا (IoT) میتوانند به یک تهدید جدی برای امنیت و حریم خصوصی کاربران تبدیل شوند. پژوهش جدید محققان دانشگاه ماساچوست امهرست نشان میدهد هزاران اپلیکیشن اندرویدی که برای کنترل دستگاههایی مانند دوربینهای امنیتی، پریزهای هوشمند و ترموستاتها طراحی شدهاند، همچنان از نرمافزارهای قدیمی، آسیبپذیریهای شناختهشده و سرورهای ازکارافتاده استفاده میکنند.
محققان با بررسی ۶۱٬۵۰۰ اپلیکیشن رهاشده اینترنت اشیا دریافتند تقریباً سهچهارم آنها دارای وابستگیهای نرمافزاری مرتبط با آسیبپذیریهای ثبتشده هستند.
اپلیکیشن اینترنت اشیا چه زمانی «رهاشده» محسوب میشود؟
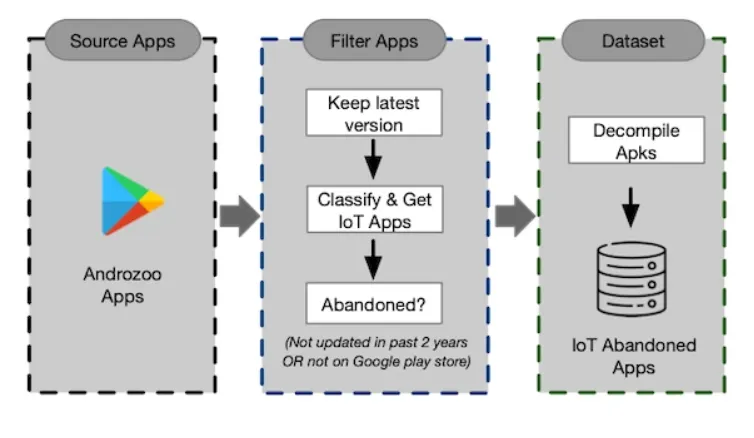
پژوهشگران دادههای خود را از آرشیو بزرگ AndroZoo جمعآوری و اپلیکیشنهای مرتبط با دستگاههای اینترنت اشیا را از میان آنها استخراج کردند. در این مطالعه، اپلیکیشنی «رهاشده» در نظر گرفته شد که دستکم دو سال بهروزرسانی نشده یا تا مارس ۲۰۲۵ از گوگل پلی حذف شده باشد.
بخش زیادی از این برنامهها بهطور کامل از فروشگاه گوگل پلی حذف شده بودند، اما برخی دیگر همچنان در دسترس کاربران قرار داشتند؛ با این تفاوت که توسعهدهندگان آنها سالها بود هیچ بهروزرسانیای منتشر نکرده بودند.
نکته مهم این است که قدیمی یا رهاشده بودن یک اپلیکیشن لزوماً به معنای نداشتن کاربر نیست. بسیاری از برنامههای بررسیشده هزاران نصب داشتند و برخی از آنها پیش از توقف توسعه، بیش از ۱۰۰ میلیون بار دانلود شده بودند.
این موضوع اهمیت بیشتری پیدا میکند، زیرا کاربران معمولاً دستگاههای اینترنت اشیا را برای سالهای طولانی، گاهی نزدیک به یک دهه، مورد استفاده قرار میدهند؛ در حالی که پشتیبانی نرمافزاری بسیاری از اپلیکیشنهای همراه این دستگاهها بسیار کوتاهتر است.
کدهای قدیمی، آسیبپذیریهای جدید
یکی از مهمترین یافتههای این تحقیق، وجود گسترده وابستگیهای نرمافزاری دارای آسیبپذیریهای شناختهشده (CVE) در اپلیکیشنهای رهاشده بود.
در مجموع، ۷۳.۶ درصد از اپلیکیشنهای رهاشده چنین وابستگیهایی داشتند. در گروهی از اپلیکیشنهای فعال که برای مقایسه بررسی شدند نیز این رقم ۶۹.۸ درصد بود.
محققان همچنین هزاران آدرس وب و دامنه را در کد این برنامهها پیدا کردند. بخشی از این دامنهها دیگر قابل دسترسی نبودند و برخی نیز به زیرساختهایی اشاره میکردند که تغییر مالکیت داده یا از کار افتاده بودند.
البته پژوهشگران تأکید کردهاند که هر دامنه غیرقابل دسترسی الزاماً به معنای وجود یک سرور رهاشده نیست و برخی نتایج ممکن است مربوط به نقاط پایانی داخلی، سرورهای نام یا خطاهای استخراج داده باشند.
خطر دامنههای مخرب و زیرساختهای ازکارافتاده
بررسیهای امنیتی نشان دادند تقریباً یکی از هر ۹ آدرس وب استخراجشده با فهرستهای مسدودشده تهدیدات سایبری تطابق داشت.
در میان این موارد، نشانیهایی مرتبط با فیشینگ، کلاهبرداری، جاسوسافزار و بدافزار مشاهده شد. در مجموع، بیش از دو سوم اپلیکیشنهای موجود در مجموعه دادهها دستکم یک دامنه مسدودشده داشتند.
از سوی دیگر، تغییر مالکیت دامنههای مورد استفاده در اپلیکیشنهای قدیمی میتواند یک خطر امنیتی مهم ایجاد کند. اگر یک اپلیکیشن همچنان به دامنهای متصل باشد که مالکیت آن تغییر کرده است، احتمال سوءاستفاده از این ارتباط و ایجاد یک مسیر حمله جدید وجود دارد.
اپلیکیشنهای IoT چه دادههایی را جمعآوری میکنند؟
مشکل تنها به کدهای قدیمی یا سرورهای خراب محدود نمیشود. بسیاری از اپلیکیشنهای اینترنت اشیا برای عملکرد خود به مجوزهایی مانند دسترسی به حافظه خارجی، موقعیت مکانی دقیق و دوربین نیاز دارند.
محققان دریافتند این مجوزها در دهها هزار اپلیکیشن مشاهده شدهاند و دادههای جمعآوریشده از طریق آنها عمدتاً با استفاده از شبکه وایفای منتقل میشوند.
نگرانکنندهترین یافته پژوهش به مقصد این دادهها مربوط میشود. حدود ۳۸.۴ درصد از منابع و مقصدهای منحصربهفرد جریان داده با دامنههایی مرتبط بودند که غیرقابل دسترسی، مسدودشده یا دارای تغییر مالکیت طبقهبندی شده بودند.
در مقابل، همین بررسی روی ۵۰۰ اپلیکیشن فعال اینترنت اشیا که تا مارس ۲۰۲۵ بهروزرسانی شده بودند، این مشکل را در کمتر از یک درصد موارد نشان داد.
رمزنگاری قدیمی تنها مشکل اپلیکیشنهای رهاشده نیست
محققان همچنین استفاده از الگوریتمهای رمزنگاری منسوخ مانند DES، MD5 و RC4 را بررسی کردند.
نتایج نشان داد استفاده از این الگوریتمها در اپلیکیشنهای رهاشده کمتر از گروه فعال مقایسهای بوده است؛ این الگوریتمها در ۸.۴ درصد از برنامههای رهاشده و ۱۷ درصد از برنامههای فعال مشاهده شدند.
پژوهشگران این یافته را نشانهای میدانند که استفاده از رمزنگاری قدیمی احتمالاً مشکلی گسترده در اکوسیستم اپلیکیشنهای اینترنت اشیا است و صرفاً نتیجه رهاشدگی برنامهها نیست.
اختلاف چشمگیر میان اپلیکیشنهای قدیمی و فعال
با وجود شباهت نسبی دو گروه در میزان وجود وابستگیهای دارای CVE، تفاوت در مقصد دادههای حساس بسیار چشمگیر بود.
بر اساس نتایج پژوهش، ۴۰.۸ درصد از دادههای منحصربهفرد اپلیکیشنهای رهاشده با نقاط پایانی آسیبپذیر یا غیرقابل دسترس مرتبط بودند. این رقم در اپلیکیشنهای فعال تنها ۰.۴ درصد بود.
این اختلاف نشان میدهد مشکل اصلی اپلیکیشنهای رهاشده فقط آسیبپذیری کد نیست؛ بلکه زیرساختهایی که این برنامهها برای ارسال و پردازش داده به آنها وابستهاند نیز ممکن است در طول زمان از کار بیفتند یا تغییر کنند.
واکنش توسعهدهندگان به گزارش آسیبپذیریها
محققان پس از شناسایی اپلیکیشنهای آسیبپذیر، اطلاعات تماس توسعهدهندگان را پیدا کردند و برای تعداد زیادی از آنها ایمیل ارسال کردند.
تقریباً یکپنجم ایمیلها به دلیل نامعتبر بودن یا ازکارافتادگی آدرسها برگشت خورد. برخی توسعهدهندگان نیز پس از دریافت گزارش، اپلیکیشن خود را از گوگل پلی حذف کردند.
برخی دیگر اعلام کردند آسیبپذیری گزارششده به محصول آنها مربوط نمیشود. گروهی نیز وجود مشکل را پذیرفتند و اعلام کردند برای رفع آن اقدام خواهند کرد.
در یک مورد، یک فروشنده وجود دو آسیبپذیری مرتبط با Tuya SDK را در اپلیکیشنی که همچنان در گوگل پلی قرار داشت تأیید کرد. این شرکت اعلام کرد مشکل در پلتفرم ابری Tuya برطرف شده است، زیرا امکان اصلاح مستقیم کد سمت کاربر وجود نداشته است.
امنیت اینترنت اشیا با پایان پشتیبانی نرمافزاری تمام نمیشود
این پژوهش نشان میدهد چرخه عمر دستگاههای اینترنت اشیا میتواند بسیار طولانیتر از چرخه عمر نرمافزار همراه آنها باشد. یک دوربین، ترموستات یا پریز هوشمند ممکن است سالها پس از توقف توسعه اپلیکیشن همچنان در خانه کاربران فعال باشد.
در چنین شرایطی، اپلیکیشنهای رهاشده IoT میتوانند به نقطهای فراموششده در زنجیره امنیت تبدیل شوند؛ نقطهای که هم به دادههای حساس دسترسی دارد و هم ممکن است به سرورها و دامنههایی متصل باشد که دیگر تحت کنترل توسعهدهنده اصلی نیستند.
نتایج این مطالعه اهمیت بهروزرسانی منظم اپلیکیشنهای اینترنت اشیا، مدیریت چرخه عمر نرمافزار، بررسی وابستگیهای قدیمی و حذف یا جایگزینی برنامههایی را که دیگر پشتیبانی نمیشوند، برجسته میکند.
برای کاربران نیز این یافتهها یک پیام مهم دارد: قدیمی بودن یک اپلیکیشن IoT صرفاً یک مشکل عملکردی نیست و میتواند مستقیماً با امنیت دادهها و حریم خصوصی ارتباط داشته باشد.


