کارتخوان هوشمند چقدر امن است؟ تهدیدهایی که فروشندگان و مشتریان باید بشناسند
کارتخوانهای هوشمند با چه تهدیدهای امنیت سایبری روبهرو هستند؟ با خطرات نرمافزاری، دسترسی از راه دور و راهکارهای حفاظت از اطلاعات بانکی آشنا شوید.
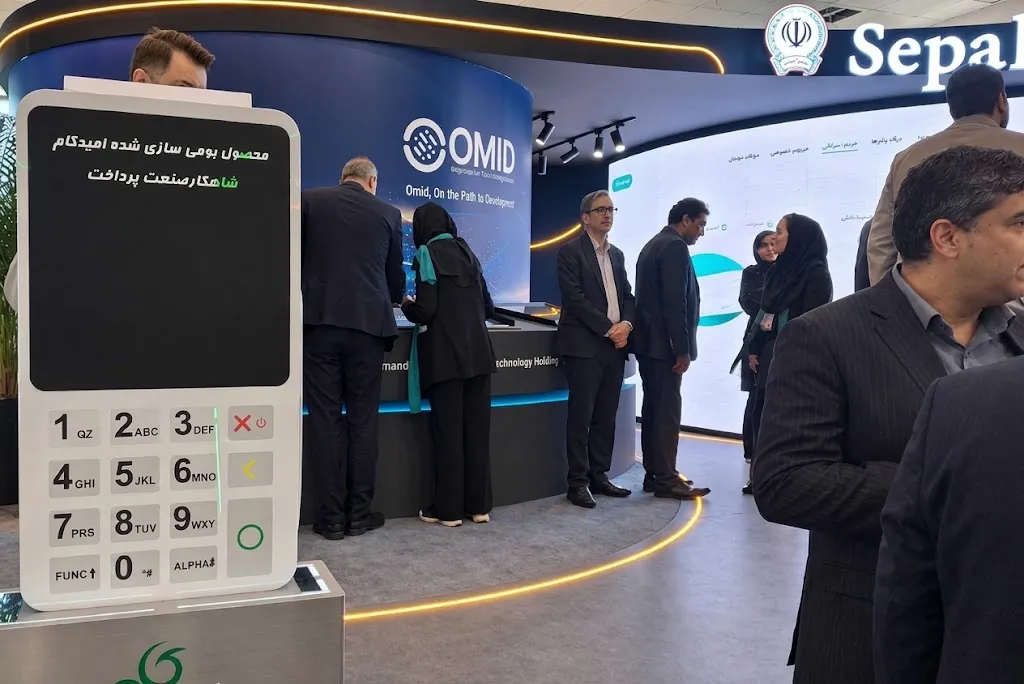
با گسترش فناوریهای پرداخت الکترونیکی، کارتخوانها نیز بهتدریج از دستگاههای ساده پردازش تراکنش فاصله گرفته و به تجهیزات هوشمند و متصل به شبکه تبدیل شدهاند. رونمایی از کارتخوان هوشمند i5300 در نمایشگاه تراکنش ایران نیز بار دیگر توجهها را به نسل جدید تجهیزات پرداخت جلب کرده است.
اما در کنار قابلیتهای جدید این دستگاهها، یک پرسش مهم مطرح میشود: هرچه تجهیزات پرداخت به نرمافزارها، شبکهها و سامانههای مدیریتی وابستهتر شوند، چه الزامات امنیتی جدیدی برای حفاظت از اطلاعات بانکی ایجاد خواهد شد؟
واقعیت این است که امنیت یک دستگاه پرداخت فقط به سالمبودن سختافزار یا رمزنگاری اطلاعات کارت محدود نمیشود. نرمافزار دستگاه، نحوه دریافت بهروزرسانیها، دسترسیهای مدیریتی، ارتباطات شبکهای و حتی محل استقرار فیزیکی آن میتوانند بر امنیت تراکنشها تأثیر بگذارند.
کارتخوان هوشمند چه تفاوتی با دستگاههای معمولی دارد؟
کارتخوانهای سنتی عمدتاً برای انجام عملیات مشخصی مانند دریافت اطلاعات کارت، پردازش درخواست پرداخت و برقراری ارتباط با شبکه پرداخت طراحی شدهاند. در مقابل، برخی نسلهای جدید تجهیزات پرداخت میتوانند از سیستمعامل پیشرفتهتر، نرمافزارهای جانبی، قابلیت اتصال متنوع و سامانههای مدیریت متمرکز برخوردار باشند.
البته امکانات هر دستگاه به مدل، سازنده و پیکربندی آن بستگی دارد و نمیتوان تمام قابلیتهای یک کارتخوان هوشمند را به مدلهای دیگر تعمیم داد.
این تفاوت از منظر امنیت سایبری اهمیت دارد؛ زیرا هر قابلیت نرمافزاری یا مسیر ارتباطی جدید، در صورت طراحی و مدیریت نامناسب، ممکن است به یک سطح حمله بالقوه تبدیل شود.
به بیان ساده، اگر دستگاه پرداخت به شبکه متصل باشد یا از راه دور مدیریت شود، امنیت آن دیگر فقط به بدنه دستگاه وابسته نیست و باید نرمافزار، ارتباطات و زیرساخت مدیریتی آن نیز محافظت شوند.
پنج تهدید امنیتی که در تجهیزات پرداخت باید جدی گرفته شوند
۱. نصب نرمافزار غیرمجاز و دستکاری سیستمعامل
یکی از تهدیدهای مهم در تجهیزات هوشمند، اجرای نرمافزارهای تأییدنشده یا دستکاریشده است.
اگر سازوکارهای امنیتی دستگاه بهدرستی پیادهسازی نشده باشند، احتمال نصب برنامههای غیرمجاز، سوءاستفاده از آسیبپذیریهای نرمافزاری یا تغییر عملکرد بخشهایی از دستگاه وجود خواهد داشت.
به همین دلیل، استفاده از سازوکارهایی مانند Secure Boot، کنترل یکپارچگی نرمافزار و محدودکردن امکان نصب برنامههای تأییدنشده اهمیت دارد.
۲. بهروزرسانی آلوده یا جعلی
بهروزرسانی نرمافزار یکی از مهمترین بخشهای نگهداری امنیت تجهیزات پرداخت است؛ اما خود فرایند بهروزرسانی نیز باید ایمن باشد.
اگر بستههای بهروزرسانی از مسیر نامعتبر دریافت شوند یا اصالت آنها بررسی نشود، مهاجمان ممکن است تلاش کنند نسخهای دستکاریشده را جایگزین نرمافزار اصلی کنند.
به همین دلیل، بهروزرسانیها باید از مسیرهای رسمی و مورد تأیید شرکت ارائهدهنده انجام شوند و اصالت بستههای نرمافزاری، از جمله از طریق امضای دیجیتال، بررسی شود.
۳. سوءاستفاده از دسترسیهای مدیریتی و پشتیبانی از راه دور
برخی تجهیزات پرداخت از طریق سامانههای مدیریتی مرکزی کنترل و پشتیبانی میشوند. این قابلیت میتواند نگهداری و رفع مشکلات دستگاهها را سادهتر کند، اما در صورت ضعف کنترل دسترسی، خطرآفرین خواهد بود.
اگر مهاجم به حساب مدیریتی یا زیرساخت پشتیبانی دسترسی پیدا کند، ممکن است بتواند تنظیمات دستگاهها را تغییر دهد یا از دسترسی ایجادشده برای فعالیتهای غیرمجاز استفاده کند.
استفاده از احراز هویت دو مرحلهای، محدودکردن دسترسیها، ثبت رویدادهای مدیریتی و کنترل دسترسی پیمانکاران از جمله اقداماتی است که میتواند این ریسک را کاهش دهد.
۴. ضعف امنیت شبکه ارتباطی
کارتخوانهای متصل به شبکه باید از طریق ارتباطات امن با زیرساختهای پرداخت و سامانههای مدیریتی ارتباط برقرار کنند.
استفاده از شبکههای بیسیم ناامن، گذرواژههای ضعیف، تنظیمات نادرست شبکه یا ارتباطات رمزنگارینشده میتواند احتمال رهگیری اطلاعات یا سوءاستفاده از مسیر ارتباطی را افزایش دهد.
فروشندگان باید از اتصال دستگاه به شبکههای عمومی و فاقد حفاظت مناسب خودداری کنند و تنظیمات ارتباطی را مطابق دستورالعمل شرکت ارائهدهنده انجام دهند.
۵. دستکاری فیزیکی و جایگزینی دستگاه
تمام تهدیدها به فضای نرمافزار و شبکه محدود نمیشوند. مهاجمان ممکن است تلاش کنند با دستکاری فیزیکی کارتخوان یا نصب تجهیزات غیرمجاز روی آن، اطلاعات پرداخت را سرقت کنند.
یکی از نمونههای شناختهشده این نوع حمله، Skimming است؛ روشی که در آن ابزارهای سختافزاری غیرمجاز برای جمعآوری اطلاعات کارت روی تجهیزات پرداخت نصب میشوند.
به همین دلیل، بررسی ظاهری دستگاه، توجه به قطعات غیرعادی، کنترل شماره شناسایی تجهیزات و جلوگیری از دسترسی افراد ناشناس به کارتخوان اهمیت دارد.
آیا استفاده از کارتخوان هوشمند اطلاعات بانکی مشتریان را به خطر میاندازد؟
خیر؛ صرف هوشمندبودن یا اتصال یک کارتخوان به اینترنت به معنای ناامنبودن آن نیست.
یک دستگاه پرداخت میتواند با استفاده از طراحی امن، رمزنگاری مناسب، کنترل دسترسی و سازوکارهای نظارتی، تراکنشها را با سطح مناسبی از حفاظت پردازش کند.
اما نکته مهم این است که نباید صرفاً به عنوان «هوشمند» یا ادعای وجود قابلیتهای امنیتی اکتفا کرد.
شورای استانداردهای امنیتی صنعت کارت پرداخت (PCI SSC) در راهنمای رسمی خود تأکید میکند که تأییدشدن یک دستگاه در چارچوب استانداردهای امنیتی بهتنهایی به معنای تضمین امنیت کل محیط پرداخت نیست.
امنیت نهایی به نحوه پیکربندی دستگاه، نرمافزار مورد استفاده، ارتباط آن با سایر سامانهها و شیوه مدیریت تجهیزات نیز وابسته است.
بنابراین، درباره کارتخوان هوشمند i5300 نیز بدون بررسی مستندات فنی و گواهیهای امنیتی آن نمیتوان درباره میزان مقاومت دستگاه در برابر حملات سایبری قضاوت قطعی کرد.
فروشندگان برای محافظت از کارتخوان خود چه کنند؟
صاحبان فروشگاهها و کسبوکارهایی که از تجهیزات پرداخت استفاده میکنند، میتوانند با رعایت چند اقدام ساده، احتمال سوءاستفاده از دستگاههای خود را کاهش دهند:
-
بهروزرسانی دستگاه را فقط از طریق شرکت ارائهدهنده و مسیرهای رسمی انجام دهید.
-
اجازه ندهید افراد ناشناس بدون هماهنگی با شرکت پشتیبان به دستگاه دسترسی پیدا کنند.
-
از اتصال کارتخوان به شبکههای بیسیم عمومی یا فاقد رمز عبور مناسب خودداری کنید.
-
در صورت مشاهده قطعات غیرعادی، تغییرات ظاهری یا رفتار مشکوک دستگاه، استفاده از آن را متوقف کرده و موضوع را به شرکت ارائهدهنده اطلاع دهید.
-
اطلاعات ورود به سامانههای مدیریتی را در اختیار افراد غیرمجاز قرار ندهید.
-
در صورت امکان، برای دسترسی مدیریتی و پشتیبانی از راه دور از احراز هویت دو مرحلهای استفاده کنید.
-
شماره شناسایی دستگاههای فعال در فروشگاه را ثبت و بهصورت دورهای بررسی کنید.
مشتریان هنگام پرداخت با کارتخوان به چه نکاتی توجه کنند؟
امنیت پرداخت فقط مسئولیت فروشنده یا شرکت ارائهدهنده دستگاه نیست. مشتریان نیز باید هنگام استفاده از کارتخوان چند نکته را رعایت کنند:
۱. رمز کارت را شخصاً وارد کنید. هنگام پرداخت اجازه ندهید فرد دیگری رمز شما را وارد کند یا آن را مشاهده کند.
۲. از اعلام رمز و کدهای پیامکی خودداری کنید. هیچ پشتیبان یا مأمور خدماتی برای رفع مشکل کارتخوان نباید از شما رمز کارت یا کد یکبارمصرف بانکی درخواست کند.
۳. به ظاهر دستگاه توجه کنید. وجود قطعات اضافه، تغییرات غیرعادی یا تجهیزات متصل به بخش کارتخوان میتواند نشانهای برای بررسی بیشتر باشد.
۴. پیامک تراکنش را بررسی کنید. پس از پرداخت، مبلغ کسرشده را با مبلغ خرید مطابقت دهید و در صورت مشاهده مغایرت، موضوع را از طریق بانک پیگیری کنید.
۵. در صورت مشکوکبودن دستگاه، پرداخت را انجام ندهید. از فروشنده بخواهید از دستگاه دیگری استفاده کند یا از روش پرداخت مطمئن دیگری بهره بگیرید.
امنیت کارتخوان هوشمند به چه استانداردهایی وابسته است؟
یکی از مراجع مهم در این حوزه، شورای استانداردهای امنیتی صنعت کارت پرداخت یا PCI SSC است که استانداردهایی برای حفاظت از اطلاعات پرداخت و امنیت تجهیزات پذیرش تراکنش تدوین میکند.
در این چارچوب، استاندارد PCI PTS به الزامات امنیتی تجهیزات ورود اطلاعات کارت و دستگاههای پرداخت میپردازد. همچنین استاندارد PCI Secure Software بر امنیت نرمافزارهای مورد استفاده در اکوسیستم پرداخت تمرکز دارد.
با این حال، داشتن یک گواهی یا تأییدیه برای سختافزار لزوماً به معنای ایمنبودن تمام نرمافزارها، ارتباطات و زیرساختهای مدیریتی مرتبط با آن نیست.
برای ارزیابی امنیت یک کارتخوان هوشمند، باید مشخص شود:
-
آیا دستگاه در فهرست تجهیزات تأییدشده PCI PTS قرار دارد؟
-
آیا اطلاعات حساس پرداخت در مسیر پردازش و انتقال بهدرستی محافظت میشوند؟
-
آیا بهروزرسانیهای نرمافزاری دارای سازوکار بررسی اصالت هستند؟
-
آیا دسترسی از راه دور به دستگاهها تحت کنترل و نظارت قرار دارد؟
-
آیا امکان شناسایی دستکاری فیزیکی یا تغییرات غیرمجاز وجود دارد؟
پاسخ به این پرسشها میتواند تصویر دقیقتری از وضعیت امنیتی تجهیزات پرداخت ارائه کند.
جمعبندی؛ هوشمندترشدن پرداخت، به معنای ضرورت امنیت بیشتر است
توسعه کارتخوانهای هوشمند میتواند تجربه پرداخت را بهبود دهد و امکانات تازهای در اختیار کسبوکارها قرار دهد؛ اما افزایش قابلیتهای نرمافزاری و ارتباطی، مسئولیت حفاظت از تجهیزات پرداخت را نیز جدیتر میکند.
امنیت این دستگاهها باید از مرحله طراحی و تولید تا نصب، بهروزرسانی، پشتیبانی و استفاده روزمره مورد توجه قرار گیرد.
برای مشتریان نیز رعایت نکات سادهای مانند واردکردن شخصی رمز کارت، خودداری از اعلام کدهای پیامکی و توجه به وضعیت ظاهری دستگاه اهمیت دارد.
در نهایت، اعتماد به پرداخت الکترونیکی تنها با معرفی تجهیزات جدید به دست نمیآید؛ بلکه به امنیت قابل ارزیابی، مدیریت صحیح و نظارت مستمر بر زیرساختهایی وابسته است که هر روز اطلاعات مالی میلیونها کاربر از طریق آنها جابهجا میشود.
منابع
۱. شورای استانداردهای امنیتی صنعت کارت پرداخت (PCI SSC)؛ راهنمای امنیت پایانههای پرداخت:
https://www.pcisecuritystandards.org/faqs/1300/
۲. شورای استانداردهای امنیتی صنعت کارت پرداخت؛ راهنمای امنیت نرمافزار پایانههای پرداخت:
https://www.pcisecuritystandards.org/documents/terminal_security_best_practices.pdf
۳. شورای استانداردهای امنیتی صنعت کارت پرداخت؛ راهنمای پرداخت امن برای کسبوکارهای کوچک:
https://www.pcisecuritystandards.org/wp-content/uploads/2022/05/Small_Merchant_Guide_to_Safe_Payments.pdf
۴. مدادپرس؛ رونمایی از کارتخوان هوشمند i5300 در نمایشگاه تراکنش ایران:
https://medadpress.ir/new/نمایشگاه-تراکنش-ایران-رونمایی-از-کارت-خوان-هوشمند-i5300


