نگرانی مدیران امنیت اطلاعات از افشای دادهها و ریسک هوش مصنوعی مولد
گزارش Proofpoint از نگرانی مدیران امنیت اطلاعات درباره ریسکهای هوش مصنوعی مولد، افشای دادههای مشتریان و افزایش تهدیدهای سایبری خبر میدهد.
احتمال بالای افشای دادههای مشتریان از طریق پلتفرمهای عمومی
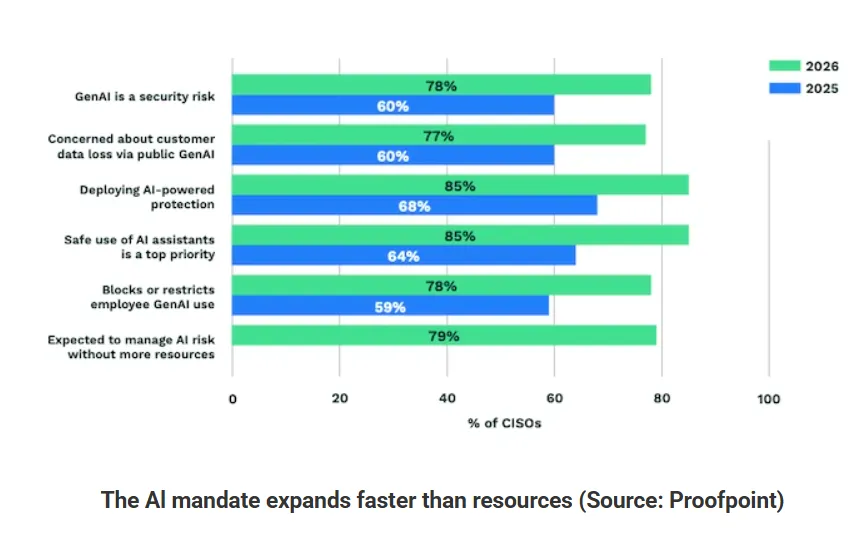
گسترش استفاده از هوش مصنوعی مولد نهتنها مسئولیت مدیران ارشد امنیت اطلاعات را در حفاظت از داده، مدیریت هویت، تابآوری و انطباق با مقررات افزایش داده، بلکه پذیرش این فناوری برای مدیران ارشد، دردسرها و نگرانیهای امنیتی تازهای هم ایجاد کرده است. بر اساس گزارش «صدای CISO در سال ۲۰۲۶» شرکت Proofpoint، ۷۸ درصد از مدیران ارشد امنیت اطلاعات، هوش مصنوعی مولد را یک ریسک امنیتی میدانند. از نظر آنها، احتمال افشای دادههای مشتریان از طریق پلتفرمهای عمومی هوش مصنوعی یکی از مهمترین نگرانیهای ناشی از گسترش استفاده از هوش مصنوعی مولد است.
محدودکردن استفاده کارکنان از ابزارهای هوش مصنوعی مولد یکی از کنترلهای امنیتی سختگیرانه شرکتهاست. استفاده از ابزارهای امنیتی مبتنی بر هوش مصنوعی برای کاهش خطاهای انسانی و مقابله با تهدیدها، استفاده ایمن از دستیارهای هوش مصنوعی و ابزارهای خودکارسازی نیز از دیگر اولویتهای امنیتی شرکتها برای کارکنان در زمان استفاده از هوش مصنوعی مولد است.
مسئولیت مدیران امنیت زیاد شد، اما منابع نه!
با وجود افزایش مسئولیت و فشارها بر مدیران ارشد امنیت اطلاعات، آنها برای مدیریت ریسکها با پشتیبانی و حمایتهای لازم مواجه نشدهاند. تا جایی که ۷۹ درصد از مدیران ارشد امنیت اطلاعات اعلام کردهاند که شرکتها از آنها انتظار دارند ریسکهای مرتبط با هوش مصنوعی را بدون افزایش متناسب منابع یا تخصص مدیریت کنند. این وضعیت با ورود هوش مصنوعی به برنامهها و ابزارهایی که کارکنان در فعالیتهای روزمره خود از آنها استفاده میکنند، پیچیدهتر شده است.
در میان ۱۶ کشور بررسیشده، مدیران ارشد امنیت اطلاعات در کشور هند بالاترین سطح نگرانی درباره امنیت هوش مصنوعی مولد و بیشترین شکاف منابع مرتبط با هوش مصنوعی را اعلام کردهاند. کشور سنگاپور نیز بیشترین نگرانی را درباره افشای دادههای حساس توسط کارکنان از طریق هوش مصنوعی ثبت کرده است. در این میان، کشور فرانسه بالاترین سطح محدودیت را برای استفاده کارکنان از هوش مصنوعی مولد اعمال کرده است.
بر اساس نتایج نظرسنجی شرکت Proofpoint، ۶۱ درصد از مدیران ارشد امنیت اطلاعات معتقدند که سازمان آنها ممکن است طی ۱۲ ماه آینده با یک حمله سایبری مواجه شود. این رقم در سال ۲۰۲۵ معادل ۷۶ درصد بوده است. هرچند احتمال حملات سایبری و گزارشهای مربوط به از دست رفتن قابلتوجه دادهها کاهش یافته، اما همچنان بیش از نیمی از مدیران امنیتی از نبود آمادگی کافی برای مقابله با یک حمله هدفمند خبر میدهند.
بیشترین نگرانی مدیران امنیتی از تهدیدهای سایبری به تصاحب یا به خطر افتادن حسابهای کاربری ابری مربوط میشود. کلاهبرداری ایمیلی، باجافزار و بدافزار نیز در رتبه بعدی این تهدیدها قرار گرفتهاند. این تغییر تمرکز بیانگر افزایش اهمیت حفاظت از حسابها و سرویسهایی است که کارکنان برای انجام وظایف، برقراری ارتباط و دسترسی به اطلاعات شرکت به آنها وابستهاند.
علاوه بر تهدیدهای سایبری، فناوریهای مورد استفاده در محیط کار نیز یکی دیگر از نگرانیهای امنیتی مدیران است. پلتفرمهای همکاری سازمانی در صدر فناوریهای نگرانکننده قرار دارند. پس از آنها، برنامههای SaaS دارای یکپارچهسازی با سرویسهای شخص ثالث و قابلیتهای هوش مصنوعی تعبیهشده در فرایندهای کاری قرار دارند. ابزارهای عمومی هوش مصنوعی مولد، فضای ذخیرهسازی ابری و فناوریهای خودکارسازی نیز در رتبههای بعدی قرار گرفتهاند.
کارکنان مخرب یا مجرم؛ بزرگترین نگرانی مدیران امنیت اطلاعات
ریسک انسانی همچنان بزرگترین آسیبپذیری سازمانهاست. بر اساس یافتههای نظرسنجی شرکت Proofpoint نیز ۷۹ درصد از مدیران ارشد امنیت اطلاعات نگران ریسک انسانی و از دست رفتن دادهها هستند. زیرا بررسی سازمانهایی که با از دست رفتن قابلتوجه اطلاعات حساس مواجه شدهاند، نشان داده است که کارکنان داخلی مخرب یا مجرم رایجترین علت اصلی این رخداد بودهاند.
کارکنان بیاحتیاط، سوءاستفاده یا پیکربندی نادرست هوش مصنوعی، حملات خارجی، به خطر افتادن طرفهای ثالث و به خطر افتادن حساب یا هویت کارکنان، از دیگر عوامل مؤثر در از دست رفتن دادههای سازمانها شناسایی شدهاند.
کارکنانی که سازمان را ترک میکنند نیز یک نگرانی جدی محسوب میشوند. بر اساس اعلام ۹۳ درصد از مدیران امنیتی سازمانهایی که با از دست رفتن قابلتوجه داده مواجه شدهاند، خروج کارکنان از سازمان در نشت داده مؤثر بوده است. تیمهای امنیتی میگویند دید و شناخت مناسبی نسبت به تعداد مخازن داده و ابزارهای هوش مصنوعی مولد مورد استفاده در سازمان دارند. چالش دشوارتر، تبدیل این دیدپذیری به کنترلهایی است که قصد و رفتار کاربر، حساسیت دادهها، سطح دسترسیها و نحوه جابهجایی اطلاعات میان محیطهای کاری مختلف را نیز در نظر بگیرد.
پیامدهای تجاری از دست رفتن دادهها افزایش یافته است
با وجود کاهش تعداد سازمانهایی که با از دست رفتن قابلتوجه دادهها مواجه شدهاند، پیامدهای تجاری این حوادث در زمان وقوع جدیتر از قبل شدهاند. بهطوری که تحریمهای قانونی و مقرراتی، زیانهای مالی، هزینههای بازیابی و خسارتهای اعتباری افزایش یافتهاند. در همین حال، سرقت اطلاعات احراز هویت و از دست رفتن دادههای حیاتی همچنان از نگرانیهای مهم سازمانها محسوب میشوند.
افزایش پیوند حفاظت از دادهها با امنیت هویت و حکمرانی هوش مصنوعی از دیگر یافتههای نظرسنجی شرکت Proofpoint است. بر این اساس، اکثر مدیران امنیتی میگویند نسبت به دادههای حساس در سرویسهای ابری، ابزارهای همکاری سازمانی، نقاط پایانی (Endpoints) و سامانههای هوش مصنوعی دید و کنترل مناسبی دارند. همچنین بیشتر آنها معتقدند کنترلهای امنیتی فعلی سازمانشان میتواند ریسکهای ناشی از هوش مصنوعی، برنامههای SaaS و شیوههای کاری مدرن را پوشش دهد.


