حملات ClickFix؛ هکرها کاربران مک و ویندوز را فریب میدهند تا خودشان سیستمشان را هک کنند
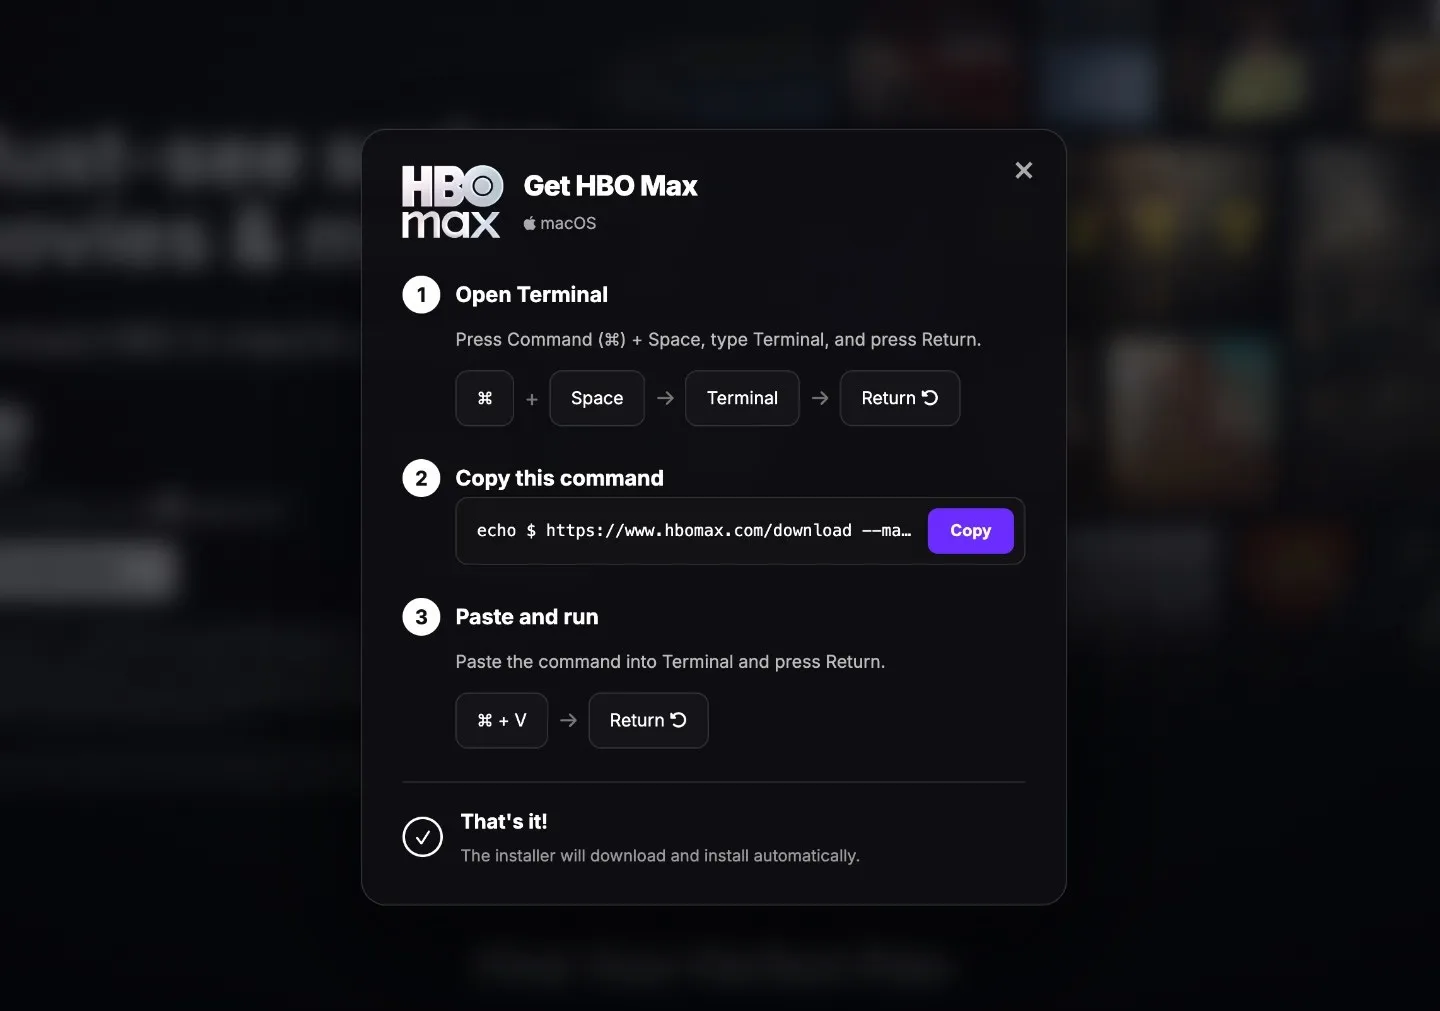
حملات ClickFix در حال گسترش هستند و کاربران مک و ویندوز را با تبلیغات و صفحات جعلی فریب میدهند تا خودشان بدافزار را روی سیستم نصب کنند.
اگر طی هفته گذشته روی یک تبلیغ جعلی HBO Max در ردیت کلیک کردهاید، بهتر است کامپیوتر خود را از نظر وجود بدافزار بررسی کنید.
حملات موسوم به ClickFix در سال ۲۰۲۶ به یکی از تهدیدهای روبهرشد دنیای امنیت سایبری تبدیل شدهاند. این حملات نهتنها پیچیدهتر شدهاند، بلکه با سرعت بیشتری کاربران را هدف قرار میدهند و دستگاههای آنها را آلوده میکنند.
تا همین اواخر، حملات ClickFix چندان رایج نبودند و عمدتاً افرادی را هدف میگرفتند که برای حل سریع مشکلات فنی در اینترنت جستوجو میکردند. اما این روش حمله اکنون به یک عملیات گسترده و بینالمللی برای نفوذ به کامپیوتر کاربران تبدیل شده است.
ClickFix چیست و چگونه کار میکند؟
در حملات ClickFix معمولاً کاربر به یک وبسایت جعلی یا وبسایتی هکشده هدایت میشود. صفحهای که کاربر مشاهده میکند ممکن است کاملاً عادی به نظر برسد و حتی یک CAPTCHA یا گزینه تأیید «من ربات نیستم» را نمایش دهد.
اما پس از کلیک روی این بخش، پیام دیگری ظاهر میشود که از کاربر میخواهد برای ادامه یک بررسی امنیتی انجام دهد.
در این مرحله، مهاجمان از کاربر میخواهند یک رشته متن یا دستور را کپی کرده و در Command Prompt یا PowerShell ویندوز و یا Terminal در مک وارد کند.
مشکل اصلی دقیقاً همینجاست.
کاربر تصور میکند در حال انجام یک مرحله معمول برای تأیید هویت یا رفع یک مشکل فنی است، اما در واقع خودش دستور مخربی را روی سیستم اجرا میکند.
یک Enter کافی است تا بدافزار نصب شود
به محض اینکه کاربر دستور موردنظر را اجرا میکند، ممکن است بدون اطلاع او بدافزار سرقت اطلاعات (Infostealer) روی کامپیوتر نصب شود.
این نوع بدافزارها میتوانند اطلاعات ارزشمندی مانند موارد زیر را سرقت کنند:
- رمزهای عبور ذخیرهشده
- اطلاعات ورود به حسابهای کاربری
- نشستهای فعال و کوکیهای احراز هویت
- اطلاعات کیف پولهای رمزارزی
- اطلاعات حساس ذخیرهشده روی دستگاه
یکی از دلایلی که حملات ClickFix میتوانند خطرناک باشند این است که کاربر خودش دستور را در ترمینال سیستم اجرا میکند. ترمینال امکان تعامل مستقیم با سیستمعامل از طریق دستورات متنی را فراهم میکند و همین موضوع میتواند به برخی از ابزارهای آنتیویروس و سیستمهای دفاعی اجازه ندهد حمله را بهموقع شناسایی کنند.
تبلیغات جعلی HBO Max در ردیت
یکی از جدیدترین کمپینهای ClickFix با انتشار تبلیغات جعلی HBO Max در Reddit اجرا شده است.
بر اساس گزارش پژوهشگران امنیتی Hudson Rock، مهاجمان به حساب رسمی HBO Max در ردیت که مجوز انتشار تبلیغات داشت، دسترسی پیدا کردند و سپس از آن برای انتشار صدها تبلیغ جعلی اما ظاهراً معتبر استفاده کردند.
کاربرانی که روی این تبلیغات کلیک میکردند، به صفحهای شبیه وبسایت HBO Max منتقل میشدند. با این حال، صفحه مذکور حاوی ترفند ClickFix بود و تلاش میکرد کاربر را متقاعد کند خودش دستور مخرب را در سیستم اجرا کند.
هنوز مشخص نیست چه تعداد کاربر روی این تبلیغات کلیک کردهاند یا چند دستگاه در نهایت آلوده شده است.
شرکت Warner Bros. Discovery، مالک HBO، در پاسخ به درخواست اظهارنظر درباره این حمله پاسخی ارائه نکرده است.
واکنش Reddit به حمله ClickFix
ردیت در گفتوگو با TechCrunch تأیید کرده است که اخیراً متوجه شده یکی از حسابهای HBO Max که مجوز انتشار تبلیغات در این پلتفرم را داشته، به خطر افتاده و برای انتشار تبلیغاتی حاوی لینکهای مخرب مورد استفاده قرار گرفته است.
ردیت اعلام کرده پس از شناسایی این اتفاق، حساب موردنظر را مسدود و تبلیغات مخرب را حذف کرده است.
با این حال، این شرکت اعلام نکرده چند کاربر هدف این کمپین قرار گرفتهاند یا چه تعداد از آنها روی لینکهای مخرب کلیک کردهاند.
چرا ClickFix برای کاربران عادی خطرناک است؟
استفاده از دستورات کوتاه در Terminal یا Command Prompt برای برنامهنویسان و متخصصان فناوری موضوع عجیبی نیست. اما بیشتر کاربران عادی معمولاً با Command Prompt، PowerShell یا Terminal کار نمیکنند.
مهاجمان دقیقاً از همین ناآشنایی سوءاستفاده میکنند.
آنها با نمایش پیامهایی شبیه خطاهای فنی، CAPTCHA یا دستورالعملهای رفع مشکل، کاربر را متقاعد میکنند که یک قطعه کد را در ترمینال اجرا کند.
در محیطهای سازمانی نیز مدیران فناوری اطلاعات میتوانند دسترسی به ابزارهایی مانند Command Prompt و PowerShell را برای کامپیوترهای ویندوزی محدود یا مسدود کنند تا احتمال سوءاستفاده از این ابزارها کاهش پیدا کند.
کاربران مک چگونه میتوانند از ClickFix محافظت کنند؟
کاربران macOS نیز از این حملات در امان نیستند. پژوهشگران امنیتی هشدار دادهاند که کمپینهای ClickFix میتوانند کاربران مک را نیز هدف قرار دهند.
یکی از ابزارهایی که میتواند در مقابله با حملاتی که قصد فریب کاربران مک را دارند کمک کند، BlockBlock است. این ابزار میتواند برخی تلاشها برای ایجاد تغییرات مشکوک و ماندگار در سیستم را شناسایی و مسدود کند.
با این حال، مهمترین لایه دفاعی همچنان رفتار کاربر است.
اگر یک وبسایت از شما خواست برای اثبات اینکه ربات نیستید، یک دستور را در Terminal، PowerShell یا Command Prompt کپی و اجرا کنید، این درخواست را جدی بگیرید و آن را انجام ندهید.
چگونه قربانی حملات ClickFix نشویم؟
برای کاهش خطر آلودگی به بدافزارهای ClickFix، چند نکته ساده را رعایت کنید:
- هیچ دستور ناشناسی را در Terminal یا Command Prompt اجرا نکنید.
- اگر سایتی برای عبور از CAPTCHA از شما خواست کدی را در ترمینال وارد کنید، صفحه را ببندید.
- روی تبلیغات مشکوک، حتی اگر مربوط به برندهای معروف باشند، کلیک نکنید.
- سیستمعامل و نرمافزارهای امنیتی خود را بهروز نگه دارید.
- برای رفع مشکلات فنی، دستورهای دریافتشده از صفحات ناشناس را اجرا نکنید.
- در صورت اجرای تصادفی یک دستور مشکوک، اتصال دستگاه به اینترنت را قطع کرده و سیستم را با ابزارهای امنیتی معتبر بررسی کنید.
ClickFix؛ حملهای که از اعتماد کاربر سوءاستفاده میکند
حملات ClickFix نشان میدهند که مهاجمان همیشه برای آلوده کردن یک دستگاه به آسیبپذیری پیچیده یا روشهای فنی پیشرفته نیاز ندارند. گاهی کافی است کاربر را متقاعد کنند که خودش یک دستور مخرب را اجرا کند.
گسترش این روش در کمپینهای تبلیغاتی و پلتفرمهایی مانند Reddit، اهمیت هوشیاری هنگام کلیک روی تبلیغات و لینکهای اینترنتی را بیشتر کرده است. بهخصوص اگر صفحهای از کاربر بخواهد برای ادامه فرایند، دستور یا کدی را در Terminal، PowerShell یا Command Prompt وارد کند، باید آن را یک علامت هشدار جدی در نظر گرفت.


