معرفی PocketKey+ Bio؛ کلید سختافزاری مجهز به حسگر اثر انگشت و استاندارد FIDO2
با این کلید امنیتی، رمزهای عبور را کنار بگذارید؛ ورود به حسابها با اثر انگشت
کلید امنیتی PocketKey+ Bio با حسگر اثر انگشت، USB-C و پشتیبانی از FIDO2 چگونه به محافظت از حسابهای آنلاین و مقابله با فیشینگ کمک میکند؟
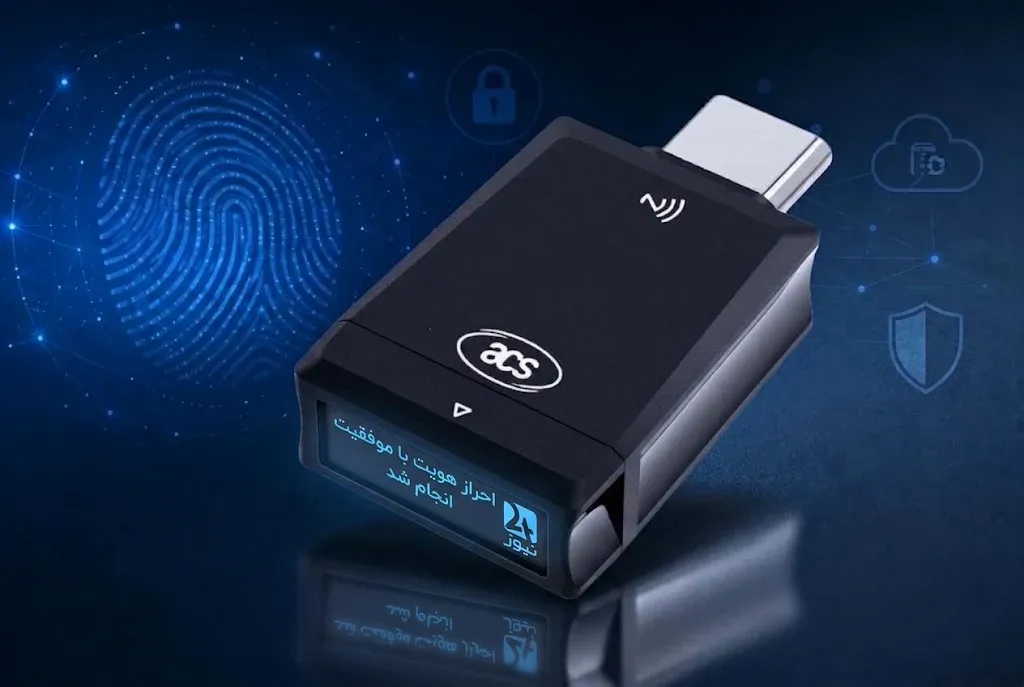
PocketKey+ Bio یک کلید امنیتی سختافزاری از شرکت ACS است که با ترکیب حسگر اثر انگشت، اتصال USB-C و NFC، امکان احراز هویت امنتر و ورود بدون رمز عبور را در سرویسهای سازگار فراهم میکند. این محصول با پشتیبانی از استانداردهای FIDO2 و U2F، راهکاری برای کاهش خطر سرقت رمزهای عبور و مقابله با حملات فیشینگ به شمار میرود.
PocketKey+ Bio چیست و چه کاربردی دارد؟
رمزهای عبور یکی از آسیبپذیرترین بخشهای امنیت حسابهای آنلاین هستند. استفاده از گذرواژههای تکراری، انتخاب رمزهای ساده و واردکردن اطلاعات ورود در صفحات جعلی، همچنان از روشهای رایج سرقت حسابهای کاربری محسوب میشوند. به همین دلیل، صنعت امنیت سایبری به سمت روشهایی حرکت کرده است که وابستگی کاربران به رمز عبور را کاهش میدهند.
PocketKey+ Bio محصول شرکت Advanced Card Systems (ACS)، یک کلید امنیتی سختافزاری مجهز به حسگر اثر انگشت است که برای احراز هویت در سرویسهای پشتیبانیکننده از استانداردهای FIDO طراحی شده است.
این دستگاه از طریق درگاه USB Type-C به رایانه یا تلفن همراه متصل میشود و از ارتباط NFC نیز پشتیبانی میکند. کاربران میتوانند با ثبت اثر انگشت خود روی دستگاه، هویتشان را هنگام ورود به حسابهای سازگار تأیید کنند.
هدف اصلی این محصول، فراهمکردن روشی امنتر برای ورود به حسابهای دیجیتال و کاهش وابستگی به واردکردن رمزهای عبور است.
PocketKey+ Bio چگونه کار میکند؟
این کلید امنیتی از استانداردهای FIDO2 و FIDO U2F پشتیبانی میکند. در این روش، بهجای ارسال رمز عبور به سرویس آنلاین، از یک سازوکار رمزنگاری مبتنی بر کلید عمومی و خصوصی برای تأیید هویت استفاده میشود.
هنگام ثبت کلید امنیتی در یک سرویس سازگار، یک جفت کلید رمزنگاری ایجاد میشود. کلید خصوصی در سختافزار امنیتی دستگاه نگهداری میشود و کلید عمومی در سرویس موردنظر ثبت خواهد شد.
در زمان ورود، سرویس یک درخواست احراز هویت ارسال میکند و دستگاه پس از تأیید هویت کاربر، پاسخ رمزنگاریشده را تولید میکند. به این ترتیب، اطلاعات محرمانهای مانند رمز عبور برای ورود در اختیار صفحه وب قرار نمیگیرد.
یکی از مزیتهای این روش، وابستگی اعتبارنامه به دامنه واقعی سرویس است؛ قابلیتی که باعث میشود یک صفحه جعلی نتواند بهسادگی فرایند احراز هویت معتبر را اجرا کند.
مهمترین قابلیتهای کلید امنیتی PocketKey+ Bio
این محصول مجموعهای از قابلیتهای سختافزاری و امنیتی را در یک دستگاه کوچک ارائه میدهد:
احراز هویت با اثر انگشت
PocketKey+ Bio به حسگر اثر انگشت مجهز است و امکان ثبت حداکثر ۱۰ اثر انگشت را فراهم میکند. این ویژگی به کاربر اجازه میدهد بدون واردکردن رمز عبور، هویت خود را از طریق حسگر دستگاه تأیید کند.
پشتیبانی از Passkey
این کلید امنیتی از Passkey پشتیبانی میکند و ظرفیت نگهداری حداکثر ۱۰۰ اعتبارنامه را دارد. Passkey روشی برای ورود به حسابهای آنلاین است که بهجای رمز عبور از کلیدهای رمزنگاری استفاده میکند.
اتصال از طریق USB-C و NFC
وجود درگاه USB Type-C و پشتیبانی از NFC امکان استفاده از دستگاه را در شرایط مختلف فراهم میکند. البته قابلیت تشخیص اثر انگشت در این مدل هنگام اتصال USB پشتیبانی میشود و استفاده از NFC به معنای احراز هویت اثر انگشتی نیست.
رمزنگاری سختافزاری
PocketKey+ Bio از الگوریتم رمزنگاری ECC P-256 برای عملیات رمزنگاری استفاده میکند. این سازوکار به محافظت از فرایند احراز هویت و اعتبارنامههای ذخیرهشده کمک میکند.
سازگاری با سیستمعاملها و مرورگرها
این محصول با سیستمعاملهای Windows، macOS، Linux، Android و iOS سازگار است و از مرورگرهایی مانند Chrome، Firefox، Safari و Microsoft Edge پشتیبانی میکند. البته امکان استفاده از تمام قابلیتها به سازگاری دستگاه میزبان و سرویس موردنظر بستگی دارد.
آیا PocketKey+ Bio میتواند جلوی حملات فیشینگ را بگیرد؟
یکی از مهمترین دلایل استفاده از کلیدهای امنیتی مبتنی بر FIDO2، مقاومت آنها در برابر حملات فیشینگ است.
در روشهای معمول ورود، مهاجم میتواند با ساخت یک صفحه جعلی شبیه وبسایت اصلی، کاربران را به واردکردن نام کاربری، رمز عبور یا حتی کدهای یکبارمصرف ترغیب کند. اما در احراز هویت مبتنی بر FIDO2، اطلاعات رمزنگاریشده به دامنه سرویس اصلی وابسته هستند.
به همین دلیل، اگر کاربر به یک صفحه جعلی هدایت شود، کلید امنیتی نمیتواند پاسخ معتبر ورود برای دامنه اصلی را در اختیار آن صفحه قرار دهد.
البته این قابلیت به معنای مصونیت کامل حساب کاربری در برابر تمام حملات سایبری نیست. امنیت دستگاه، حفاظت از روشهای بازیابی حساب و رعایت سایر توصیههای امنیتی همچنان اهمیت دارند.
PocketKey+ Bio برای چه کسانی مناسب است؟
این محصول میتواند برای افرادی که امنیت حسابهای آنلاین و اطلاعات دیجیتال برایشان اهمیت زیادی دارد، گزینهای قابل بررسی باشد.
-
مدیران و کارشناسان فناوری اطلاعات
-
متخصصان امنیت سایبری و توسعهدهندگان نرمافزار
-
افرادی که از سرویسهای ابری و حسابهای سازمانی استفاده میکنند
-
کاربران دارای حسابهای حساس و ارزشمند
-
افرادی که میخواهند وابستگی خود به رمزهای عبور را کاهش دهند
با این حال، پیش از تهیه دستگاه باید بررسی شود که سرویسهای مورد استفاده از استانداردهای FIDO2 یا روشهای ورود سازگار پشتیبانی میکنند یا خیر.
مشخصات فنی PocketKey+ Bio
| مشخصه | جزئیات |
|---|---|
| نام محصول | PocketKey+ Bio |
| سازنده | Advanced Card Systems (ACS) |
| نوع محصول | کلید امنیتی سختافزاری |
| استانداردهای امنیتی | FIDO2 و U2F |
| روش احراز هویت | اثر انگشت |
| درگاه اتصال | USB Type-C |
| ارتباط بیسیم | NFC |
| ظرفیت ثبت اثر انگشت | حداکثر ۱۰ اثر انگشت |
| ظرفیت Passkey | حداکثر ۱۰۰ اعتبارنامه |
| الگوریتم رمزنگاری | ECC P-256 |
| سیستمعاملهای سازگار | Windows، macOS، Linux، Android و iOS |
آیا خرید PocketKey+ Bio ارزش دارد؟
PocketKey+ Bio نمونهای از حرکت صنعت امنیت سایبری به سمت احراز هویت بدون رمز عبور است. ترکیب حسگر اثر انگشت، پشتیبانی از Passkey و استاندارد FIDO2 باعث شده است این محصول بتواند برای حفاظت از حسابهای مهم و کاهش خطر حملات فیشینگ کاربرد داشته باشد.
با این حال، این دستگاه برای تمام کاربران ضروری نیست. پشتیبانی سرویسهای مورد استفاده از استانداردهای سازگار، امکان اتصال به دستگاههای مختلف و وجود روش جایگزین برای بازیابی حساب، از مواردی هستند که پیش از خرید باید بررسی شوند.
در مجموع، PocketKey+ Bio را میتوان گزینهای برای کاربرانی دانست که بهدنبال افزایش امنیت ورود به حسابهای دیجیتال خود هستند و میخواهند بهجای اتکا به رمزهای عبور، از یک ابزار سختافزاری برای احراز هویت استفاده کنند.
منابع


