مهمترین تحولات امنیت سایبری ۱۱ نوامبر؛ هشدار جدی درباره Outlook و آیفون
مایکروسافت بیش از ۱۲۰۰ آسیبپذیری را وصله کرد؛ از جاسوسی روسیه تا حمله سایبری به سوپرمارکتهای فرانسه
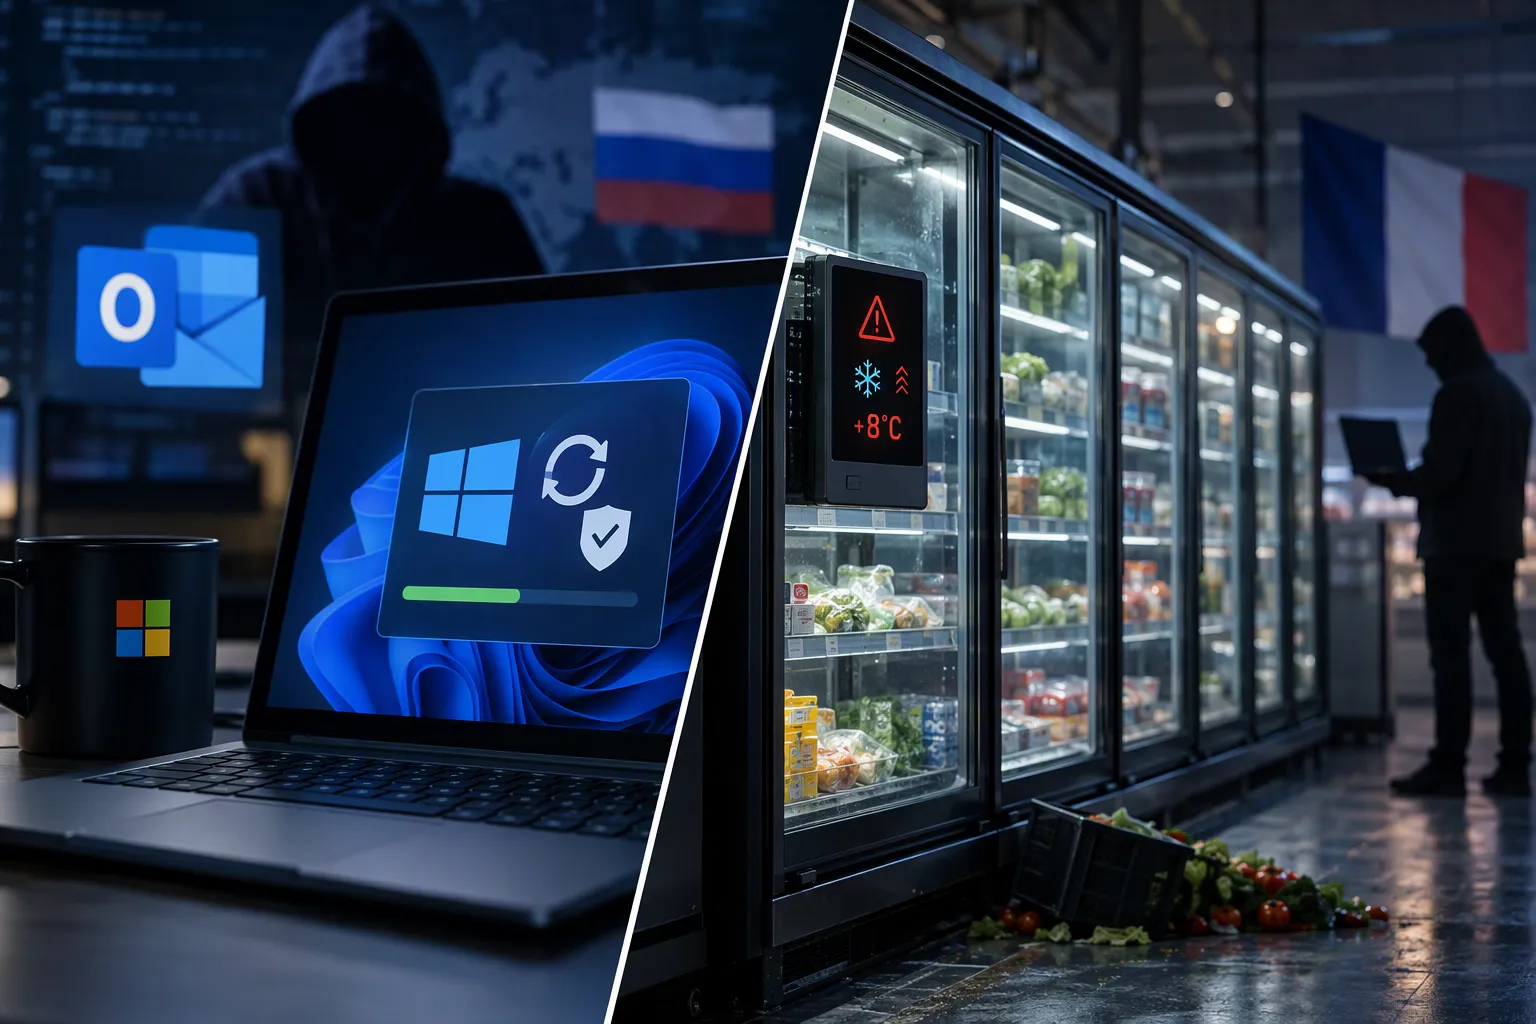
مایکروسافت بیش از ۱۲۰۰ آسیبپذیری را وصله کرد؛ تورلا به سرورهای دولتی نفوذ کرد و فرانسه ایران را به حمله سایبری به ۷۰۰ سوپرمارکت متهم کرد.
مایکروسافت در بهروزرسانی امنیتی ماه نوامبر خود بیش از ۱۲۰۰ آسیبپذیری را برطرف کرده است؛ بستهای که در گزارشهای منتشرشده بهعنوان بزرگترین مجموعه وصله امنیتی این شرکت معرفی میشود. در همین حال، گزارشهای امنیتی از فعالیت جاسوسی گروه روسی تورلا علیه سرورهای ایمیل دولتی، انتساب حمله به سامانههای سرمایشی صدها فروشگاه فرانسوی به سپاه پاسداران از سوی دولت فرانسه و شناسایی ضعفهای امنیتی در محصولات اپل حکایت دارند.
این تحولات نشان میدهند که تهدیدهای سایبری فقط به سرقت اطلاعات یا آلودهسازی رایانهها محدود نیستند و میتوانند زیرساختهای حیاتی، ارتباطات سازمانی و حتی امنیت داراییهای دیجیتال کاربران را تحت تأثیر قرار دهند.
مایکروسافت بیش از ۱۲۰۰ آسیبپذیری را در بسته امنیتی نوامبر رفع کرد
مایکروسافت در بهروزرسانی امنیتی نوامبر ۲۰۲۶ بیش از ۱۲۰۰ آسیبپذیری را در محصولات خود برطرف کرده است. این مجموعه وصلهها رکورد تازهای در تعداد آسیبپذیریهای اصلاحشده توسط این شرکت محسوب میشود و چهارمین رکورد ماهانه مایکروسافت در سال جاری میلادی به شمار میرود.
یکی از مهمترین موارد این بسته امنیتی، آسیبپذیری Outlook است که پیش از انتشار وصله، در حملات واقعی مورد سوءاستفاده قرار گرفته بود. این نقص به مهاجم اجازه میدهد با استفاده از یک فایل پیام دستکاریشده، Outlook را به برقراری ارتباط پنهانی با سرور تحت کنترل خود وادار کند.
در این فرایند، هش احراز هویت NTLM کاربر ممکن است بدون اطلاع او در اختیار مهاجم قرار بگیرد. مهاجم میتواند از این اطلاعات برای تلاش جهت شکستن هش یا انجام حملات بازپخش احراز هویت و دسترسی غیرمجاز استفاده کند.
با توجه به اینکه این آسیبپذیری پیشتر در حملات مورد استفاده قرار گرفته، نصب بهروزرسانیهای امنیتی Office و Outlook باید در اولویت مدیران فناوری اطلاعات و کاربران سازمانی قرار بگیرد.
گروه جاسوسی روسی تورلا سرورهای ایمیل دولتی را هدف گرفت
پژوهشگران شرکت امنیت سایبری ESET از فعالیت گروه جاسوسی تورلا (Turla) و استفاده این گروه از ابزار جدیدی به نام Serial خبر دادهاند. این ابزار روی سرورهای Microsoft Exchange متعلق به نهادهای دولتی در قزاقستان و رومانی مستقر شده است.
براساس بررسیها، مهاجمان در یکی از موارد شناساییشده، سرور ایمیل یک نهاد رومانیایی را بهگونهای پیکربندی کرده بودند که پیامهای ارسالی به یا دریافتی از نشانیهای مرتبط با ناتو و اتحادیه اروپا را انتخاب و جمعآوری کند.
یکی از ویژگیهای قابلتوجه این عملیات، شیوه مدیریت زیرساخت جاسوسی است. در این روش، سرورهای ایمیل آلوده بهجای اتصال به یک سرور فرماندهی و کنترل خارجی، هرکدام نقش مرکز کنترل خود را برعهده میگیرند. این معماری باعث میشود مهاجمان بدون اتکا به یک زیرساخت مرکزی آشکار، عملیات جمعآوری اطلاعات را پیش ببرند و ردپای نسبتاً کمی روی دیسک باقی بگذارند.
این روش میتواند شناسایی فعالیتهای جاسوسی را دشوارتر کند؛ زیرا زیرساختی که در حالت عادی برای ارتباطات سازمانی استفاده میشود، به بخشی از سازوکار کنترل و اجرای عملیات مهاجم تبدیل شده است.
فرانسه ایران را به حمله سایبری به ۷۰۰ سوپرمارکت متهم کرد
یکی از مهمترین تحولات امنیتی روز، اعلام موضع رسمی فرانسه درباره حمله سایبری اکتبر به سامانههای سرمایشی فروشگاهها و مراکز توزیع مواد غذایی این کشور است.
مقامهای فرانسوی یگان سایبری سپاه پاسداران ایران را مسئول این عملیات معرفی کردهاند. براساس اطلاعات منتشرشده، این حمله حدود ۷۰۰ سوپرمارکت و مرکز مرتبط با مواد غذایی را تحت تأثیر قرار داده است. مهاجمان با دستکاری تنظیمات سامانههای سرمایشی، دمای تجهیزات را افزایش دادند و باعث فساد مواد غذایی شدند. همچنین گزارش شده است که این حادثه دستکم ۱۵ آتشسوزی به دنبال داشته است.
نکته مهم در این حمله، روش دسترسی مهاجمان به سامانههای صنعتی است. براساس گزارش منتشرشده، نفوذ از طریق یک اکسپلویت پیچیده انجام نشده، بلکه کنترلکنندههای سامانههای تبرید با گذرواژههای ضعیف از طریق اینترنت در دسترس بودهاند.
فرانسه همچنین اعلام کرده است که بهدنبال صدور حکم جلب برای سه فرمانده معرفیشده در ارتباط با این عملیات است.
این حادثه نمونهای از خطر اتصال ناامن تجهیزات صنعتی به اینترنت است؛ موضوعی که نشان میدهد ضعف در امنیت سامانههای کنترل صنعتی میتواند از اختلال دیجیتال فراتر برود و به خسارت اقتصادی، از بین رفتن مواد غذایی و حتی حوادث فیزیکی منجر شود.
آسیبپذیری iOS میتواند اطلاعات حساس اپلیکیشنها را افشا کند
در بخش دیگری از اخبار امنیت سایبری، یک پژوهشگر امنیتی روشی برای دور زدن سازوکار سندباکس iOS منتشر کرده است. سندباکس یکی از لایههای امنیتی سیستمعامل اپل است که دسترسی هر اپلیکیشن به فایلها و اطلاعات سایر برنامهها را محدود میکند.
در صورت موفقیت این روش، یک اپلیکیشن مخرب میتواند به فایلهای متعلق به برنامههای دیگر دسترسی پیدا کند؛ اطلاعاتی که ممکن است شامل دادههای ورود کاربران و عبارتهای بازیابی کیف پولهای رمزارزی باشد.
صرافی بایننس نیز در واکنش به این موضوع به کاربران خود هشدار داده است. اگرچه اپل بهروزرسانیهایی برای سیستمعاملهای خود منتشر کرده، اما طبق گزارش ویدئوی منبع، یادداشتهای انتشار این بهروزرسانیها بهطور مشخص تأیید نمیکنند که مشکل موردبحث برطرف شده است. همچنین تاکنون گزارشی از سوءاستفاده عملی از این روش منتشر نشده است.
تا زمان روشن شدن وضعیت، کاربران باید از نصب اپلیکیشنها خارج از منابع معتبر خودداری کنند و از نگهداری عبارت بازیابی کیف پول در محیطهایی که اپلیکیشنهای دیگر به آن دسترسی دارند، پرهیز کنند.
اپل ۱۰ آسیبپذیری دیگر را در سیستمعاملهای خود وصله کرد
اپل علاوه بر موضوع سندباکس، مجموعهای از ۱۰ آسیبپذیری را در سیستمعاملهای iOS، macOS، watchOS و visionOS برطرف کرده است.
براساس گزارش منتشرشده، نیمی از این آسیبپذیریها به فناوریهای بلوتوث و جفتسازی AirPlay مربوط میشوند. یکی از موارد مهم میتواند به مهاجمی که در محدوده ارتباطی دستگاه قرار دارد اجازه دهد محدودیتهای مربوط به حدس کد جفتسازی را دور بزند و بدون نیاز به اقدام کاربر، اتصال خود را با دستگاه برقرار کند.
اگرچه تاکنون سوءاستفادهای از این آسیبپذیریها گزارش نشده است، اما انتشار وصلههای امنیتی به کاربران فرصت میدهد پیش از تبدیل شدن این ضعفها به مسیر حمله، دستگاههای خود را ایمن کنند.
کاربران و سازمانها چه اقداماتی انجام دهند؟
مجموعه اتفاقات امنیتی ۱۱ نوامبر نشان میدهد که بهروزرسانی نرمافزارها، محافظت از اطلاعات احراز هویت و محدود کردن دسترسی به تجهیزات متصل به اینترنت همچنان از مهمترین اصول دفاع سایبری هستند.
کاربران Outlook باید بهروزرسانیهای امنیتی Office را نصب کنند و سازمانها نیز بررسی کنند که سرورهای Exchange و حسابهای مدیریتی آنها در معرض دسترسی غیرمجاز قرار نگرفته باشند.
کاربران محصولات اپل نیز باید بهروزرسانیهای منتشرشده برای iOS، macOS و سایر سیستمعاملهای این شرکت را نصب کنند و در نصب اپلیکیشنها به اعتبار توسعهدهنده و منبع انتشار توجه داشته باشند.
در سطح سازمانی نیز تجهیزات صنعتی و کنترلکنندههای متصل به اینترنت نباید با گذرواژههای پیشفرض یا ضعیف در دسترس عموم قرار بگیرند. جداسازی شبکههای صنعتی از شبکههای عمومی و پایش دسترسیهای مدیریتی میتواند احتمال تکرار حوادثی مانند حمله به سامانههای سرمایشی فرانسه را کاهش دهد.


