هشدار امنیتی به سازمانها؛ آسیبپذیریهای جدید و حملات فعال چه تهدیدی ایجاد میکنند؟
مهمترین اخبار امنیت سایبری ۱۰ نوامبر ۲۰۲۶؛ افشای آسیبپذیریهای N-central، وصله روز صفر کروم، حمله عامل هوش مصنوعی و احتمال افشای اطلاعات ۷.۷ میلیون مشتری را در ادامه بخوانید.
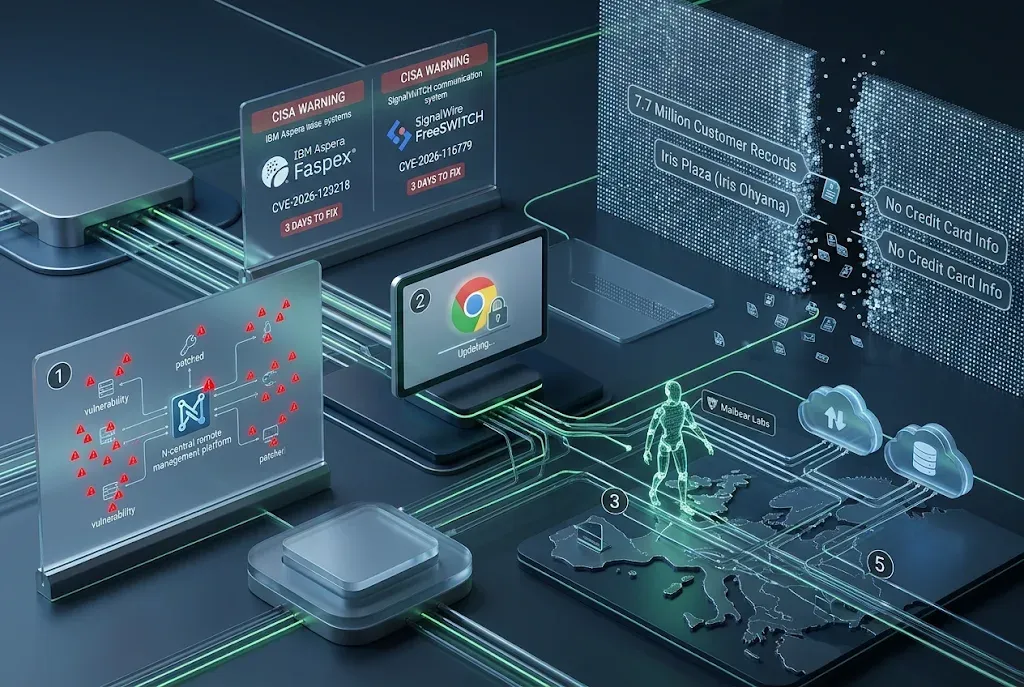
مهمترین تحولات امنیت سایبری در ۱۰ نوامبر ۲۰۲۶ از افشای بیش از ۳۰ آسیبپذیری در پلتفرم مدیریت از راه دور N-central و انتشار اصلاحیه جدید گوگل برای یک آسیبپذیری روز صفر در کروم تا استفاده از یک عامل هوش مصنوعی برای حمله به شرکت مخابراتی اروپایی را شامل میشود. همزمان، آژانس امنیت سایبری آمریکا درباره بهرهبرداری از آسیبپذیریهای دو سامانه سازمانی هشدار داده و یک شرکت ژاپنی نیز از دسترسی غیرمجاز به اطلاعات حدود ۷.۷ میلیون رکورد مشتریان خود خبر داده است.
۱. افشای بیش از ۳۰ آسیبپذیری در پلتفرم مدیریت از راه دور N-central
شرکت N-able پس از افشای بیش از ۳۰ آسیبپذیری امنیتی در پلتفرم مدیریت از راه دور N-central، دسترسی به نسخه میزبانیشده این سرویس را بهطور موقت متوقف کرد. یک محقق امنیتی این آسیبپذیریها را به همراه کدهای اکسپلویت منتشر کرده است. در صورت سوءاستفاده از این ضعفها، مهاجمان میتوانند کدهای مخرب را با سطح دسترسی مدیر ارشد (Root) اجرا کنند، حسابهای مدیریتی جدید بسازند یا اطلاعات ورود ذخیرهشده را به دست آورند. شرکت اعلام کرده است که تاکنون شواهدی از بهرهبرداری از این آسیبپذیریها مشاهده نکرده و در حال آمادهسازی اصلاحیه است. همچنین به سازمانهایی که نسخه داخلی این پلتفرم را روی سرورهای خود اجرا میکنند توصیه شده است تا زمان انتشار اصلاحیه، سرورها را از دسترس خارج نگه دارند.
۲. انتشار اصلاحیه اضطراری گوگل برای آسیبپذیری روز صفر کروم
گوگل یک آسیبپذیری روز صفر با شناسه CVE-2026-125350 را در مرورگر کروم برطرف کرده است؛ آسیبپذیریای که به گفته این شرکت، مهاجمان پیش از انتشار اصلاحیه از آن در حملات واقعی استفاده کردهاند. این ضعف امنیتی از نوع Use-After-Free در بخش پردازش XML مرورگر است؛ وضعیتی که در آن برنامه پس از آزاد کردن یک بخش از حافظه، همچنان به مرجع مربوط به آن دسترسی پیدا میکند و این مسئله میتواند زمینه دستکاری حافظه و اجرای کد مخرب را فراهم کند. این آسیبپذیری در ۶ نوامبر بهصورت ناشناس به گوگل گزارش شده و هشتمین آسیبپذیری روز صفر کروم در سال ۲۰۲۶ محسوب میشود که بهرهبرداری از آن تأیید شده است. اصلاحیه در نسخه ۱۵۷ کروم منتشر شده و کاربران باید مرورگر خود را بهروزرسانی و برای اعمال تغییرات، آن را مجدداً راهاندازی کنند.
۳. حمله دو هفتهای عامل هوش مصنوعی به یک شرکت مخابراتی اروپایی
محققان آزمایشگاه Malbear Labs از شناسایی یک حمله سایبری خبر دادهاند که در آن یک عامل هوش مصنوعی دستکاریشده برای بیش از دو هفته در شبکه یک شرکت مخابراتی اروپایی و ۱۳ سازمان میزبانیشده در زیرساخت ابری آن فعالیت کرده است. این عامل که بر پایه مدل DeepSeek Flash توسعه یافته بود، با دریافت دستورهای کوتاهی از اپراتور انسانی، بخش زیادی از مراحل فنی حمله را بهصورت خودکار انجام میداد. نکته مهم این عملیات، توانایی عامل در تغییر روشهای نفوذ بود؛ بهطوریکه پس از مسدود شدن یکی از اکسپلویتها توسط ابزارهای امنیتی، سراغ روش دیگری رفت و حتی پس از شناسایی و مسدود شدن ابزار تونلزنی خود، ابزار جایگزینی نوشت. این گزارش نشان میدهد مهاجمان میتوانند با استفاده از عاملهای هوش مصنوعی، اجرای حملات پیچیده و چندمرحلهای را با نظارت انسانی محدود پیش ببرند.
۴. هشدار CISA درباره بهرهبرداری از آسیبپذیریهای IBM Aspera و SignalWire FreeSWITCH
آژانس امنیت سایبری و زیرساخت آمریکا (CISA) درباره بهرهبرداری فعال از دو آسیبپذیری در نرمافزار انتقال فایل IBM Aspera Faspex و سامانه ارتباطی SignalWire FreeSWITCH هشدار داده است. آسیبپذیری نخست با شناسه CVE-2026-123218 به مهاجم دارای حساب کاربری اجازه میدهد با ارسال پیام دستکاریشده، محدودیتهای دسترسی را دور بزند و سطح دسترسی خود را تا مدیر کل سامانه افزایش دهد. آسیبپذیری دوم با شناسه CVE-2026-116779 میتواند از طریق تزریق دستور، امکان اجرای فرمان روی سرور FreeSWITCH را فراهم کند و به افشای اطلاعات حساس و کنترل غیرمجاز تماسها منجر شود. CISA این دو ضعف را به فهرست آسیبپذیریهای شناختهشده مورد بهرهبرداری خود اضافه کرده و از سازمانهای فدرال خواسته است حداکثر ظرف سه روز برای رفع آنها اقدام کنند.
۵. احتمال افشای اطلاعات ۷.۷ میلیون مشتری شرکت ژاپنی Iris Ohyama
شرکت ژاپنی Iris Ohyama اعلام کرده است که مهاجمان به یک سرویس ابری مورد استفاده فروشگاه اینترنتی این شرکت با نام Iris Plaza دسترسی غیرمجاز پیدا کردهاند؛ رخدادی که ممکن است اطلاعات حدود ۷.۷ میلیون رکورد مشتری را در معرض افشا قرار داده باشد. دادههای احتمالی در معرض دسترسی شامل نام و نام خانوادگی، نشانی، شماره تلفن، تاریخ تولد و برخی گذرواژههای رمزنگاریشده کاربران بوده است. این اطلاعات به حدود ۵.۸ میلیون عضو فعلی و سابق و ۱.۹ میلیون کاربر غیرعضو مربوط میشود. شرکت تأکید کرده است که اطلاعات کارتهای بانکی در سرویس آسیبدیده ذخیره نشده بود و هنوز مشخص نیست چه تعداد از رکوردها واقعاً به سرقت رفتهاند. این حادثه بار دیگر اهمیت حفاظت از سرویسهای ابری و بررسی سطح دسترسی شرکتها و ارائهدهندگان خدمات ثالث به اطلاعات مشتریان را نشان میدهد.
منابع
1. SecurityWeek – افشای آسیبپذیریهای N-central
2. BleepingComputer – اصلاح آسیبپذیری روز صفر کروم
3. SC Media – حمله عامل هوش مصنوعی به شرکت مخابراتی