از آسیبپذیری بحرانی PHP تا جاسوسافزار پگاسوس؛ زنجیره تأمین نرمافزار و زیرساختهای حیاتی زیر فشار
بررسی پنج تحول امنیت سایبری در ۲۱ اکتبر ۲۰۲۶؛ از آسیبپذیری بحرانی PHP و بدافزار OVHcloud تا پگاسوس، نشت اطلاعات نیککی و امنیت زیرساختهای حیاتی.
اخبار امنیت سایبری ۲۱ اکتبر ۲۰۲۶ نشان میدهد که تهدیدها دیگر به نفوذ مستقیم به سامانهها محدود نیستند؛ از انتشار زودهنگام آسیبپذیریهای بحرانی و دستکاری ابزارهای توسعه گرفته تا جاسوسی از تلفنهای همراه و افشای گسترده اطلاعات در سرویسهای ابری، مهاجمان از نقاط مختلف زنجیره فناوری برای دسترسی به اهداف خود استفاده میکنند.
آسیبپذیریهای بحرانی PHP؛ فرصتی برای اجرای کد از راه دور
جزئیات دو آسیبپذیری بحرانی با نام PHP2Shell پیش از انتشار هماهنگ اصلاحیه بهصورت عمومی افشا شده است. این نقصها امکان اجرای کد از راه دور را فراهم میکنند و بهدلیل گستردگی استفاده از PHP، میتوانند شمار زیادی از سامانههای وب را در معرض خطر قرار دهند. انتشار زودهنگام جزئیات فنی، فاصله زمانی میان آگاهی از آسیبپذیری و اعمال اصلاحیه را به فرصتی برای مهاجمان تبدیل میکند. مدیران سامانههای مبتنی بر PHP باید اطلاعیههای رسمی امنیتی را دنبال کنند، نسخههای آسیبپذیر را شناسایی کنند و بهروزرسانیهای تأییدشده را در اولویت قرار دهند.
دستکاری ابزار خط فرمان OVHcloud؛ تهدیدی در زنجیره تأمین نرمافزار
در رخدادی دیگر، حساب گیتهاب یکی از توسعهدهندگان شرکت OVHcloud هک شد و نسخهای دستکاریشده از ابزار خط فرمان این شرکت، حاوی بدافزار سرقت اطلاعات، منتشر شد. این نسخه حدود ۹۴ دقیقه در دسترس بود. اهمیت حادثه فقط به مدت انتشار محدود نیست؛ ابزارهای توسعه و مدیریت زیرساخت معمولاً به دسترسیهای حساس و اطلاعات احراز هویت کاربران متصلاند. بنابراین، آلودهشدن یک ابزار معتبر میتواند راهی برای سرقت اعتبارنامهها و گسترش نفوذ به محیطهای سازمانی ایجاد کند. بررسی اصالت بستهها، استفاده از نسخههای معتبر و چرخش کلیدها و توکنهای مشکوک از اقدامات ضروری پس از چنین رخدادهایی است.
پگاسوس در آیفون رئیس دانشگاه بلگراد؛ حمله بدون کلیک همچنان یک خطر جدی است
آزمایشگاه سیتیزن لب آلودگی آیفون ولادان جوکیچ، رئیس دانشگاه بلگراد، به جاسوسافزار پگاسوس متعلق به گروه NSO را تأیید کرده است. بر اساس گزارش، آلودگی از طریق حمله بدون کلیک انجام شده؛ روشی که در آن قربانی برای فعالشدن زنجیره حمله لزوماً نیازی به بازکردن لینک یا نصب دستی برنامه ندارد. این پرونده بار دیگر نشان میدهد که حتی کاربران محتاط نیز ممکن است در برابر جاسوسافزارهای پیشرفته آسیبپذیر باشند. بهروزرسانی سیستمعامل، کاهش سطح دسترسی و مراجعه به متخصصان بررسی دستگاه در صورت وجود نشانههای معتبر، مهم است؛ بااینحال، نبود علائم غیرعادی بهتنهایی آلودگی را رد نمیکند.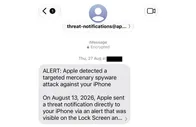
نشت اطلاعات نیککی؛ پیامدهای استفاده از اعتبارنامههای سرقتشده
گروه رسانهای ژاپنی نیککی اعلام کرده مهاجمان با استفاده از اطلاعات ورود سرقتشده به یک سرویس ابری مورد استفاده در توسعه سیستم نفوذ کردهاند. در این رخداد، حدود ۱.۸۳ میلیون رکورد افشا شده که اطلاعات شخصی حدود ۱۵۰ هزار نفر را نیز شامل میشود. این حادثه اهمیت مدیریت هویت و دسترسی در محیطهای ابری را برجسته میکند: حتی بدون بهرهگیری از یک آسیبپذیری پیچیده، اعتبارنامههای سرقتشده میتوانند دسترسی مهاجم به دادههای سازمانی را ممکن کنند. احراز هویت چندمرحلهای، محدودسازی دسترسیها، پایش ورودهای غیرعادی و مدیریت امن اسرار توسعه از مهمترین لایههای دفاعی در برابر این الگو هستند.
بنیاد مقاومت سایبری جامعه؛ سرمایهگذاری برای حفاظت از زیرساختهای کوچک
در حوزه دفاع، شرکتهای اکسنچر و دراگوس به همراه مؤسسه سنس، بنیاد جدیدی با بودجه ۱۰ میلیون دلار برای پشتیبانی از ابزارهای نظارتی رایگان و ارتقای امنیت زیرساختهای کوچک آب، برق و گاز در ایالات متحده راهاندازی کردهاند. این اقدام به خلأ مهمی میپردازد: سازمانهای کوچکتر و ارائهدهندگان خدمات عمومی محلی ممکن است بهاندازه اپراتورهای بزرگ، نیروی متخصص یا بودجه امنیتی نداشته باشند، درحالیکه اختلال در خدمات آنها میتواند پیامدهای مستقیم برای جامعه داشته باشد. دسترسی به ابزارهای نظارتی و افزایش توان شناسایی تهدید، میتواند بخشی از این شکاف را کاهش دهد؛ البته اثربخشی آن به اجرای درست، پاسخگویی به هشدارها و پایداری منابع عملیاتی نیز وابسته است.
جمعبندی تحلیلی
وجه مشترک این پنج خبر، اهمیت کنترل دسترسی، اعتماد به زنجیره تأمین و شناسایی سریع تهدیدها است. آسیبپذیری PHP میتواند دروازهای برای نفوذ به وبسایتها باشد؛ دستکاری ابزار OVHcloud نشان میدهد که خود ابزارهای مورد اعتماد نیز ممکن است به عامل آلودگی تبدیل شوند؛ رخداد نیککی خطر اعتبارنامههای سرقتشده را برجسته میکند و پرونده پگاسوس یادآور میشود که تهدیدهای هدفمند تلفن همراه همچنان جدیاند. در سوی دیگر، تشکیل بنیاد مقاومت سایبری نشان میدهد که تقویت امنیت تنها به فناوریهای پیشرفته وابسته نیست و حمایت از سازمانهایی با منابع محدود نیز بخشی از دفاع از زیرساختهای حیاتی است.
برای سازمانها، اولویت عملی روشن است: داراییها و نسخههای نرمافزاری آسیبپذیر را شناسایی کنند، اصلاحیههای معتبر را سریع اعمال کنند، اعتبارنامهها و توکنهای مشکوک را تعویض کنند و فعالیتهای غیرعادی در محیطهای توسعه و ابری را زیر نظر بگیرند. این اقدامات جایگزین بررسی تخصصی رخداد نیستند، اما میتوانند احتمال تبدیل یک ضعف فنی یا خطای دسترسی به حادثهای گسترده را کاهش دهند.


