مهمترین اخبار امنیت سایبری ۳ اکتبر ۲۰۲۶؛ از جاسوسی سایبری چین تا بدافزار مک و هشدار مایکروسافت
مهمترین اخبار امنیت سایبری ۳ اکتبر ۲۰۲۶؛ از عملیات جاسوسی UAT11587 و آسیبپذیریهای Zammad تا بدافزار CloudSyncd و هشدار مایکروسافت درباره حملات مبتنی بر هوش مصنوعی.

در تازهترین گزارش روزانه امنیت سایبری، چند رویداد مهم از جمله شناسایی یک عملیات جاسوسی سایبری مرتبط با چین، اضافهشدن آسیبپذیریهای Zammad به فهرست CISA، انتشار یک بدافزار جدید برای کاربران مک و هشدار مایکروسافت درباره سرعت گرفتن حملات با کمک هوش مصنوعی مورد توجه قرار گرفته است.
عملیات جاسوسی UAT11587 و بدافزار Antino
سیسکو تالوس از فعالیت یک گروه جاسوسی سایبری با نام UAT11587 خبر داده که به چین مرتبط دانسته شده است. این گروه از یک درب پشتی با نام Antino استفاده میکند که برای پنهانسازی ارتباطات خود، ترافیک سرویس Microsoft 365 را مورد سوءاستفاده قرار میدهد.
بر اساس این گزارش، مهاجمان از صندوقهای پستی ابری قربانیان بهعنوان بخشی از زیرساخت فرماندهی و کنترل استفاده کردهاند و از سال گذشته دستکم ۱۶ سازمان دولتی و حوزه امنیت سایبری در آسیا را هدف قرار دادهاند.
هشدار CISA درباره آسیبپذیریهای Zammad
آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) دو آسیبپذیری در پلتفرم پشتیبانی Zammad را به فهرست آسیبپذیریهای شناختهشده و فعالانه مورد سوءاستفاده خود اضافه کرده است.
قرار گرفتن یک آسیبپذیری در این فهرست به این معناست که سازمانها باید آن را با اولویت بالا بررسی و برطرف کنند؛ چراکه CISA این موارد را تهدیدی عملی برای زیرساختهای سازمانی میداند.
کاربران و مدیران سامانههای Zammad باید نسخههای مورد استفاده خود را بررسی کرده و در صورت وجود نسخه اصلاحشده، نسبت به بهروزرسانی اقدام کنند.
نصبکننده جعلی Zoom کاربران مک را هدف گرفته است
کاربران macOS نیز با یک کمپین توزیع نصبکننده جعلی Zoom مواجه شدهاند. این فایل در نهایت یک درب پشتی جدید با نام CloudSyncd را روی سیستم قربانی نصب میکند.
یکی از ویژگیهای این بدافزار، پنهانکردن یک برنامه کامل مک در داخل نصبکننده و استخراج آن پس از اجراست؛ روشی که میتواند شناسایی بدافزار توسط برخی ابزارهای امنیتی را دشوارتر کند.
توصیه میشود کاربران نرمافزارهایی مانند Zoom را تنها از وبسایت رسمی یا منابع معتبر دریافت کنند و از اجرای فایلهای دریافتشده از لینکهای ناشناس خودداری کنند.
انتقال یک متهم پرونده هکری مرتبط با ایران به آمریکا
در رویدادی کمسابقه، فردی که در آمریکا به مشارکت در عملیات هکری مرتبط با ایران متهم شده، برای مواجهه با اتهامات قضایی به ایالات متحده منتقل شده است.
بر اساس ادعاهای مطرحشده از سوی دادستانهای آمریکایی، امیر براتی با مؤسسه مبنا مرتبط بوده و این گروه به سرقت اطلاعات و تحقیقات از دانشگاهها، شرکتها و نهادهای دولتی در آمریکا و سایر کشورها متهم شده است.
این بخش از پرونده همچنان در چارچوب اتهامات مطرحشده از سوی مقامهای قضایی آمریکا قرار دارد و ادعاهای مطرحشده باید از نتیجه نهایی روند قضایی تفکیک شود.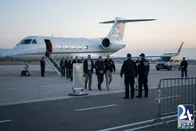
مایکروسافت: هوش مصنوعی سرعت حملات سایبری را افزایش داده است
مایکروسافت در گزارشی درباره روند تهدیدهای سایبری هشدار داده است که مهاجمان با استفاده از هوش مصنوعی میتوانند فاصله زمانی میان نفوذ اولیه و اجرای اقدامات مخرب را کاهش دهند.
بر اساس این ارزیابی، فرایندهایی که پیشتر ممکن بود ساعتها زمان ببرند، در برخی سناریوها میتوانند در مدت بسیار کوتاهتری انجام شوند. این موضوع باعث میشود تیمهای امنیتی فرصت کمتری برای شناسایی و مهار حمله داشته باشند.
گسترش استفاده از هوش مصنوعی در عملیات سایبری، در عین حال که میتواند برای دفاع و خودکارسازی فرایندهای امنیتی مفید باشد، ظرفیت مهاجمان برای سرعتبخشیدن به برخی مراحل حمله را نیز افزایش داده است.
جمعبندی
اخبار امروز نشان میدهد تهدیدهای سایبری همزمان در چند جبهه در حال تغییر هستند؛ از عملیات جاسوسی و سوءاستفاده از سرویسهای ابری گرفته تا بهرهبرداری از آسیبپذیریهای شناختهشده، بدافزارهای جدید و استفاده از هوش مصنوعی برای افزایش سرعت حملات.
برای کاربران و سازمانها، بهروزرسانی نرمافزارها، دریافت برنامهها از منابع معتبر، کاهش اعتماد به لینکها و فایلهای ناشناس و پایش مداوم رخدادهای امنیتی همچنان از اقدامات پایه برای کاهش ریسک محسوب میشود.
منابع
- Cisco Talos — گزارش UAT-11587 و درب پشتی Antino
- CISA / KEV — آسیبپذیریهای Zammad
- Jamf Threat Labs — بررسی بدافزار CloudSyncD و نصبکننده جعلی Zoom
- Microsoft Security Blog