از احرازکننده جعلی LastPass تا آسیبپذیریهای روز صفر؛ مهمترین تهدیدهای سایبری ۲۳ سپتامبر ۲۰۲۶
مهمترین اخبار امنیت سایبری ۲۳ سپتامبر ۲۰۲۶؛ از احرازکننده جعلی LastPass و غیرفعالشدن ابزارهای امنیتی تا آسیبپذیریهای بحرانی Check Point، F5 و WordPress.

در ۲۳ سپتامبر ۲۰۲۶، چند رخداد مهم امنیت سایبری نشان دادند که تهدیدها فقط به کشف یک آسیبپذیری جدید محدود نیستند؛ مهاجمان همزمان از اعتماد به نرمافزارها و امضاهای دیجیتال، آسیبپذیریهای قابل بهرهبرداری و ضعف در سازوکارهای دفاعی استفاده میکنند.
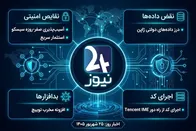
یکی از موارد قابل توجه، سوءاستفاده از نام و برند LastPass در GitHub برای توزیع یک احرازکننده جعلی بود. طبق گزارش مطرحشده در این خبر، یک درایور مخرب که امضای دیجیتال معتبر مایکروسافت را داشته، برای غیرفعالکردن ۱۴۵ ابزار امنیتی از جمله آنتیویروسها و محصولات EDR استفاده شده است. اهمیت این رخداد در این است که مهاجم صرفاً تلاش نکرده یک بدافزار را روی سیستم قربانی اجرا کند؛ بلکه ابتدا لایههای دفاعی را هدف قرار داده است.
در بخش دیگری از اخبار، یک آسیبپذیری بحرانی در محصولات مدیریت امنیت Check Point با امکان بهرهبرداری فعال مطرح شده است. در صورت سوءاستفاده موفق، مهاجم احراز هویتنشده میتواند از مسیر آسیبپذیر برای بارگذاری و اجرای اسکریپت مخرب استفاده کند. با توجه به نقش سرورهای مدیریتی در اعمال سیاستها و مدیریت لاگهای امنیتی، چنین نقصهایی میتوانند فراتر از یک سیستم منفرد، دامنه گستردهتری از زیرساخت را تحت تأثیر قرار دهند.
همزمان، یک آسیبپذیری روز صفر در F5 BIG-IP نیز در کانون توجه قرار گرفته است. امکان اجرای کد از راه دور بدون احراز هویت، در صورت تأیید جزئیات فنی گزارششده، این نقص را به مسئلهای مهم برای سازمانهایی تبدیل میکند که تجهیزات F5 را در بخشهای حیاتی شبکه خود به کار گرفتهاند.
در سوی دیگر، انتشار ابزار اثبات مفهوم BigDiskBuster برای ایجاد اختلال در سازوکار بهروزرسانی Windows Defender، یک نکته مهم دیگر را برجسته میکند: حتی مکانیزمهایی که برای حفظ امنیت سیستم طراحی شدهاند، خود میتوانند به هدف حمله تبدیل شوند. اختلال در فرآیند بهروزرسانی محصولات امنیتی میتواند فرصت بیشتری برای ماندگاری تهدیدها ایجاد کند.
آسیبپذیری گزارششده در WordPress 6.7.1 نیز اهمیت دیگری دارد. طبق اطلاعات مطرحشده، این نقص از نوع تزریق فایل و بدون نیاز به احراز هویت بوده و امکان اجرای کد از راه دور را ایجاد میکرده است. با توجه به گستردگی استفاده از وردپرس، آسیبپذیریهای این پلتفرم میتوانند برای تعداد زیادی از وبسایتها اهمیت عملی داشته باشند.
جمعبندی
وجه مشترک این رخدادها، حمله به اعتماد و زیرساختهای دفاعی است؛ از سوءاستفاده از نام یک برند شناختهشده و امضای دیجیتال معتبر گرفته تا هدف قرار دادن سرورهای مدیریتی، تجهیزات شبکه و مکانیزمهای بهروزرسانی امنیتی.
برای مدیران سیستم و صاحبان وبسایت، پیام عملی این گزارش روشن است: وصلهکردن سریع آسیبپذیریهای بحرانی، بررسی ابزارهای نصبشده، نظارت بر اجرای درایورها و سرویسهای غیرعادی و اطمینان از فعال بودن سازوکارهای بهروزرسانی امنیتی باید بخشی از پایش مستمر امنیت باشد.
اتاق تحلیل ۲۴ نیوز | دیدگاه تحلیلی بهراد یوسفی
اخبار امروز نشان میدهد که امنیت صرفاً به نصب آنتیویروس یا فایروال ختم نمیشود. مهاجم میتواند ابتدا اعتماد کاربر را هدف قرار دهد، سپس ابزارهای دفاعی را مختل کند و در مرحله بعد از یک آسیبپذیری برای دسترسی بیشتر استفاده کند. به همین دلیل، امنیت مؤثر نیازمند مجموعهای از کنترلهای مکمل، بهروزرسانی مستمر و پایش رفتارهای غیرعادی است.