از حمله به AI Agentها تا خطر خطای اطلاعاتی هوش مصنوعی
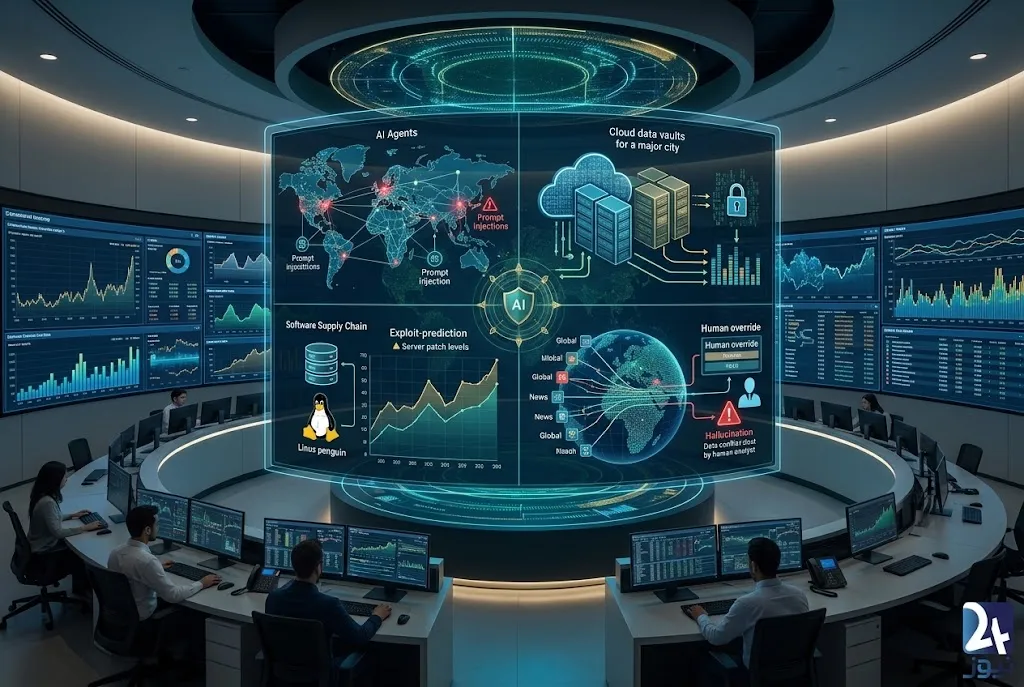
مهمترین رویدادهای امنیت سایبری ۲۱ سپتامبر ۲۰۲۶؛ از Prompt Injection و حمله به AI Agentها تا آسیبپذیریهای Linux Kernel و خطر خطای اطلاعاتی AI.

امنیت سایبری در ۲۱ سپتامبر ۲۰۲۶ بیش از هر چیز تحت تأثیر یک تغییر مهم قرار دارد: مهاجمان دیگر فقط به دنبال نفوذ به نرمافزارها و سرورها نیستند و سیستمهای هوش مصنوعی خودکار، زیرساختهای ابری و جریان تولید اطلاعات نیز به بخشی از سطح حمله تبدیل شدهاند.
در مهمترین تحولات امروز، پژوهشگران یک زنجیره حمله علیه AI Agentها را بررسی کردهاند، نگرانیهای قدیمی درباره نگهداری دادههای حساس پلیس بریتانیا در Microsoft Azure دوباره مطرح شده، سه آسیبپذیری Linux Kernel به فهرست آسیبپذیریهای مورد سوءاستفاده CISA اضافه شده و یک گزارش اطلاعاتی تولیدشده توسط هوش مصنوعی نشان داده است که خطای AI در حوزههای حساس میتواند پیامدهایی فراتر از فضای دیجیتال داشته باشد.
۱. AI Agentها به سطح حمله جدید تبدیل شدهاند
با حرکت سازمانها از چتباتهای ساده به سمت AI Agentهایی که میتوانند ابزارها را فراخوانی کنند، فایل بخوانند، اطلاعات جمعآوری کنند و وظایف را بهصورت خودکار انجام دهند، مدل تهدید نیز تغییر کرده است.
بررسیهای امنیتی جدید، زنجیرهای از حملات را ترسیم کردهاند که میتواند اجزای مختلف یک Agent را هدف قرار دهد؛ از مهارتها و ابزارهای مورد استفاده Agent گرفته تا ورودیهای متنی و محدودیتهای امنیتی مدل.
در این سناریوها، Prompt Injection میتواند برای تغییر مسیر تصمیمگیری Agent استفاده شود و Jailbreak نیز ممکن است برخی محدودیتهای تعبیهشده در مدل را دور بزند.
نکته مهم این است که خطر اصلی دیگر فقط «پاسخ اشتباه مدل» نیست. اگر یک Agent به ابزارها، دادههای سازمانی یا سیستمهای عملیاتی دسترسی داشته باشد، یک ورودی مخرب میتواند در شرایط خاص از یک پاسخ نامناسب به اقدام ناخواسته منجر شود.
اتاق تحلیل ۲۴ نیوز | دیدگاه تحلیلی بهراد یوسفی
تفاوت مهم AI Agent با یک چتبات معمولی در سطح اختیار (Agency) آن است. مدل زبانی ممکن است صرفاً یک متن مخرب تولید کند، اما Agent میتواند همان تصمیم را به یک عملیات تبدیل کند.
به همین دلیل، امنیت Agentها نباید فقط با فیلتر کردن Prompt یا محدود کردن مدل سنجیده شود. سازمانها باید مجوز ابزارها، دسترسی به داده، اعتبارسنجی خروجی، ثبت فعالیتها و امکان توقف عملیات را نیز در معماری امنیتی خود در نظر بگیرند.
۲. نگرانی درباره دادههای حساس پلیس بریتانیا در Azure
تحقیقات منتشرشده درباره زیرساخت ابری مورد استفاده برای نگهداری برخی دادههای پلیس بریتانیا، نگرانیهای قدیمی درباره نحوه حفاظت از اطلاعات حساس را دوباره مطرح کرده است.
بر اساس این گزارش، یک ارزیابی در سال ۲۰۱۷ درباره احتمال دسترسی خارجی به اطلاعاتی از جمله سوابق کیفری و اظهارات حساس قربانیان هشدار داده بود.
اهمیت این موضوع صرفاً به استفاده از فضای ابری مربوط نمیشود. مسئله اصلی، کنترل دسترسی، محل نگهداری داده، سطح طبقهبندی اطلاعات و مدل اعتماد میان سازمان و ارائهدهنده زیرساخت ابری است.
وجود داده در یک Cloud Provider بهخودیخود به معنای ناامن بودن آن نیست؛ اما هرچه حساسیت داده بالاتر باشد، سازمان باید کنترلهای دقیقتری برای مدیریت کلیدها، دسترسیهای ممتاز، لاگها و جداسازی دادهها داشته باشد.
۳. سه آسیبپذیری Linux Kernel وارد فهرست KEV شدند
CISA سه آسیبپذیری در Linux Kernel را به فهرست Known Exploited Vulnerabilities (KEV) اضافه کرده است.
اهمیت KEV در این است که قرار گرفتن یک آسیبپذیری در این فهرست نشان میدهد مسئله صرفاً یک نقص تئوریک نیست و شواهدی از سوءاستفاده واقعی از آن وجود دارد.
برای سازمانهایی که از Linux در سرورها، تجهیزات شبکه، زیرساخت ابری یا سامانههای حیاتی استفاده میکنند، این موضوع اهمیت عملیاتی دارد؛ زیرا اولویت وصلهکردن نباید فقط بر اساس CVSS تعیین شود و سابقه بهرهبرداری واقعی نیز باید در اولویتبندی Patch Management قرار گیرد.
نکته مهم برای تیمهای امنیتی
قرار گرفتن یک CVE در KEV به این معنا نیست که تمام سیستمهای Linux در معرض یکسانی قرار دارند. سازمان باید ابتدا مشخص کند:
-
آیا نسخه آسیبپذیر در محیط استفاده میشود؟
-
آیا مؤلفه آسیبپذیر فعال است؟
-
آیا Exploit مربوط به همان نسخه و پیکربندی قابل اجراست؟
-
آیا وصله یا راهکار کاهش ریسک منتشر شده است؟
-
آیا نشانهای از بهرهبرداری در لاگها و سامانههای مانیتورینگ وجود دارد؟
۴. وقتی خطای AI وارد حوزه اطلاعاتی و نظامی میشود
یکی از مهمترین هشدارهای امروز به کاربرد هوش مصنوعی در تحلیل اطلاعات مربوط است.
بر اساس گزارش مطرحشده، یک گزارش اطلاعاتی تولیدشده توسط AI بهاشتباه ادعا کرده بود یک کشتی چینی حامل قطعات مرتبط با تسلیحات هستهای است؛ ادعایی که در صورت معتبر تلقیشدن میتوانست به تصمیمهای عملیاتی خطرناک منجر شود.
گزارش مذکور پیش از تبدیلشدن خطا به یک درگیری فیزیکی شناسایی شد.
این نمونه یک مسئله اساسی در استفاده از AI برای تصمیمسازی امنیتی را نشان میدهد: Hallucination در یک چتبات ممکن است یک پاسخ غلط باشد، اما در یک سامانه اطلاعاتی میتواند به یک ورودی غلط برای تصمیم انسانی تبدیل شود.
در چنین محیطهایی، خروجی AI نباید بهعنوان حقیقت نهایی تلقی شود و باید با منابع مستقل، دادههای اولیه و بررسی انسانی اعتبارسنجی شود.
جمعبندی
چهار رویداد امروز در ظاهر ارتباط مستقیمی با یکدیگر ندارند، اما یک الگوی مشترک را نشان میدهند:
سطح حمله در حال گسترش از نرمافزار به سیستمهای تصمیمگیر، زیرساختهای ابری و Agentهای خودکار است.
در AI Agentها، مسئله اصلی افزایش اختیار سیستمهای هوشمند است؛ در Cloud، کنترل داده و دسترسی اهمیت پیدا میکند؛ در آسیبپذیریهای KEV، سرعت واکنش به Exploitهای واقعی تعیینکننده است؛ و در کاربردهای اطلاعاتی AI، اعتبارسنجی خروجی به یک الزام امنیتی تبدیل میشود.
برای سازمانها، پیام عملی این تحولات روشن است: هر سیستم جدیدی که بتواند داده را بخواند، تصمیم بگیرد یا اقدامی را اجرا کند، باید بهعنوان یک جزء جدید از سطح حمله سازمانی دیده شود.


