Baiting در مهندسی اجتماعی؛ از فلش ناشناس تا نرمافزار و پیشنهادهای رایگان
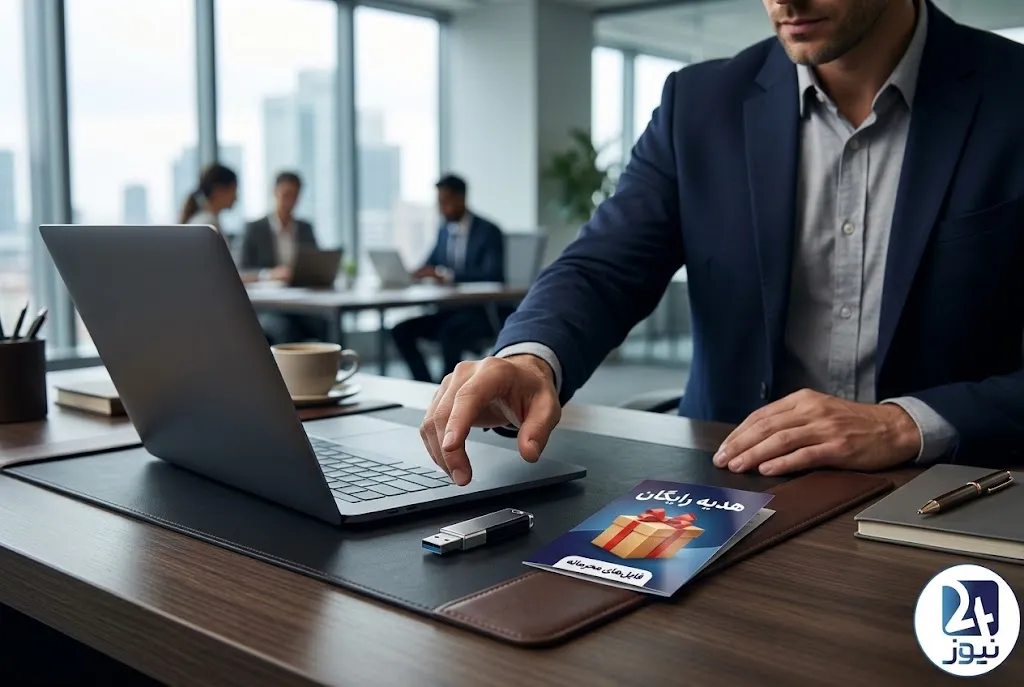
Baiting یا طعمهگذاری یکی از روشهای مهندسی اجتماعی است که با فلش ناشناس، فایل رایگان، جایزه یا پیشنهاد وسوسهکننده قربانی را به دام میاندازد. با روش تشخیص و مقابله با آن آشنا شوید.

گاهی مهاجم برای فریب قربانی نیازی ندارد خودش را جای مدیر، بانک، پلیس یا یک دوست جا بزند. کافی است چیزی را جلوی او قرار دهد که ارزشمند، رایگان، فوری یا کنجکاویبرانگیز به نظر برسد.
یک فلش مموری پیداشده، نرمافزار رایگان، فایل جذاب، کد تخفیف، جایزه، اینترنت رایگان یا حتی پیشنهاد کمک در ازای دریافت یک اطلاعات میتواند بخشی از یک حمله مهندسی اجتماعی باشد.
این روشها معمولاً در دسته Baiting و Quid Pro Quo قرار میگیرند.
در این مقاله میخوانید
-
Baiting یا طعمهگذاری چیست؟
-
Quid Pro Quo چه تفاوتی با Baiting دارد؟
-
چرا پیشنهادهای رایگان میتوانند خطرناک باشند؟
-
فلش مموری ناشناس چگونه به یک تهدید امنیتی تبدیل میشود؟
-
طعمهگذاری در محیط کار و زندگی روزمره چگونه اتفاق میافتد؟
-
چگونه پیشنهاد واقعی را از یک طعمه تشخیص دهیم؟
Baiting چیست؟
Baiting یا طعمهگذاری یکی از تکنیکهای مهندسی اجتماعی است که در آن مهاجم یک «طعمه» طراحی میکند تا قربانی را به انجام یک کار مشخص ترغیب کند.
این کار میتواند کلیک روی یک لینک، دانلود یک فایل، اتصال یک حافظه USB، نصب یک نرمافزار یا ارائه اطلاعات باشد.
نکته مهم این است که طعمه لزوماً با تهدید یا اجبار همراه نیست. مهاجم تلاش میکند قربانی خودش و با میل خودش وارد مرحله بعدی شود.
برای مثال:
«این فلش را پیدا کردم؛ شاید متعلق به یکی از همکارها باشد.»
یا:
«این نرمافزار نسخه کامل و رایگان یک برنامه پولی است.»
یا:
«برای دریافت جایزه فقط کافی است این فایل را باز کنید.»
در تمام این موارد، مهاجم روی یک ویژگی انسانی مانند کنجکاوی، منفعتطلبی یا تمایل به استفاده از یک فرصت حساب میکند.
طعمهگذاری چگونه کار میکند؟
Baiting معمولاً یک الگوی ساده دارد:
طعمه → ایجاد انگیزه → اقدام قربانی → پیامد امنیتی
برای نمونه، مهاجم ممکن است یک حافظه USB را در محیطی قرار دهد که احتمال پیدا شدن آن زیاد است. روی آن نیز نامی قرار دهد که کنجکاوی ایجاد کند؛ مثلاً نام یک پروژه، فهرست حقوق، تصاویر یا اسناد.
اگر فرد حافظه را به رایانه متصل کند، ممکن است فایل مخرب اجرا شود یا قربانی به باز کردن یک فایل آلوده ترغیب شود.
در اینجا حمله اصلی ممکن است از همان لحظهای شروع شده باشد که فرد تصمیم گرفته است «فقط یک بار» محتویات فلش را بررسی کند.
فلش ناشناس؛ یکی از شناختهشدهترین نمونههای Baiting
حافظههای USB هنوز هم میتوانند در حملات مهندسی اجتماعی مورد استفاده قرار بگیرند.
مهاجم میتواند یک حافظه را در محلهایی مانند:
-
پارکینگ
-
ساختمان اداری
-
دانشگاه
-
شرکت
-
سالن همایش
-
فضای عمومی
قرار دهد.
هدف لزوماً این نیست که قربانی بداند فلش متعلق به چه کسی است؛ اتفاقاً ناشناخته بودن آن میتواند حس کنجکاوی ایجاد کند.
ممکن است روی حافظه نامهایی مانند Confidential، Salary، Photos یا نام یک پروژه نوشته شود تا احتمال باز کردن آن افزایش پیدا کند.
آیا هر فلش ناشناسی حتماً آلوده است؟
خیر.
اما مسئله اصلی این است که شما نمیدانید چه چیزی داخل آن قرار دارد و چه کسی آن را در اختیار شما گذاشته است.
بنابراین در محیطهای سازمانی، اتصال یک حافظه ناشناس به رایانه کاری میتواند ریسک غیرضروری ایجاد کند.
قاعده ساده این است:
حافظه ناشناس را به سیستم کاری خود متصل نکنید.
اگر احتمال میدهید حافظه متعلق به سازمان یا فرد مشخصی است، آن را از مسیر مسئول فناوری اطلاعات یا واحد امنیت بررسی کنید.
Quid Pro Quo چیست؟
Quid Pro Quo یک تکنیک مهندسی اجتماعی است که بر مبنای یک مبادله ظاهری شکل میگیرد:
«من چیزی به تو میدهم، تو هم چیزی در اختیار من قرار بده.»
مهاجم ممکن است در ازای دریافت اطلاعات، دسترسی یا انجام یک اقدام، چیزی را بهعنوان منفعت یا کمک پیشنهاد کند.
برای مثال:
-
ارائه پشتیبانی فنی جعلی در ازای دریافت اطلاعات ورود
-
پیشنهاد یک نرمافزار یا سرویس رایگان در ازای نصب ابزار ناشناس
-
وعده دریافت یک مزیت در ازای ارائه اطلاعات شخصی
-
پیشنهاد حل یک مشکل رایانهای در ازای دریافت دسترسی به سیستم
در این روش، قربانی ممکن است تصور کند یک معامله منطقی در حال انجام است؛ در حالی که طرف مقابل از ابتدا برای سوءاستفاده از این تعامل برنامهریزی کرده است.
تفاوت Baiting و Quid Pro Quo چیست؟
این دو تکنیک به هم نزدیکاند اما یکسان نیستند.
| تکنیک | ایده اصلی | نمونه |
|---|---|---|
| Baiting | ارائه یک طعمه جذاب برای تحریک قربانی | فلش ناشناس یا فایل رایگان |
| Quid Pro Quo | پیشنهاد یک منفعت در ازای انجام کاری | «برای رفع مشکل، این اطلاعات را بدهید» |
در Baiting، جذابیت طعمه نقش اصلی را دارد.
در Quid Pro Quo، مبادله و وعده دریافت یک منفعت بخش اصلی فریب است.
طعمهگذاری فقط در فضای دیجیتال اتفاق نمیافتد
یکی از اشتباهات رایج این است که مهندسی اجتماعی را فقط به لینکها، ایمیلها و حسابهای کاربری محدود کنیم.
طعمه میتواند کاملاً فیزیکی باشد.
مثلاً:
در محیط کار:
فردی یک حافظه ناشناس پیدا میکند و آن را به سیستم شرکت متصل میکند.
در فضای مجازی:
کاربر با یک نرمافزار رایگان یا فایل جذاب مواجه میشود و بدون بررسی آن را دانلود میکند.
در شبکههای اجتماعی:
فرد با پیشنهاد دریافت یک جایزه یا دسترسی رایگان به یک سرویس مواجه میشود و برای دریافت آن اطلاعاتی را وارد میکند.
در پشتیبانی فنی:
شخصی پیشنهاد میدهد مشکل رایانه را «رایگان» حل کند، اما برای این کار درخواست نصب نرمافزار کنترل از راه دور دارد.
در تمام این نمونهها، مهاجم تلاش میکند تصمیم قربانی را با منفعت یا کنجکاوی تحت تأثیر قرار دهد.
چرا طعمههای رایگان جذاباند؟
ذهن انسان معمولاً نسبت به فرصتهایی که هزینه کمی دارند اما منفعت زیادی وعده میدهند حساس است.
عبارتهایی مانند:
-
رایگان
-
هدیه
-
تخفیف ویژه
-
نسخه کامل
-
دسترسی زودهنگام
-
جایزه
-
اینترنت رایگان
-
فایل محرمانه
-
اطلاعات اختصاصی
میتوانند توجه کاربر را جلب کنند.
مشکل زمانی ایجاد میشود که ارزش پیشنهادی با شرایط واقعی تناسب نداشته باشد.
مثلاً چرا یک فرد ناشناس باید یک نرمافزار پولی را بهصورت رایگان در اختیار شما قرار دهد؟ چرا برای دریافت یک جایزه باید نرمافزاری ناشناس نصب کنید؟ چرا برای «کمک فنی» باید رمز عبور یا کد تأیید خود را در اختیار فرد دیگری قرار دهید؟
همین سؤالهای ساده میتوانند جلوی بسیاری از تصمیمهای پرریسک را بگیرند.
یک طعمه خوب چه ویژگیهایی دارد؟
مهاجم معمولاً طعمه را به شکلی طراحی میکند که یکی از این ویژگیها را داشته باشد:
۱. ارزشمند به نظر برسد
مثلاً یک فایل، نرمافزار یا پیشنهاد مالی.
۲. رایگان یا بسیار ارزان باشد
قیمت غیرعادی پایین میتواند تصمیمگیری منطقی را تحت تأثیر قرار دهد.
۳. حس کنجکاوی ایجاد کند
فایل یا وسیلهای که کاربر نمیداند داخل آن چیست، میتواند به یک طعمه تبدیل شود.
۴. فرصت محدودی ایجاد کند
پیامهایی مانند «فقط امروز» یا «آخرین فرصت» میتوانند زمان کافی برای بررسی را از قربانی بگیرند.
۵. یک مشکل را حل کند
پیشنهاد «رفع فوری مشکل» یکی از شکلهای قابل استفاده در Quid Pro Quo است.
از کجا بفهمیم یک پیشنهاد ممکن است طعمه باشد؟
هیچ نشانهای بهتنهایی ثابت نمیکند که یک پیشنهاد مخرب است؛ اما ترکیب چند علامت باید باعث توقف و بررسی شود.
چند سؤال ساده از خودتان بپرسید:
-
این پیشنهاد از کجا آمده است؟
-
چرا این شخص یا سرویس باید چنین چیزی را رایگان ارائه دهد؟
-
آیا واقعاً به این فایل، نرمافزار یا وسیله نیاز دارم؟
-
چرا برای دریافت این منفعت باید دسترسی یا اطلاعاتی ارائه کنم؟
-
آیا میتوانم پیشنهاد را از یک منبع رسمی بررسی کنم؟
-
آیا از من خواسته میشود تصمیم را سریع بگیرم؟
-
اگر این کار را انجام ندهم، واقعاً چه چیزی را از دست میدهم؟
اگر پاسخ این سؤالها روشن نیست، بهتر است اقدام را متوقف کنید.
در محیط کار چه کنیم؟
در سازمانها، مقابله با Baiting فقط به آگاهی فردی محدود نمیشود.
کارکنان باید بدانند:
-
حافظههای ناشناس را به سیستمهای سازمانی متصل نکنند.
-
نرمافزار را از منابع ناشناس نصب نکنند.
-
برای دریافت پشتیبانی، فقط از مسیرهای رسمی سازمان استفاده کنند.
-
اطلاعات ورود و کدهای احراز هویت را در اختیار پشتیبان یا همکار ناشناس قرار ندهند.
-
موارد مشکوک را به واحد فناوری اطلاعات یا امنیت گزارش کنند.
مهمتر از همه، کنجکاوی نباید از رویه امنیتی سازمان مهمتر باشد.
اگر با یک طعمه مشکوک مواجه شدیم چه کنیم؟
اولین اقدام، ادامه ندادن تعامل است.
اگر لینک یا فایل مشکوکی دریافت کردهاید، آن را باز نکنید.
اگر یک حافظه ناشناس پیدا کردهاید، آن را به رایانه شخصی یا سازمانی متصل نکنید.
اگر فردی برای «کمک» درخواست دسترسی یا اطلاعات حساس دارد، درخواست او را از یک مسیر مستقل بررسی کنید.
و اگر اشتباهی انجام دادهاید، موضوع را پنهان نکنید. گزارش سریع حادثه میتواند شدت خسارت را کاهش دهد.
نکته مهم: فریب همیشه با ترس شروع نمیشود
در قسمت اول این مجموعه درباره نقش احساساتی مانند ترس، عجله و اعتماد در مهندسی اجتماعی صحبت کردیم.
اما همه حملات با ترساندن قربانی شروع نمیشوند.
گاهی مهاجم بهجای ترس، روی یک احساس کاملاً متفاوت حساب میکند:
«چه فرصت خوبی!»
همین تغییر زاویه مهم است. ممکن است کاربر یک لینک را به دلیل ترس باز نکند، اما همان لینک را به دلیل وعده یک جایزه باز کند.
بنابراین یکی از اصول مهم امنیت دیجیتال این است:
هر چیزی که بیش از حد خوب، رایگان یا وسوسهکننده به نظر میرسد، قبل از استفاده باید بررسی شود.
جمعبندی
Baiting و Quid Pro Quo نشان میدهند که مهاجم همیشه برای فریب قربانی به جعل هویت یا پیام تهدیدآمیز نیاز ندارد.
گاهی یک فلش ناشناس، یک فایل جذاب، یک نرمافزار رایگان یا یک پیشنهاد کمک میتواند نقش طعمه را بازی کند.
تفاوت اصلی این روشها با بسیاری از سناریوهای رایج فیشینگ این است که در اینجا خودِ فرصت یا منفعت پیشنهادی میتواند عامل اصلی فریب باشد.
برای مقابله با این حملات، یک اصل ساده را به خاطر بسپارید:
قبل از اینکه بپرسید «چطور از این فرصت استفاده کنم؟»، بپرسید «چرا این فرصت به من پیشنهاد شده است؟»
منابع
MITRE ATT&CK — Spearphishing Attachment
MITRE ATT&CK — Phishing for Information


