راهنمای انواع حملات فیشینگ؛ تفاوت Smishing، Vishing و Spear Phishing
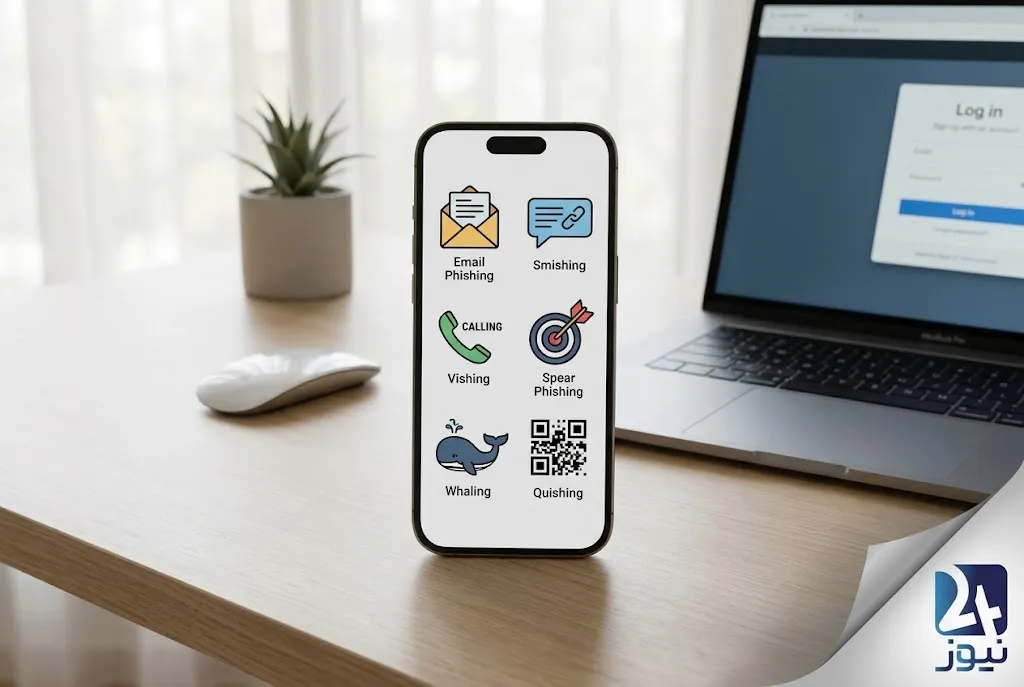
انواع فیشینگ شامل Email Phishing، Smishing، Vishing، Spear Phishing، Whaling، Clone Phishing و Quishing را بشناسید و تفاوت روشهای مختلف حملات فیشینگ را ببینید.

فیشینگ فقط به ایمیلهای جعلی محدود نمیشود. مهاجمان میتوانند از پیامک، تماس تلفنی، شبکههای اجتماعی، QR Code یا حتی پیامهای کاملاً شخصیسازیشده برای فریب قربانی استفاده کنند.
به همین دلیل، Phishing یک روش واحد نیست، بلکه مجموعهای از تکنیکهای مهندسی اجتماعی است که با هدف فریب کاربر و بهدستآوردن اطلاعات حساس، دسترسی به حسابها، نصب بدافزار یا هدایت قربانی به صفحات جعلی استفاده میشود.
در این مقاله با مهمترین انواع فیشینگ آشنا میشویم و تفاوت آنها را بررسی میکنیم.
در این مقاله میخوانید
-
فیشینگ چگونه دستهبندی میشود؟
-
Email Phishing چیست؟
-
Smishing چیست؟
-
Vishing چیست؟
-
Spear Phishing چیست؟
-
Whaling چیست؟
-
Clone Phishing چیست؟
-
Quishing چیست؟
-
تفاوت انواع فیشینگ در چیست؟
-
کدام انواع فیشینگ برای کاربران و سازمانها خطرناکترند؟
فیشینگ چگونه دستهبندی میشود؟
انواع فیشینگ را میتوان بر اساس کانال ارتباطی، میزان هدفمند بودن حمله و روش فریب قربانی دستهبندی کرد.
برای مثال، زمانی که مهاجم از پیامک استفاده میکند، با Smishing روبهرو هستیم. اگر حمله از طریق تماس تلفنی انجام شود، به آن Vishing گفته میشود.
از طرف دیگر، اگر مهاجم یک فرد یا سازمان مشخص را هدف قرار دهد و پیام خود را بر اساس اطلاعات همان قربانی شخصیسازی کند، حمله میتواند در دسته Spear Phishing قرار بگیرد.
بنابراین، تفاوت انواع فیشینگ همیشه در «هدف» نیست؛ در بسیاری از موارد، تفاوت اصلی به روش رسیدن مهاجم به قربانی و میزان شخصیسازی حمله مربوط میشود.
۱. Email Phishing چیست؟
Email Phishing یا فیشینگ ایمیلی یکی از شناختهشدهترین انواع فیشینگ است.
در این روش، مهاجم یک ایمیل جعلی را طوری طراحی میکند که شبیه پیام یک شرکت، سرویس آنلاین، بانک، سازمان یا فرد قابل اعتماد به نظر برسد.
محتوای ایمیل ممکن است از کاربر بخواهد:
-
روی یک لینک کلیک کند؛
-
وارد حساب کاربری خود شود؛
-
رمز عبور را تغییر دهد؛
-
یک فایل را دانلود یا باز کند؛
-
اطلاعات شخصی یا مالی وارد کند؛
-
یا برای جلوگیری از مسدودشدن حساب، اقدامی فوری انجام دهد.
یکی از ویژگیهای رایج این حملات، ایجاد حس فوریت است؛ برای مثال مهاجم ممکن است ادعا کند حساب کاربر در معرض مسدودشدن قرار دارد یا یک تراکنش مشکوک شناسایی شده است.
Email Phishing میتواند بهصورت گسترده و برای تعداد زیادی از کاربران ارسال شود یا در شکل هدفمندتر، بخشی از یک حمله Spear Phishing باشد.
۲. Smishing چیست؟
Smishing ترکیبی از SMS و Phishing است و به فیشینگ از طریق پیامک گفته میشود.
در این حملات، پیام جعلی از طریق SMS یا سرویسهای پیامرسان به قربانی میرسد و معمولاً شامل یک درخواست فوری یا لینک است.
برای مثال، مهاجم ممکن است پیام جعلی درباره مواردی مانند:
-
بسته پستی؛
-
پرداخت یا بدهی؛
-
حساب بانکی؛
-
خدمات دولتی؛
-
جایزه یا قرعهکشی؛
-
مسدودشدن حساب؛
-
یا تأیید اطلاعات
ارسال کند.
مزیت این روش برای مهاجم این است که پیامک معمولاً کوتاه است و کاربر ممکن است بدون بررسی دقیق، روی لینک آن ضربه بزند.
Smishing با فیشینگ ایمیلی تفاوت اصلی در کانال ارتباطی دارد؛ هدف فریب همان است، اما مسیر رسیدن پیام به قربانی متفاوت است.
مقاله مستقل ۲۴ نیوز درباره Smishing، سازوکار این حملات و سناریوهای رایج آن را بهصورت تخصصی بررسی خواهد کرد.
۳. Vishing چیست؟
Vishing یا Voice Phishing به فیشینگ از طریق تماس صوتی یا تلفنی گفته میشود.
در این روش، مهاجم به جای ارسال لینک یا ایمیل، مستقیماً با قربانی تماس میگیرد و خود را جای یک فرد یا سازمان قابل اعتماد معرفی میکند.
برای نمونه، مهاجم ممکن است خود را:
-
کارمند بانک؛
-
پشتیبان یک سرویس آنلاین؛
-
اپراتور تلفن همراه؛
-
مأمور یک سازمان؛
-
کارشناس امنیت؛
-
یا حتی یکی از همکاران یا مدیران قربانی
معرفی کند.
در Vishing، عنصر انسانی اهمیت زیادی دارد. مهاجم ممکن است با استفاده از اطلاعاتی که قبلاً درباره قربانی جمعآوری کرده، تماس را واقعیتر جلوه دهد.
هدف نهایی میتواند دریافت اطلاعات حساس، رمز یکبارمصرف، اطلاعات حساب یا هدایت قربانی به انجام یک اقدام خاص باشد.
۴. Spear Phishing چیست؟
Spear Phishing یا فیشینگ هدفمند، برخلاف حملات گسترده، یک فرد یا گروه مشخص را هدف قرار میدهد.
مهاجم پیش از ارسال پیام، اطلاعاتی درباره قربانی جمعآوری میکند و سپس پیام را متناسب با همان فرد یا سازمان طراحی میکند.
برای مثال، مهاجم ممکن است نام فرد، سمت شغلی، محل کار، همکاران یا پروژهای که روی آن کار میکند را بداند و از همین اطلاعات برای واقعی جلوهدادن پیام استفاده کند.
به همین دلیل، تشخیص Spear Phishing میتواند دشوارتر از یک پیام جعلی عمومی باشد.
این نوع حمله در محیطهای سازمانی اهمیت بیشتری دارد؛ زیرا یک پیام هدفمند میتواند به جای تلاش برای فریب هزاران کاربر، روی یک کارمند دارای دسترسی مهم تمرکز کند.
تفاوت اصلی Spear Phishing با فیشینگ عمومی، میزان هدفمندی و شخصیسازی حمله است.
۵. Whaling چیست؟
Whaling یکی از شکلهای هدفمند فیشینگ است که افراد دارای جایگاه یا دسترسی مهم در یک سازمان را هدف قرار میدهد.
مدیران ارشد، مدیرعامل، مدیر مالی یا سایر افرادی که به اطلاعات یا منابع حساس دسترسی دارند، میتوانند هدف چنین حملاتی باشند.
برای مثال، مهاجم ممکن است پیام یا ایمیلی بسیار متقاعدکننده را با جعل هویت یک مدیر یا شریک تجاری ارسال کند و از قربانی بخواهد اقدامی مانند انتقال وجه، ارسال یک سند یا ارائه اطلاعات حساس را انجام دهد.
در Whaling، مهاجم معمولاً به جای تعداد زیاد قربانی، روی ارزش دسترسی یا موقعیت قربانی تمرکز میکند.
به همین دلیل، Whaling را میتوان یکی از انواع تخصصیتر Spear Phishing دانست.
۶. Clone Phishing چیست؟
در Clone Phishing مهاجم یک پیام یا ایمیل واقعی را که قبلاً ارسال شده، شبیهسازی یا اصطلاحاً Clone میکند.
مهاجم ممکن است ظاهر، موضوع یا ساختار پیام اصلی را حفظ کند اما لینک، فایل پیوست یا بخش خاصی از محتوا را با نمونه مخرب جایگزین کند.
برای مثال، اگر کاربر قبلاً یک ایمیل واقعی درباره یک سند دریافت کرده باشد، مهاجم میتواند پیام مشابهی را ایجاد و نسخه جعلی آن را برای قربانی ارسال کند.
نکته مهم این است که پیام جعلی ممکن است به دلیل شباهت زیاد به یک ارتباط واقعی، برای قربانی باورپذیرتر باشد.
۷. Quishing چیست؟
Quishing نامی است که برای فیشینگ مبتنی بر QR Code استفاده میشود.
در این روش، مهاجم یک QR Code مخرب ایجاد میکند و کاربر را تشویق میکند آن را با تلفن همراه اسکن کند.
QR Code میتواند در موارد مختلفی قرار داده شود؛ برای مثال:
-
ایمیل؛
-
پیامک؛
-
پوستر؛
-
برگههای تبلیغاتی؛
-
صفحات وب؛
-
یا حتی روی QR Code واقعی دیگری قرار بگیرد.
پس از اسکن، کاربر ممکن است به یک صفحه جعلی هدایت شود که از او اطلاعات حساب، رمز عبور یا سایر دادههای حساس را درخواست میکند.
یکی از ویژگیهای Quishing این است که مقصد واقعی لینک ممکن است قبل از اسکن برای کاربر واضح نباشد.
Quishing در ۲۴ نیوز بهعنوان یک موضوع مستقل، با تمرکز بر خطر QR Codeهای جعلی و روشهای تشخیص آن بررسی خواهد شد.

تفاوت انواع فیشینگ در چیست؟
اگر بخواهیم انواع اصلی فیشینگ را ساده کنیم، مهمترین تفاوت آنها در کانال ارتباطی و میزان هدفمند بودن حمله است.
| نوع فیشینگ | کانال یا روش اصلی | ویژگی اصلی |
|---|---|---|
| Email Phishing | ایمیل | پیام جعلی برای فریب کاربر |
| Smishing | پیامک | فیشینگ از طریق SMS |
| Vishing | تماس صوتی | فریب از طریق تماس تلفنی |
| Spear Phishing | ایمیل، پیام یا سایر کانالها | حمله هدفمند و شخصیسازیشده |
| Whaling | ایمیل یا ارتباط سازمانی | هدف قرار دادن مدیران و افراد مهم |
| Clone Phishing | ایمیل یا پیام | شبیهسازی یک پیام واقعی |
| Quishing | QR Code | هدایت قربانی از طریق QR مخرب |
این دستهها نیز همیشه کاملاً جدا از یکدیگر نیستند. یک حمله میتواند همزمان چند ویژگی داشته باشد.
برای مثال، یک مهاجم میتواند یک Spear Phishing هدفمند را از طریق پیامک انجام دهد؛ در این حالت حمله هم هدفمند است و هم از کانال Smishing استفاده میکند.
کدام انواع فیشینگ خطرناکترند؟
نمیتوان یک نوع فیشینگ را در همه شرایط «خطرناکترین» دانست. میزان خطر به عواملی مانند هدف حمله، اطلاعاتی که مهاجم در اختیار دارد، سطح دسترسی قربانی و کیفیت اجرای حمله بستگی دارد.
برای کاربران عادی، حملات پیامکی، ایمیلی و شبکههای اجتماعی میتوانند بسیار رایج و قابلتوجه باشند.
در سازمانها، حملات هدفمند مانند Spear Phishing و Whaling اهمیت بیشتری پیدا میکنند؛ زیرا مهاجم ممکن است به دنبال دسترسی به حسابهای کاری، اطلاعات داخلی یا منابع حساس سازمان باشد.
از سوی دیگر، توسعه ابزارهای هوش مصنوعی باعث شده تولید پیامهای طبیعیتر و شخصیسازیشدهتر برای مهاجمان آسانتر شود؛ موضوعی که نسل جدید حملات فیشینگ را پیچیدهتر کرده است.
آیا همه فیشینگها از طریق لینک انجام میشوند؟
خیر.
لینک یکی از رایجترین ابزارهای فیشینگ است، اما فیشینگ الزاماً به لینک وابسته نیست.
مهاجم میتواند از فایل پیوست، تماس تلفنی، پیامک، QR Code، حساب جعلی شبکه اجتماعی یا حتی مکالمه مستقیم برای فریب قربانی استفاده کند.
بنابراین، شناخت فیشینگ فقط به بررسی URL محدود نمیشود و باید روش کلی فریب و هویت فرستنده یا تماسگیرنده نیز در نظر گرفته شود.
فیشینگ در حال تغییر است
فیشینگ از یک ایمیل ساده با لینک جعلی به مجموعهای از حملات چندکاناله و هدفمند تبدیل شده است.
امروز مهاجم میتواند از ترکیب اطلاعات عمومی قربانی، جعل هویت، پیامک، تماس تلفنی، شبکههای اجتماعی و QR Code برای افزایش احتمال موفقیت حمله استفاده کند.
در همین حال، هوش مصنوعی نیز امکان تولید پیامهای طبیعیتر و شخصیسازیشدهتر را فراهم کرده است.
به همین دلیل، شناخت نام و تفاوت انواع فیشینگ فقط یک موضوع اصطلاحشناسی نیست؛ بلکه به کاربر کمک میکند بفهمد با چه نوع سناریویی روبهرو است و چرا یک حمله ممکن است قابلاعتماد به نظر برسد.
در قسمتهای بعدی این مجموعه، هرکدام از سناریوهای مهم فیشینگ بهصورت مستقل و بدون تکرار مطالب این مقاله بررسی خواهند شد.
بیشتر بخوانید
پرسشهای متداول
چند نوع فیشینگ وجود دارد؟
فیشینگ انواع مختلفی دارد و با توجه به روش اجرا میتوان آن را به دستههایی مانند Email Phishing، Smishing، Vishing، Spear Phishing، Whaling، Clone Phishing و Quishing تقسیم کرد.
تفاوت فیشینگ و Spear Phishing چیست؟
فیشینگ عمومی معمولاً میتواند تعداد زیادی کاربر را هدف قرار دهد، اما Spear Phishing برای یک فرد یا سازمان مشخص طراحی و شخصیسازی میشود.
Smishing و Vishing چه تفاوتی دارند؟
Smishing به فیشینگ از طریق پیامک گفته میشود، در حالی که Vishing از تماس صوتی یا تلفنی برای فریب قربانی استفاده میکند.
Whaling چیست؟
Whaling نوعی فیشینگ هدفمند است که معمولاً افراد دارای جایگاه یا دسترسی مهم در سازمان، مانند مدیران ارشد، را هدف قرار میدهد.
Quishing چیست؟
Quishing نوعی فیشینگ است که از QR Code برای هدایت قربانی به مقصد یا صفحه مخرب استفاده میکند.
اتاق تحلیل ۲۴ نیوز | دیدگاه تحلیلی بهراد یوسفی
تفاوت انواع فیشینگ نشان میدهد که فیشینگ را نباید صرفاً به «ایمیل جعلی» یا «لینک مشکوک» محدود کرد. مهاجمان امروز میتوانند متناسب با قربانی، کانال ارتباطی و هدف خود، روش حمله را تغییر دهند. برای کاربران عادی، شناخت این دستهبندی کمک میکند هنگام مواجهه با پیام، تماس، QR Code یا حساب جعلی، سریعتر متوجه ماهیت احتمالی سناریو شوند.
از منظر امنیت سازمانی نیز تفاوت میان فیشینگ عمومی و حملات هدفمندی مانند Spear Phishing و Whaling اهمیت ویژهای دارد؛ زیرا در این حملات، کیفیت اطلاعاتی که مهاجم درباره قربانی در اختیار دارد میتواند به اندازه خود پیام جعلی تعیینکننده باشد.


