آخرین مطالب هانا حیدری
چارچوب جدید پلیس فتا برای اطلاعرسانی حوادث سایبری کسبوکارها
رئیس پلیس فتا از تدوین چارچوب جدیدی برای نحوه اطلاعرسانی حوادث سایبری خبر داد؛ بر اساس این چارچوب، کسبوکارهای اینترنتی باید وقوع حوادث و حملات سایبری را حداکثر ظرف ۲۴ ساعت اطلاعرسانی کنند.
آقامیری: چند حمله سایبری در هفته گذشته مهار شد
رئیس مرکز ملی فضای مجازی از وقوع چند حمله سایبری در هفته گذشته خبر داد و گفت برخی از این حملات موفق به ایجاد دسترسی شده بودند، اما دسترسیها مهار شده و روند بازیابی ادامه دارد.
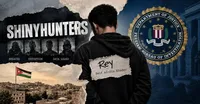
بازداشت عضو ShinyHunters در اردن پس از حمله به FBI
یکی از اعضای شناختهشده گروه هکری ShinyHunters با نام مستعار «Rey» در اردن بازداشت شده و طبق گزارش منابع مطلع، با FBI و نهادهای مجری قانون برای شناسایی دیگر اعضای این گروه همکاری میکند.
پشتپرده بکدور اپلیکیشن دیوار؛ کد مشکوک چگونه وارد نسخه رسمی شد؟
کشف کدی با قابلیتهای بکدورگونه در نسخه رسمی اپلیکیشن اندروید دیوار، این اپلیکیشن را در کانون یک بررسی امنیتی قرار داده است. دیوار پس از شناسایی این مشکل، از کاربران خواست اپلیکیشن خود را بهروزرسانی کنند.
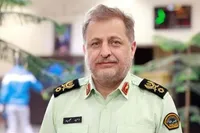
پلیس فتا: ناآگاهی کاربران همچنان عامل اصلی موفقیت مجرمان سایبری است
رئیس پلیس فتا با اشاره به نقش آگاهی کاربران در پیشگیری از جرایم سایبری گفت حدود ۷۰ درصد عواملی که به موفقیت مجرمان سایبری منجر میشود، به ناآگاهی کاربران بازمیگردد و آموزش و افزایش سواد سایبری میتواند در کاهش این جرایم مؤثر باشد.
پایگاههای رفاهی ایران در تیررس چه حملات سایبری هستند؟ هشدار درباره امنیت دادههای حساس ایرانیان
گزارش مرکز پژوهشهای مجلس هشدار میدهد پایگاههای داده رفاهی بهدلیل نگهداری اطلاعات حساس هویتی، اقتصادی، درمانی و خانواری، در معرض تهدیدهایی مانند افشای اطلاعات، باجافزار و سواستفاده از دسترسیهای داخلی قرار دارند.
امنیت سایبری سلامت زیر فشار؛ از کشف آسیبپذیری Epic با هوش مصنوعی تا فریب کارکنان Astrana
دو پرونده امنیتی در صنعت سلامت آمریکا؛ Epic پس از کشف آسیبپذیری با کمک هوش مصنوعی توسعه محصولاتش را متوقف کرد و مهاجمان با مهندسی اجتماعی Astrana Health را هدف گرفتند.
آیا تهدید اصلی هوش مصنوعی خودِ مدل است یا ضعف امنیتی اطراف آن؟
داریو آمودی درباره خطر خارج شدن هوش مصنوعی از کنترل انسان هشدار داده است؛ با این حال یان لکان معتقد است بسیاری از این تهدیدها نتیجه ضعف امنیت و طراحی سیستمها هستند.
بیانیه والکس درباره هک مربوط به سال ۱۴۰۰ است؛ ادعای نشت ۷۵۰ هزار رکورد همچنان بدون واکنش رسمی
در پی انتشار گزارشهایی درباره نشت اطلاعات منتسب به ۷۵۰ هزار کاربر والکس، بیانیهای قدیمی از این صرافی بهعنوان تکذیب هک بازنشر شد؛ این بیانیه مربوط به سال ۱۴۰۰ است و واکنشی به ادعای جدید لیکفا محسوب نمیشود.
اختلال در تسویه میلی؛ چرا دسترسی به طلای کاربران در شرایط جنگی مهم است؟
تأخیر در تسویه برخی کاربران پلتفرم میلی در روزهای اخیر، توجهها را به وضعیت دسترسی به طلای پشتوانه این پلتفرم جلب کرده است. میلی اعلام کرده اختلال ایجادشده ناشی از نبود طلا نیست و محدودیت دسترسی به بخشی از ذخایر طلای نگهداریشده در بانک کارگشایی و همچنین محدودیت درگاههای پرداخت، روند تسویه با کاربران را با مشکل مواجه کرده است.