متخصصان امنیت سایبری در پارک فناوری پردیس به مصاف آسیبپذیریها میروند
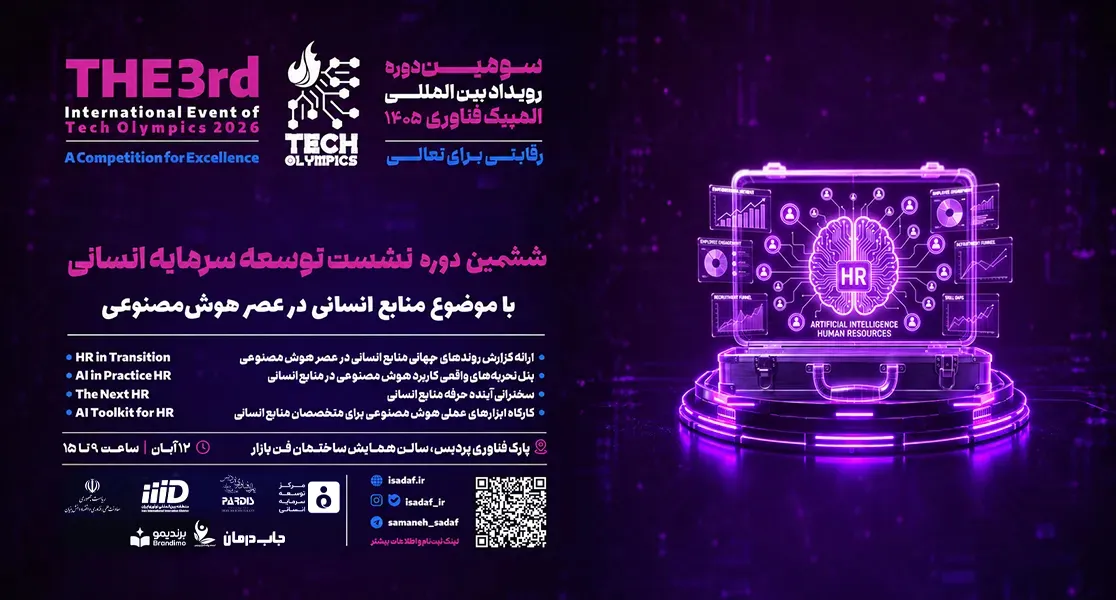
المپیک فناوری ۲۰۲۶ از ۱۱ آبان آغاز شد؛ متخصصان در رقابت باگبانتی، آسیبپذیری وبسایتها، APIها و اپلیکیشنهای اندرویدی را شناسایی میکنند.
سومین دوره المپیک فناوری ۲۰۲۶ از امروز، دوشنبه ۱۱ آبان، در پارک فناوری پردیس آغاز شد. در بخش امنیت سایبری این رویداد، رقابت باگبانتی با هدف شناسایی و گزارش آسیبپذیریهای سامانههای برخط برگزار میشود و متخصصان میتوانند با کشف ضعفهای امنیتی معتبر در محدوده تعیینشده، متناسب با سطح و شدت آسیبپذیری پاداش دریافت کنند. این رقابت تا ۱۳ آبان ادامه دارد و مراسم اختتامیه و اهدای جوایز برای ۱۴ آبان برنامهریزی شده است.
رقابت امنیت سایبری در المپیک فناوری از امروز آغاز شد
سومین دوره المپیک فناوری ۲۰۲۶ از ۱۱ تا ۱۴ آبانماه به میزبانی پارک فناوری پردیس برگزار میشود. امنیت سایبری یکی از محورهای تخصصی این رویداد است و در کنار حوزههایی مانند هوش مصنوعی، برنامهنویسی، اینترنت اشیا، پهپاد و رباتیک قرار دارد. هدف از برگزاری این رقابتها، شناسایی استعدادهای تخصصی، ایجاد فرصت برای نمایش توانمندیهای فنی و نزدیکتر کردن مهارتهای نیروهای متخصص به نیازهای واقعی صنعت عنوان شده است.
در بخش امنیت سایبری، یکی از محورهای اصلی برنامه، رقابت «باگبانتی» یا شکار آسیبپذیری است. این رقابت به متخصصان اجازه میدهد سامانههای مشخصشده را در چارچوب مجوز و محدوده اعلامشده بررسی کنند و در صورت شناسایی ضعف امنیتی معتبر، گزارش فنی خود را برای ارزیابی ارائه دهند.
باگبانتی؛ رقابت برای کشف ضعفهای امنیتی سامانههای برخط
بر اساس جزئیات اعلامشده از سوی برگزارکنندگان، رقابت باگپارتی از ساعت ۸ تا ۱۸ روزهای ۱۱ تا ۱۳ آبان برگزار میشود. شرکتکنندگان امکان بررسی اهداف تعیینشده در حوزه وبسایتها، رابطهای برنامهنویسی کاربردی (API)، برنامههای تحت وب و اپلیکیشنهای اندرویدی را خواهند داشت.
در این رقابت، صرفاً پیدا کردن یک ایراد فنی به معنای ثبت آسیبپذیری قابل قبول نیست؛ گزارش باید معتبر، قابل بررسی و در محدوده مجاز تعیینشده باشد. میزان پاداش نیز بر اساس سطح و شدت آسیبپذیریهایی تعیین میشود که شناسایی و گزارش آنها تأیید شود.
این شیوه رقابت، بخشی از رویکرد باگبانتی در صنعت امنیت سایبری است؛ رویکردی که در آن سازمانها با تعریف محدوده مشخص و مجاز برای ارزیابی امنیتی، از توان متخصصان مستقل برای شناسایی ضعفهایی استفاده میکنند که ممکن است در فرایندهای معمول توسعه و آزمون نرمافزار شناسایی نشده باشند.
چرا رقابتهای باگبانتی برای امنیت سامانههای ایرانی اهمیت دارند؟
افزایش استفاده از خدمات آنلاین، اپلیکیشنهای موبایلی و رابطهای برنامهنویسی، سطح حمله سازمانها و کسبوکارها را گستردهتر کرده است. یک آسیبپذیری در بخش ورود کاربران، مدیریت نشستها، کنترل دسترسی یا پردازش درخواستهای API میتواند زمینه دسترسی غیرمجاز به اطلاعات یا امکانات یک سامانه را فراهم کند.
در چنین شرایطی، آزمون امنیتی سامانهها پیش از آنکه مهاجمان از ضعفهای موجود سوءاستفاده کنند، اهمیت زیادی دارد. رقابتهای باگبانتی میتوانند فرصتی برای شناسایی مستقل آسیبپذیریها و انتقال یافتههای فنی به مسئولان سامانهها ایجاد کنند؛ البته اثربخشی این فرایند به تعریف دقیق محدوده مجاز، نحوه دریافت گزارشها، بررسی فنی و اصلاح بهموقع ضعفهای تأییدشده وابسته است.
برای کسبوکارها و ارائهدهندگان خدمات دیجیتال، چنین رویدادهایی یادآور این نکته است که امنیت نباید صرفاً به بررسیهای مقطعی یا زمان پیش از انتشار محصول محدود شود. ارزیابی مستمر، مدیریت آسیبپذیریها و فراهم کردن مسیر امن برای گزارش ضعفهای امنیتی، از اجزای مهم حفاظت از خدمات برخط هستند.
زمانبندی رقابت امنیت سایبری و اختتامیه
طبق برنامه اعلامشده، رقابت باگپارتی در سه روز نخست، یعنی از ۱۱ تا ۱۳ آبان، از ساعت ۸ صبح تا ۱۸ ادامه خواهد داشت. مراسم اختتامیه و اهدای لوح به نفرات برتر نیز برای پنجشنبه ۱۴ آبان برنامهریزی شده است.
این رویداد با حمایت مرکز ملی فضای مجازی، پارک فناوری پردیس و معاونت علمی، فناوری و اقتصاد دانشبنیان ریاست جمهوری برگزار میشود. همچنین در اطلاعرسانیهای مربوط به بخش امنیت سایبری، از مشارکت نهادهایی مانند سازمان پدافند غیرعامل، مرکز افتا، پلیس فتا و مرکز ماهر نام برده شده است.
نتایج این رقابت و آسیبپذیریهای تأییدشده میتواند تصویر روشنتری از توان تخصصی شرکتکنندگان و چالشهای امنیتی سامانههای برخط ارائه کند؛ با این حال، تا زمان انتشار گزارش رسمی، نباید درباره تعداد آسیبپذیریهای کشفشده یا میزان پاداشهای پرداختشده گمانهزنی کرد.


