از رخنه به مایکروسافت تا جنجال کلاوداسترایک و حمله باجافزاری ۲۲ میلیون دلاری
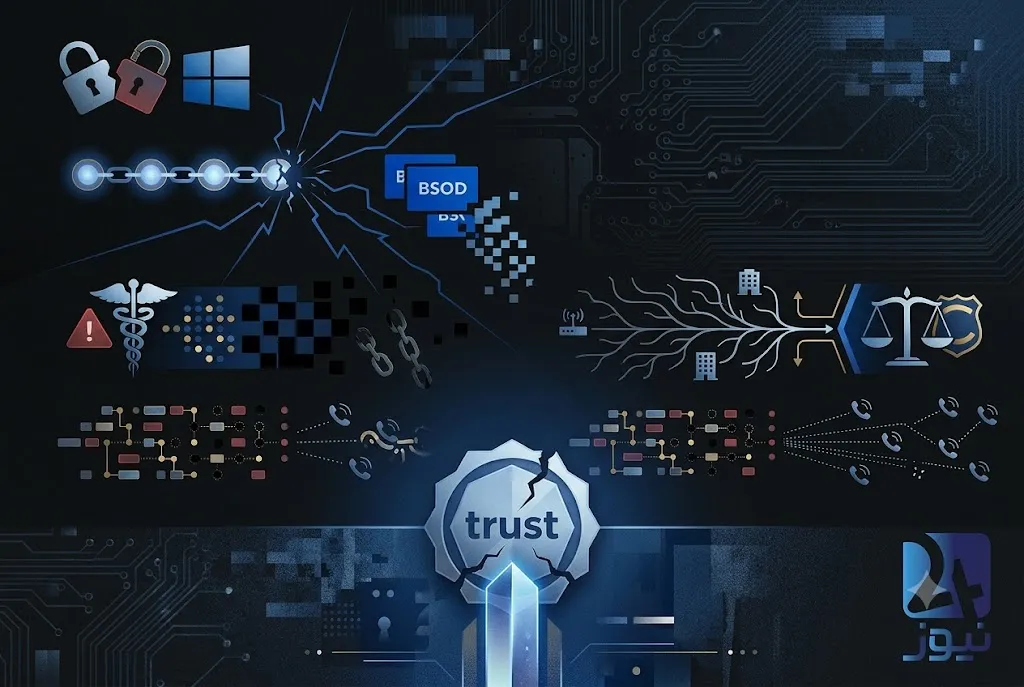
مروری بر آخرین اخبار امنیت سایبری: رخنه به حسابهای مایکروسافت توسط گروه Midnight Blizzard، اختلال جهانی کلاوداسترایک، حمله باجافزاری به Change Healthcare و افشای اطلاعات کاربران Authy.
جهان امنیت سایبری با موج جدیدی از حملات پیچیده و اختلالات گسترده مواجه شده است. از نفوذ گروه هکری وابسته به روسیه به ایمیل مدیران مایکروسافت و حمله باجافزاری ۲۲ میلیون دلاری به بخش بهداشت آمریکا گرفته تا اختلال جهانی ناشی از بهروزرسانی کلاوداسترایک و افشای اطلاعات میلیونها کاربر توئیلیو، تازهترین گزارشها نشاندهنده چالشهای جدی سازمانها در حفاظت از زیرساختهای حیاتی و حریم خصوصی کاربران است.
- افشای رخنه امنیتی در مایکروسافت: گروه هکری Midnight Blizzard (مرتبط با روسیه) با سوءاستفاده از نبود احراز هویت چندعاملی (MFA) روی یک حساب کاربری قدیمی، به ایمیلهای برخی مدیران ارشد مایکروسافت و سازمانهای فدرال دسترسی پیدا کرد.
- اختلال جهانی ناشی از بهروزرسانی کلاوداسترایک: بهروزرسانی معیوب سنسور Falcon شرکت CrowdStrike باعث بروز پدیده «صفحه آبی مرگ» (BSOD) در میلیونها سیستم ویندوزی و ایجاد اختلال شدید در زیرساختهای جهانی شد.
- حمله باجافزاری سنگین به Change Healthcare: گروههای سایبری BlackCat/ALPHV با حمله به سیستم مراقبتهای بهداشتی آمریکا، ۲۲ میلیون دلار باج دریافت کرده و اطلاعات حساس درمانی بیماران را افشا کردند.

- خنثیسازی عملیات گروه Volt Typhoon توسطFBI: پلیس فدرال آمریکا تلاشهای یک گروه هکری وابسته به چین را که با هدف ساخت باتنت و حمله به زیرساختهای حیاتی، روترهای خانگی و اداری را هدف قرار داده بود، خنثی کرد.
- نشت اطلاعاتی گسترده در Twilio: افشای ۳۳ میلیون شماره تلفن کاربران اپلیکیشن Authy توسط هکرها، امنیت راهکارهای احراز هویت دو مرحلهای (2FA) را با چالش جدی مواجه کرد.
تحلیل بهراد یوسفی
تحلیل اختصاصی بهراد یوسفی: «همزمانی این حوادث نشان میدهد که بزرگترین نقطه ضعف سازمانها دیگر فقط ابزارهای قدیمی نیستند، بلکه اعتماد نابجا به زنجیره تامین نرمافزاری Supply Chain است. اتفاقی که در کلاوداسترایک افتاد اثبات کرد یک بهروزرسانی ساده از سوی یک تامینکننده امنیتی مورد اعتماد، میتواند آسیبی بهمراتب سنگینتر از یک حمله سایبری مستقیم ایجاد کند. از سوی دیگر، رخنه مایکروسافت و توئیلیو یادآوری میکند که احراز هویت دو مرحلهای (2FA) دیگر یک "راهکار کامل" نیست و سازمانها باید فوراً به سمت معماری صفر-اعتماد (Zero Trust) و حذف حسابهای قدیمی بدون پشتیبانی حرکت کنند.»