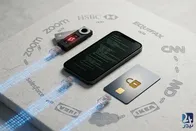
گزارشهای تازه از چند حادثه امنیتی مهم حکایت دارند؛ حمله به زیرساخت یک سرویس معتبر وب، انتشار افزونه آلوده در بازارچه Cursor و سوءاستفاده احتمالی از قابلیتهای جدید تلگرام، بخشی از تهدیدهای سایبری روزهای اخیر هستند.
پنج تحول مهم امنیت سایبری؛ از آلودگی افزونههای هوش مصنوعی تا حملات خودکار
تازهترین اخبار امنیت سایبری ۱۷ نوامبر ۲۰۲۶؛ از حمله به ۱۷۸ وبسایت و انتشار افزونههای آلوده Cursor تا تهدیدهای تلگرام، افشای اطلاعات ۲۲ میلیون فرانسوی و توسعه حملات خودکار مبتنی بر هوش مصنوعی در ویدئو زیر تماشا کنید.
در تازهترین تحولات امنیت سایبری، مهاجمان با سوءاستفاده از زیرساختهای مورد اعتماد کاربران و سازمانها، مسیرهای تازهای برای سرقت اطلاعات و انتشار بدافزار پیدا کردهاند. از تزریق کد مخرب به اسکریپتهای وبسایتهای شناختهشده تا دستکاری افزونههای برنامهنویسی و حملات مبتنی بر هوش مصنوعی، این رویدادها نشان میدهند که حتی استفاده از سرویسهای معتبر نیز بدون توجه به امنیت زنجیره تأمین، خالی از خطر نیست.
در یکی از مهمترین حوادث گزارششده، مهاجمان با سوءاستفاده از آسیبپذیری سرویس آزمایش و بهینهسازی وبسایت Optimizely، کدهای مخربی را به اسکریپتهای مورد استفاده دستکم ۱۷۸ سازمان تزریق کردند. وبسایتهایی از جمله زوم، بیبیسی و سیانان در میان اهداف این حمله قرار داشتند. کد مخرب میتوانست آدرس کیف پولهای رمزارزی را تغییر دهد، اطلاعات کارتهای بانکی را هنگام ورود کاربران سرقت کند و با استفاده از کیتهای بهرهبرداری، دستگاههای مبتنی بر iOS را هدف قرار دهد. Optimizely اعلام کرده مسیر آسیبپذیر را مسدود و کدهای آلوده را حذف کرده است.
در رویدادی دیگر، شرکت Cursor اعلام کرد نفوذ به زیرساختهای مرتبط با ارائهدهنده هوش مصنوعی Fireworks AI، زمینه دسترسی مهاجم به یک کلید احراز هویت را فراهم کرده و در ادامه نسخههای دستکاریشده افزونه Claude Code برای حدود ۱۱ ساعت در حافظه بازارچه افزونههای Cursor قرار گرفتهاند؛ بهطوریکه حداکثر ۵ هزار کاربر ممکن است نسخه آلوده را دریافت کرده باشند. همزمان، پژوهشگران درباره سوءاستفاده احتمالی از قابلیت ویجتهای تلگرام و اجرای کد در برخی کلاینتها هشدار دادهاند؛ موضوعی که میتواند زمینه انتشار تروجانهای سرقت حساب و داراییهای رمزارزی را فراهم کند.
در حوزه حفاظت از دادهها نیز حمله به زیرمجموعه Mileva وابسته به اداره پست فرانسه، به افشای اطلاعات هویتی و نشانی پستی حدود ۲۲ میلیون گیرنده منجر شده است. از سوی دیگر، گزارشهای منتشرشده درباره فعالیت گروه اطلاعات تهدید گوگل نشان میدهد مهاجمان در حال حرکت به سمت استفاده از عاملهای خودکار برای شناسایی آسیبپذیریها، تولید اکسپلویت و اجرای حملات هستند؛ روندی که میتواند سرعت و مقیاس عملیات سایبری را افزایش دهد.