وقتی تأمینکننده شما هک میشود؛ مسئولیت امنیت سایبری تا کجا ادامه دارد؟
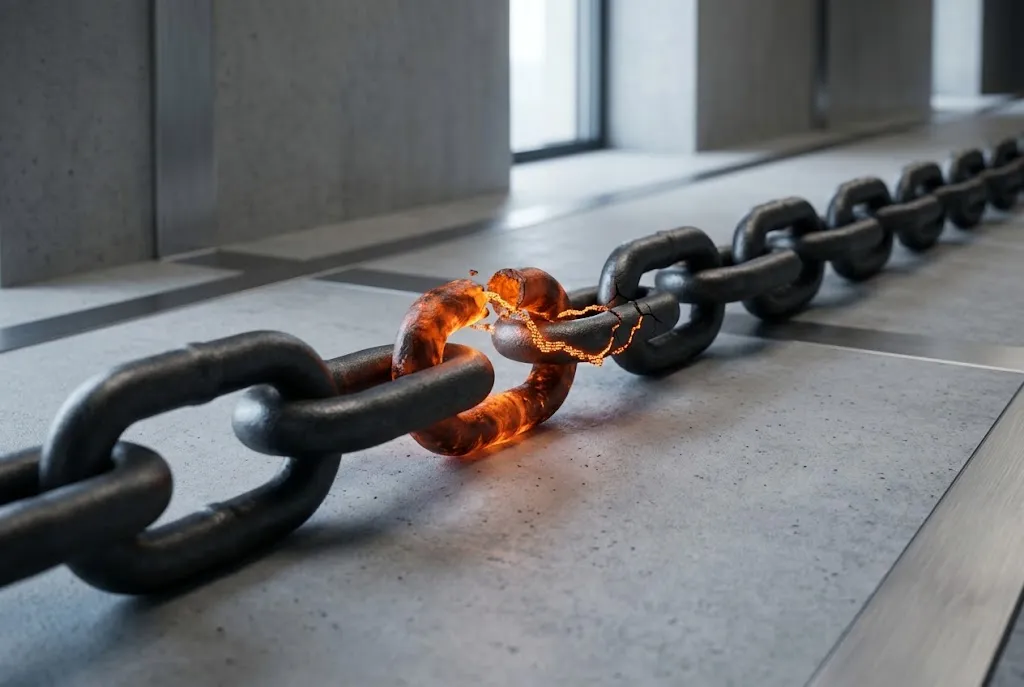
هکشدن پیمانکاران چگونه امنیت سازمانها را تهدید میکند؟ با ریسک زنجیره تأمین دیجیتال، مسئولیت شرکتهای ثالث و راههای کاهش خطر آشنا شوید.
یک سازمان ممکن است برای حفاظت از شبکه داخلی، سامانههای امنیتی پیشرفتهای به کار بگیرد، دسترسی کارکنان را کنترل کند و بهطور مستمر آسیبپذیریهای زیرساخت خود را برطرف سازد؛ اما همچنان از مسیری خارج از شبکه اصلی در معرض حمله قرار داشته باشد. پیمانکار پشتیبانی فناوری اطلاعات، شرکت ارائهدهنده خدمات ابری، توسعهدهنده نرمافزار یا تأمینکننده تجهیزات میتواند به بخشی از دادهها و سامانههای سازمان دسترسی داشته باشد. اگر یکی از این شرکتها دچار نفوذ شود، مهاجم ممکن است از همان ارتباط مورد اعتماد برای نزدیکشدن به مشتریان آن استفاده کند. این مسئله نشان میدهد امنیت سایبری دیگر فقط به محدوده فنی و فیزیکی یک سازمان محدود نیست و زنجیره تأمین دیجیتال نیز باید بخشی از برنامه مدیریت ریسک آن باشد.
حمله زنجیره تأمین دیجیتال چیست؟
وقتی درباره امنیت سایبری یک سازمان صحبت میکنیم، معمولاً ابتدا به شبکه داخلی، سرورها، رایانههای کارکنان، پایگاههای داده و نرمافزارهایی توجه میکنیم که مستقیماً در اختیار همان سازمان قرار دارند. بااینحال، بسیاری از فعالیتهای سازمانی به خدمات و محصولاتی وابسته است که شرکتهای دیگر ارائه میکنند. این وابستگی میتواند شامل خدمات میزبانی و زیرساخت ابری، نرمافزارهای مالی و اداری، ابزارهای مدیریت شبکه، خدمات پشتیبانی، بهروزرسانی نرمافزارها، تجهیزات ارتباطی و حتی خدمات پیمانکاران نگهداری باشد.
حمله زنجیره تأمین دیجیتال زمانی رخ میدهد که مهاجم بهجای هدفگرفتن مستقیم سازمان اصلی، از ضعف امنیتی یکی از اجزای این زنجیره برای دستیابی به هدف خود استفاده کند. این ضعف ممکن است در زیرساخت یک تأمینکننده، فرایند توسعه نرمافزار، حساب کاربری یکی از کارکنان پیمانکار یا سامانهای باشد که برای ارائه خدمات به چند مشتری به کار میرود.
برای مثال، فرض کنید یک شرکت فناوری اطلاعات وظیفه نگهداری سرورهای چند سازمان را بر عهده دارد. کارشناسان این شرکت برای انجام فعالیتهای روزمره از حسابهای مدیریتی و ابزارهای دسترسی از راه دور استفاده میکنند. اگر مهاجم بتواند یکی از حسابهای این شرکت را تصاحب کند، ممکن است به سامانههایی دسترسی پیدا کند که آن حساب مجوز ورود به آنها را دارد. در چنین شرایطی، مهاجم از مسیر ارتباطیای استفاده میکند که پیشتر برای انجام فعالیتهای قانونی و مورد اعتماد ایجاد شده است.
نکته مهم این است که نفوذ به تأمینکننده بهتنهایی ثابت نمیکند شبکه تمام مشتریان آن نیز آلوده شده است. میزان خطر به نوع ارتباط، سطح دسترسی پیمانکار، معماری زیرساخت و اطلاعاتی بستگی دارد که میان دو طرف مبادله میشود. بااینحال، همین وابستگی میتواند دامنه یک حادثه را از یک شرکت به چندین سازمان دیگر گسترش دهد.
چرا نفوذ به یک شرکت ثالث میتواند امنیت سازمان شما را تهدید کند؟
۱. دسترسی پیمانکاران همیشه محدود به یک خدمت نیست
بسیاری از شرکتهای ارائهدهنده خدمات فناوری برای انجام وظایف خود به دسترسیهایی فراتر از یک حساب کاربری معمولی نیاز دارند. یک پیمانکار پشتیبانی ممکن است بتواند به سرورها متصل شود، تنظیمات شبکه را تغییر دهد، نرمافزار نصب کند یا به اطلاعات فنی سامانهها دسترسی داشته باشد. در برخی موارد، دسترسیهای ایجادشده برای پیمانکار در طول زمان گسترش پیدا میکند و پس از پایان یک پروژه یا تغییر نیروی انسانی نیز بهدرستی لغو نمیشود.
اگر حساب کاربری چنین پیمانکاری در اختیار مهاجم قرار بگیرد، او ممکن است بدون نیاز به شکستن مستقیم سازوکارهای دفاعی سازمان، از مجوزهای موجود سوءاستفاده کند. به همین دلیل، صرف استفاده از احراز هویت چندمرحلهای برای حسابهای داخلی کافی نیست؛ دسترسی اشخاص و شرکتهای ثالث نیز باید تحت نظارت قرار گیرد.
۲. یک نرمافزار معتبر میتواند به مسیر انتشار آلودگی تبدیل شود
تمام تهدیدهای زنجیره تأمین از طریق سرقت حسابهای پیمانکاران اتفاق نمیافتند. گاهی خود محصول یا فرایند بهروزرسانی آن به نقطه ورود مهاجم تبدیل میشود. اگر مهاجم بتواند در فرایند توسعه، بسته نرمافزاری یا زیرساخت انتشار بهروزرسانی دستکاری کند، ممکن است نسخه آلودهای از یک محصول در اختیار مشتریان قرار بگیرد.
در چنین سناریویی، سازمان ممکن است نرمافزار را از منبعی دریافت کند که پیشتر معتبر شناخته شده است و حتی فرایند نصب آن نیز مطابق روال معمول انجام شود. به همین دلیل، اعتماد به نام تجاری یک محصول یا سابقه مناسب شرکت سازنده بهتنهایی برای اطمینان از امنیت آن کافی نیست. منشأ نرمافزار، شیوه توسعه و انتشار، نحوه مدیریت بهروزرسانیها و سازوکار بررسی یکپارچگی آن نیز اهمیت دارند.
۳. خدمات مشترک میتوانند دامنه اثر حادثه را گسترش دهند
برخی تأمینکنندگان یک خدمت مشخص را به تعداد زیادی از مشتریان ارائه میکنند. برای مثال، یک شرکت ممکن است خدمات میزبانی، مدیریت شبکه، پردازش اطلاعات یا پشتیبانی نرمافزاری چند سازمان را بر عهده داشته باشد. اگر زیرساخت مشترک چنین شرکتی دچار اختلال یا نفوذ شود، احتمال دارد چند مشتری بهطور همزمان با پیامدهای آن مواجه شوند.
این موضوع بهویژه زمانی اهمیت پیدا میکند که سازمانها بدون اطلاع کافی از وابستگیهای فنی خود، از یک تأمینکننده مشترک استفاده کنند. در این وضعیت، یک رخداد واحد میتواند خدمات چند مجموعه را تحت تأثیر قرار دهد و بازیابی فعالیتها را دشوارتر کند.
مسئولیت امنیت سایبری با سازمان است یا تأمینکننده؟
این پرسش یکی از مهمترین چالشهای مدیریت امنیت زنجیره تأمین است. پاسخ آن را نمیتوان با یک جمله مانند «مسئولیت با پیمانکار است» یا «تمام مسئولیت با مشتری است» مشخص کرد؛ زیرا مسئولیتها به نوع خدمت، قرارداد، دسترسیها، اطلاعات در اختیار هر طرف و قوانین قابل اجرا بستگی دارند.
شرکت تأمینکننده باید امنیت سامانهها، کارکنان، فرایندها و خدماتی را که در اختیار دارد مدیریت کند. این مسئولیت میتواند شامل محافظت از حسابهای کاربری، بهروزرسانی زیرساخت، کنترل دسترسی کارکنان، پایش فعالیتهای مشکوک و اطلاعرسانی درباره رخدادهای امنیتی باشد.
در مقابل، سازمان مشتری نیز نمیتواند صرفاً با برونسپاری یک خدمت، مدیریت ریسک آن را کنار بگذارد. این سازمان باید پیش از انتخاب پیمانکار، میزان دسترسی و حساسیت اطلاعاتی که در اختیار او قرار میگیرد را ارزیابی کند، الزامات امنیتی را در قرارداد مشخص سازد و در طول همکاری بر رعایت این الزامات نظارت داشته باشد.
برای مثال، اگر یک شرکت خدمات پشتیبانی به اطلاعات حساس مشتریان دسترسی دارد، سازمان باید بداند این دسترسی برای چه هدفی ایجاد شده، چه افرادی از آن استفاده میکنند، چگونه ثبت و پایش میشود و در پایان قرارداد چه زمانی لغو خواهد شد.
از منظر حقوقی نیز باید میان مسئولیت عملیاتی، تعهدات قراردادی و مسئولیت قانونی تفکیک قائل شد. وقوع حمله سایبری در شرکت پیمانکار بهتنهایی تعیین نمیکند کدام طرف از نظر قانونی مسئول است. این موضوع به تعهدات هر طرف، علت وقوع حادثه، میزان رعایت الزامات و مقررات حاکم بستگی دارد.
سازمانها چگونه ریسک امنیتی پیمانکاران را کاهش دهند؟
مدیریت امنیت تأمینکنندگان نباید تنها به زمان عقد قرارداد محدود شود. یک شرکت ممکن است در ابتدای همکاری وضعیت امنیتی مناسبی داشته باشد، اما در ادامه با تغییر زیرساخت، کارکنان، فرایندهای توسعه یا شرکتهای همکار خود با ریسکهای تازهای مواجه شود. بنابراین ارزیابی تأمینکنندگان باید در طول چرخه همکاری ادامه پیدا کند.
۱. تأمینکنندگان را بر اساس سطح ریسک دستهبندی کنید
تمام پیمانکاران از نظر امنیتی در یک سطح قرار ندارند. شرکتی که فقط خدمات عمومی و بدون دسترسی به اطلاعات حساس ارائه میکند، لزوماً با همان سطح خطری مواجه نیست که یک پیمانکار دارای دسترسی مدیریتی به سرورها یا پایگاههای داده سازمان ایجاد میکند.
سازمان باید تأمینکنندگان را بر اساس نوع خدمت، حساسیت اطلاعات، سطح دسترسی، اهمیت عملیاتی و میزان وابستگی به آنها دستهبندی کند. این ارزیابی کمک میکند منابع امنیتی ابتدا روی تأمینکنندگانی متمرکز شوند که اختلال یا نفوذ در آنها میتواند پیامد جدیتری برای سازمان داشته باشد.
مؤسسه ملی استاندارد و فناوری آمریکا (NIST) در راهنمای SP 1326 که در ژوئیه ۲۰۲۶ منتشر شد، بر ارزیابی دقیق تأمینکنندگان فناوری اطلاعات و ارتباطات تأکید میکند. این راهنما موضوعاتی مانند منشأ محصول، تابآوری تأمینکننده، رویههای پایه امنیت سایبری و لایههای مختلف زنجیره تأمین را در ارزیابی ریسک مطرح میکند.
۲. دسترسی شرکتهای ثالث را به حداقل برسانید
پیمانکار نباید بیشتر از میزانی که برای انجام وظیفه خود نیاز دارد به سامانههای سازمان دسترسی داشته باشد. اگر یک کارشناس فقط برای پشتیبانی از یک سامانه مشخص به دسترسی نیاز دارد، اعطای مجوز مدیریتی به کل شبکه میتواند دامنه خسارت احتمالی را افزایش دهد.
استفاده از حسابهای اختصاصی برای هر پیمانکار، محدودکردن دسترسی به سامانههای ضروری، تعیین بازه زمانی مشخص برای مجوزها و لغو فوری دسترسی پس از پایان همکاری از جمله اقداماتی است که میتواند ریسک را کاهش دهد. همچنین حسابهای پیمانکاران باید بهصورت مستقل ثبت و پایش شوند تا فعالیتهای آنها با حساب کارکنان داخلی اشتباه گرفته نشود.
۳. دسترسیها و فعالیتهای پیمانکار را ثبت و پایش کنید
سازمان باید بداند چه کسی، در چه زمانی و از چه مسیری به سامانههای آن متصل شده است. ثبت رویدادهای ورود، تغییر تنظیمات، انتقال فایل، ایجاد حساب جدید و فعالیتهای مدیریتی به شناسایی رفتارهای غیرعادی کمک میکند.
این موضوع بهویژه درباره دسترسیهای از راه دور اهمیت دارد؛ زیرا مهاجم ممکن است پس از تصاحب حساب پیمانکار، فعالیت خود را در قالب یک اتصال مجاز انجام دهد. پایش رفتار حسابها و بررسی تغییرات غیرمعمول میتواند به کشف چنین فعالیتهایی کمک کند.
۴. الزامات امنیتی را در قرارداد مشخص کنید
قراردادهای همکاری با تأمینکنندگان فناوری نباید فقط درباره هزینه، زمان تحویل و سطح خدمات صحبت کنند. الزامات امنیتی نیز باید بهصورت روشن در آنها تعریف شوند.
از جمله مواردی که باید در قرارداد یا پیوست امنیتی آن بررسی شود، میتوان به نحوه حفاظت از اطلاعات، محدودیت دسترسی کارکنان پیمانکار، الزام اطلاعرسانی در صورت وقوع حادثه، همکاری در بررسی رخداد، شرایط استفاده از پیمانکاران فرعی، نگهداری و حذف اطلاعات و نحوه بازگرداندن دسترسیها پس از پایان همکاری اشاره کرد.
برای نمونه، اگر شرکت تأمینکننده متوجه نفوذ به زیرساخت خود شود، باید بداند از چه مسیر و در چه بازهای موظف است مشتریان تحت تأثیر را مطلع کند. نبود چنین سازوکاری میتواند باعث تأخیر در واکنش سازمان مشتری شود.
۵. وابستگی به یک تأمینکننده را بررسی کنید
تمرکز چند خدمت حیاتی در اختیار یک شرکت ممکن است مدیریت و هزینهها را سادهتر کند، اما در صورت بروز اختلال میتواند دامنه اثر حادثه را افزایش دهد. سازمانها باید مشخص کنند کدام خدمات به یک تأمینکننده وابستگی جدی دارند و در صورت از دسترس خارجشدن آن شرکت، چه جایگزینی برای ادامه فعالیت وجود دارد.
داشتن برنامه تداوم کسبوکار، نسخههای پشتیبان مستقل، مسیر جایگزین ارائه خدمت و امکان انتقال دادهها و عملیات به زیرساخت دیگر میتواند از تبدیل یک حادثه امنیتی به توقف طولانیمدت فعالیت سازمان جلوگیری کند.
۶. امنیت تأمینکننده را فقط یکبار ارزیابی نکنید
گواهینامهها، پرسشنامههای امنیتی و ارزیابی اولیه میتوانند اطلاعات مفیدی ارائه کنند، اما وضعیت امنیتی یک شرکت ثابت نمیماند. تغییرات در نیروی انسانی، زیرساخت، نرمافزارهای مورد استفاده و شرکتهای همکار ممکن است ریسکهای جدیدی ایجاد کند.
به همین دلیل، سازمان باید متناسب با اهمیت تأمینکننده، ارزیابیهای دورهای انجام دهد و در صورت تغییر مهم در خدمات یا ساختار فنی شرکت، وضعیت امنیتی آن را دوباره بررسی کند. ارزیابی باید تا حد امکان بر شواهد قابل بررسی تکیه داشته باشد، نه صرفاً بر پاسخهای کلی و تعهدات تبلیغاتی تأمینکننده.
اگر تأمینکننده شما هک شد، چه اقداماتی باید انجام دهید؟
وقتی خبر نفوذ به یک پیمانکار یا شرکت ارائهدهنده خدمات منتشر میشود، نخستین اقدام سازمان مشتری باید بررسی میزان ارتباط و وابستگی خود به آن شرکت باشد. واکنش عجولانه و بدون اطلاعات کافی میتواند باعث اختلال غیرضروری در خدمات شود؛ از سوی دیگر، بیتوجهی به رخداد نیز ممکن است فرصت شناسایی دسترسی غیرمجاز را از بین ببرد.
گام اول؛ دامنه ارتباط را مشخص کنید. بررسی کنید تأمینکننده به کدام سامانهها، حسابها، شبکهها و دادههای سازمان دسترسی داشته است. همچنین مشخص کنید آیا این دسترسی در زمان وقوع حادثه فعال بوده یا پیشتر لغو شده است.
گام دوم؛ اعتبار دسترسیهای مرتبط را بازبینی کنید. در صورت وجود نشانههای معتبر از احتمال سوءاستفاده، حسابهای مشکوک را غیرفعال کنید، نشستهای فعال را ببندید و کلیدها، رمزها و مجوزهای دسترسی در معرض خطر را از مسیر امن تغییر دهید. این اقدامات باید با توجه به اثر عملیاتی آنها و برنامه واکنش به حادثه انجام شوند.
گام سوم؛ شواهد را حفظ کنید. گزارشهای ورود، سوابق تغییرات، هشدارهای سامانههای امنیتی و ارتباطات مرتبط با پیمانکار را نگهداری کنید. حذف یا بازنویسی شتابزده اطلاعات میتواند بررسی ابعاد حادثه و تعیین مسیر نفوذ را دشوار کند.
گام چهارم؛ با تأمینکننده هماهنگ شوید. از شرکت طرف قرارداد درباره زمان کشف حادثه، سامانههای تحت تأثیر، نوع اطلاعات احتمالی در معرض خطر، دسترسیهای مشکوک و اقدامات اصلاحی انجامشده اطلاعات دقیق بخواهید. صرف دریافت یک پیام کلی مبنی بر «برطرفشدن مشکل» برای تصمیمگیری امنیتی کافی نیست.
گام پنجم؛ احتمال اثرگذاری بر مشتریان و خدمات را بررسی کنید. اگر دادههای مشتریان، اطلاعات مالی یا خدمات حیاتی در معرض خطر قرار گرفتهاند، سازمان باید مطابق الزامات قانونی و قراردادی قابل اجرا، اقدامات اطلاعرسانی و حفاظتی لازم را انجام دهد.
گام ششم؛ پس از مهار حادثه، همکاری را دوباره ارزیابی کنید. پیش از بازگرداندن دسترسیهای پیمانکار، باید از رفع علت نفوذ، اصلاح ضعفهای امنیتی و ایمنبودن مسیر ارتباطی اطمینان حاصل شود. در صورت باقیماندن ریسک جدی، محدودکردن یا تعلیق همکاری تا زمان رفع مشکل میتواند ضروری باشد.
گزارش جدید ENISA چه چیزی درباره وابستگیهای سایبری میگوید؟
اهمیت مدیریت ریسک تأمینکنندگان صرفاً یک توصیه نظری نیست. آژانس امنیت سایبری اتحادیه اروپا (ENISA) در گزارش چشمانداز تهدیدات سایبری ۲۰۲۶ اعلام کرد وابستگیهای سایبری سطح حمله سازمانها را گسترش میدهند و نیازمند توجه بیشتری برای پیشگیری و کاهش اثر رخدادها هستند.
این گزارش، حملات زنجیره تأمین و حملات از مسیر شرکتهای ثالث را از جمله تهدیدهایی میداند که میتوانند به حوادث گسترده یا دارای اثر قابل توجه منجر شوند. ENISA در این گزارش رخدادهای ثبتشده از ژانویه تا دسامبر ۲۰۲۵ را بررسی کرده است؛ بنابراین یافتههای آن تصویری از روند تهدیدات در دوره مورد مطالعه ارائه میدهد، نه پیشبینی قطعی درباره وضعیت همه سازمانها.
در کنار آن، راهنمای NIST با عنوان SP 1326 که در ۸ ژوئیه ۲۰۲۶ منتشر شده، بر ضرورت بررسی دقیق تأمینکنندگان فناوری اطلاعات و ارتباطات تأکید میکند. این راهنما ارزیابی را به شهرت یا گواهینامه یک شرکت محدود نمیکند و موضوعاتی مانند منشأ محصول، تابآوری، رویههای امنیتی و لایههای زنجیره تأمین را نیز در نظر میگیرد.
مجموع این رویکردها نشان میدهد سازمانها باید امنیت تأمینکنندگان را بخشی از مدیریت ریسک خود بدانند؛ زیرا ضعف امنیتی در یک نقطه بیرونی میتواند پیامدهایی فراتر از همان شرکت ایجاد کند.
منابع:
۱. مؤسسه ملی استاندارد و فناوری آمریکا (NIST)، راهنمای مدیریت ریسک زنجیره تأمین سایبری، SP 800-161 Rev. 1:
https://csrc.nist.gov/pubs/sp/800/161/r1/upd1/final
۲. مؤسسه ملی استاندارد و فناوری آمریکا (NIST)، راهنمای ارزیابی تأمینکنندگان زنجیره تأمین سایبری، SP 1326، منتشرشده در ۸ ژوئیه ۲۰۲۶:
https://csrc.nist.gov/pubs/sp/1326/final
۳. آژانس امنیت سایبری اتحادیه اروپا (ENISA)، گزارش چشمانداز تهدیدات سایبری ۲۰۲۶، منتشرشده در ۲۲ سپتامبر ۲۰۲۶:
https://www.enisa.europa.eu/topics/cyber-threats/threat-landscape
۴. آژانس امنیت سایبری اتحادیه اروپا (ENISA)، بررسی تأثیر وابستگیهای دیجیتال بر تابآوری امنیت سایبری، ۲۲ سپتامبر ۲۰۲۶:
https://www.enisa.europa.eu/news/exploring-the-evolution-of-the-cyber-threat-landscape-how-dependencies-weaken-our-digital-resilience


