آسیبپذیری WebKit در iPhone و iPad؛ سایت مخرب میتواند محدودیت امنیتی مرورگر را دور بزند
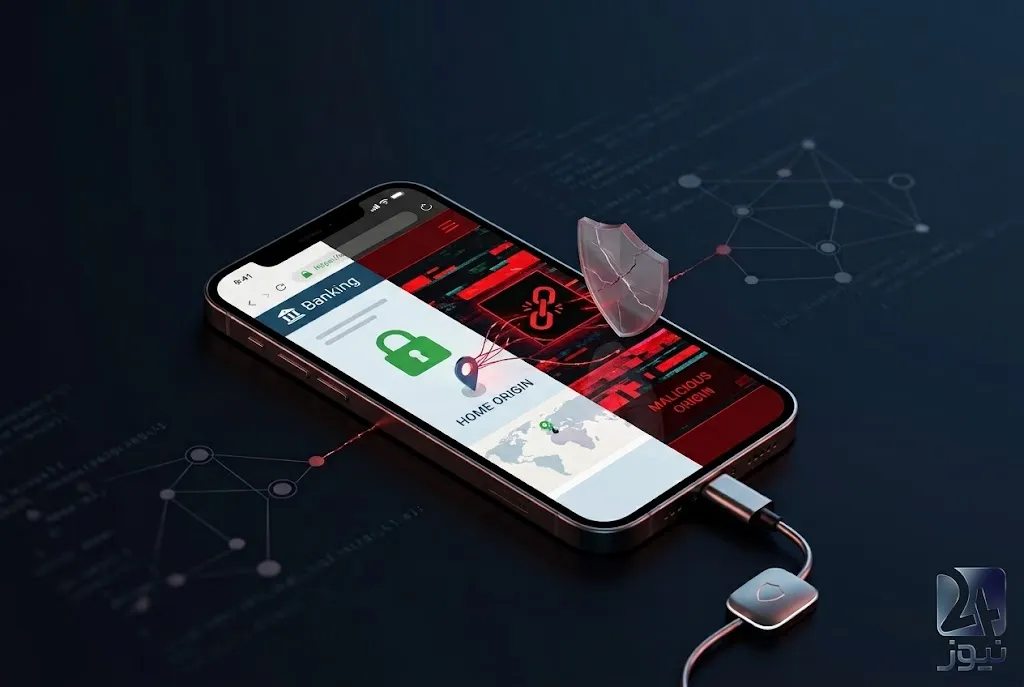
آسیبپذیری CVE-2026-20643 در WebKit میتواند به محتوای مخرب اجازه دهد محدودیت Same Origin Policy را دور بزند؛ Apple این نقص را وصله کرده است.

یک آسیبپذیری امنیتی در WebKit، موتور مرورگر مورد استفاده در iPhone و iPad، میتواند در شرایطی به محتوای وب مخرب اجازه دهد یکی از مهمترین مکانیزمهای امنیتی مرورگر را دور بزند و به دادههای مربوط به وبسایتهای دیگر دسترسی پیدا کند.
این آسیبپذیری با شناسه CVE-2026-20643 ثبت شده و Apple آن را در قالب Background Security Improvements برطرف کرده است. هشدار امنیتی جدید منتشرشده در 11 مهر نیز بر اهمیت بهروزرسانی دستگاههای Apple در برابر این نقص تأکید دارد.
در این مقاله میخوانید
- آسیبپذیری CVE-2026-20643 چیست؟
- WebKit چگونه تحت تأثیر قرار میگیرد؟
- دور زدن Same Origin Policy چه خطری دارد؟
- کدام دستگاههای Apple تحت تأثیر قرار گرفتهاند؟
- آیا این آسیبپذیری وصله شده است؟
- کاربران iPhone و iPad چه کاری باید انجام دهند؟
آسیبپذیری CVE-2026-20643 چیست؟
CVE-2026-20643 یک آسیبپذیری در WebKit است که به یک مشکل Cross-Origin در Navigation API مربوط میشود.
بر اساس اعلام رسمی Apple، پردازش محتوای وب دستکاریشده میتوانست باعث دور زدن Same Origin Policy شود. Apple برای رفع این نقص، اعتبارسنجی ورودی را در WebKit بهبود داده است.
WebKit موتور اصلی پردازش محتوای وب در اکوسیستم Apple است و در Safari و قابلیتهای وب سیستمعاملهای این شرکت نقش دارد.
در iOS و iPadOS نیز موضوع اهمیت بیشتری پیدا میکند؛ زیرا مرورگرهای ثالث روی این سیستمعاملها از WebKit استفاده میکنند. هشدار NCC-CSIRT نیز تأکید کرده که این موضوع فقط به Safari محدود نیست و مرورگرهای iOS و iPadOS را نیز در بر میگیرد.
Same Origin Policy چیست و چرا این آسیبپذیری مهم است؟
Same Origin Policy یکی از پایهایترین مکانیزمهای امنیتی مرورگرهاست.
این مکانیزم مانع میشود یک وبسایت بتواند بدون مجوز به دادهها و منابع حساس وبسایت دیگری دسترسی پیدا کند.
برای مثال، کاربر ممکن است همزمان وارد یک سرویس بانکی، ایمیل یا شبکه اجتماعی شده باشد. اگر یک سایت مخرب بتواند این مرز امنیتی را دور بزند، در سناریوهای خاص میتواند تلاش کند به اطلاعاتی دسترسی پیدا کند که متعلق به مبدأ دیگری است.
به همین دلیل، آسیبپذیریهایی که امکان دور زدن Same Origin Policy را فراهم میکنند، از نظر امنیت مرورگر اهمیت بالایی دارند.
مهاجم چگونه میتواند از این نقص سوءاستفاده کند؟
سناریوی کلی حمله به این صورت است که کاربر محتوای وب مخربی را در محیط WebKit پردازش کند.
طبق توضیح Apple، مشکل در Navigation API و نحوه پردازش درخواستهای Cross-Origin قرار داشته است. اصلاحیه Apple با بهبود اعتبارسنجی ورودی، این مسیر را مسدود کرده است.
در هشدار NCC-CSIRT نیز به پیامدهایی مانند احتمال دسترسی غیرمجاز به اطلاعات حساس وب، دادههای ورود و نشستهای کاربر اشاره شده است.
البته این پیامدها به شرایط بهرهبرداری و زنجیره حمله وابستهاند و نباید به این معنا برداشت شود که صرفاً باز کردن هر وبسایت، بهطور خودکار باعث سرقت اطلاعات کاربر میشود.
کدام دستگاهها تحت تأثیر قرار گرفتهاند؟
Apple این آسیبپذیری را برای نسخههای مشخصی از سیستمعاملهای خود در زمان انتشار اصلاحیه ثبت کرده است.
این نقص در موارد زیر قرار داشته است:
| محصول | مؤلفه | وضعیت |
|---|---|---|
| iPhone | WebKit / iOS | اصلاح شده |
| iPad | WebKit / iPadOS | اصلاح شده |
| Mac | WebKit / macOS | اصلاح شده |
| Safari | WebKit | اصلاح شده |
| مرورگرهای iOS و iPadOS | WebKit | مشمول اصلاحیه WebKit |
Apple اصلاحیه CVE-2026-20643 را برای iOS 26.3.1، iPadOS 26.3.1، macOS 26.3.1 و macOS 26.3.2 در قالب Background Security Improvements منتشر کرده است.
هشدار NCC-CSIRT نیز این نقص را در محصولات Apple و مرورگرهای مبتنی بر WebKit در iOS و iPadOS مطرح کرده است.
Apple چگونه آسیبپذیری را برطرف کرد؟
Apple این نقص را با بهبود اعتبارسنجی ورودی (Improved Input Validation) در Navigation API برطرف کرده است.
اصلاحیه در قالب Background Security Improvements منتشر شد؛ قابلیتی که Apple برای ارائه برخی اصلاحات امنیتی مهم بین بهروزرسانیهای اصلی سیستمعامل استفاده میکند.
این موضوع از این جهت اهمیت دارد که کاربران برای دریافت چنین اصلاحاتی الزاماً منتظر یک نسخه کامل و بزرگ از iOS یا iPadOS نمیمانند.
آیا CVE-2026-20643 یک آسیبپذیری جدید است؟
خیر.
اگرچه هشدار امنیتی مربوط به این نقص در ۳ اکتبر ۲۰۲۶ منتشر شده، خود آسیبپذیری پیشتر توسط Apple اصلاح شده است.
Apple تاریخ انتشار اصلاحیه مربوط به CVE-2026-20643 را ۱۷ مارس ۲۰۲۶ اعلام کرده است. بنابراین نباید این خبر را بهعنوان کشف یک Zero-Day جدید در اکتبر معرفی کرد.
این تفکیک برای کاربران مهم است؛ زیرا انتشار مجدد یک هشدار امنیتی با کشف یک آسیبپذیری جدید تفاوت دارد.
آیا CVE-2026-20643 مورد سوءاستفاده قرار گرفته است؟
در اطلاعیه رسمی Apple، این آسیبپذیری با WebKit Bugzilla 306050 و نام پژوهشگر Thomas Espach ثبت شده است. Apple در توضیح این نقص اعلام کرده است که پردازش محتوای وب دستکاریشده میتواند Same Origin Policy را دور بزند.
اما در اطلاعیه رسمی Apple که مبنای این گزارش است، ادعایی مبنی بر بهرهبرداری گسترده از این آسیبپذیری ارائه نشده است.
بنابراین بهتر است درباره استفاده واقعی مهاجمان از CVE-2026-20643 با احتیاط صحبت شود.
کاربران iPhone و iPad چه کاری انجام دهند؟
کاربران دستگاههای Apple باید مطمئن شوند که سیستمعامل دستگاه آنها بهروز است و اصلاحیههای امنیتی مربوط به WebKit را دریافت کردهاند.
همچنین بررسی فعال بودن Background Security Improvements اهمیت دارد؛ زیرا Apple این مکانیزم را برای ارائه اصلاحات امنیتی مهم بین نسخههای اصلی سیستمعامل طراحی کرده است.
در محیطهای سازمانی نیز تیمهای فناوری اطلاعات و امنیت باید وضعیت بهروزرسانی دستگاههای تحت مدیریت را بررسی کنند.
اتاق تحلیل ۲۴ نیوز | دیدگاه تحلیلی بهراد یوسفی
اهمیت این آسیبپذیری در این است که WebKit فقط یک مرورگر معمولی نیست؛ بلکه یکی از لایههای اصلی پردازش محتوای وب در اکوسیستم Apple است.
از طرف دیگر، الزام مرورگرهای iOS و iPadOS به استفاده از WebKit باعث میشود یک نقص جدی در این موتور بتواند دامنهای فراتر از Safari داشته باشد.
با این حال، نباید هشدار ۳ اکتبر را با یک Zero-Day جدید اشتباه گرفت. CVE-2026-20643 در مارس ۲۰۲۶ اصلاح شده و خبر جدید بیشتر یادآوری اهمیت دریافت اصلاحیههای Apple است.
برای کاربران ایرانی نیز توصیه عملی ساده است: اگر از iPhone یا iPad استفاده میکنید، بهروزرسانی امنیتی دستگاه را عقب نیندازید و در محیطهای سازمانی، وضعیت وصلههای امنیتی WebKit دستگاههای تحت مدیریت را بررسی کنید.
منابع
- Apple Security — Background Security Improvements و CVE-2026-20643 Apple Security
- NCC-CSIRT — هشدار امنیتی CVE-2026-20643 در ۳ اکتبر ۲۰۲۶ NCC-CSIRT Advisory
- The Cyber Express — جزئیات فنی و اصلاحیه WebKit The Cyber Express


