از روز صفرم سیسکو تا نفوذ ۸ ثانیهای به زیرساخت امن؛ مهمترین اخبار امنیت سایبری امروز
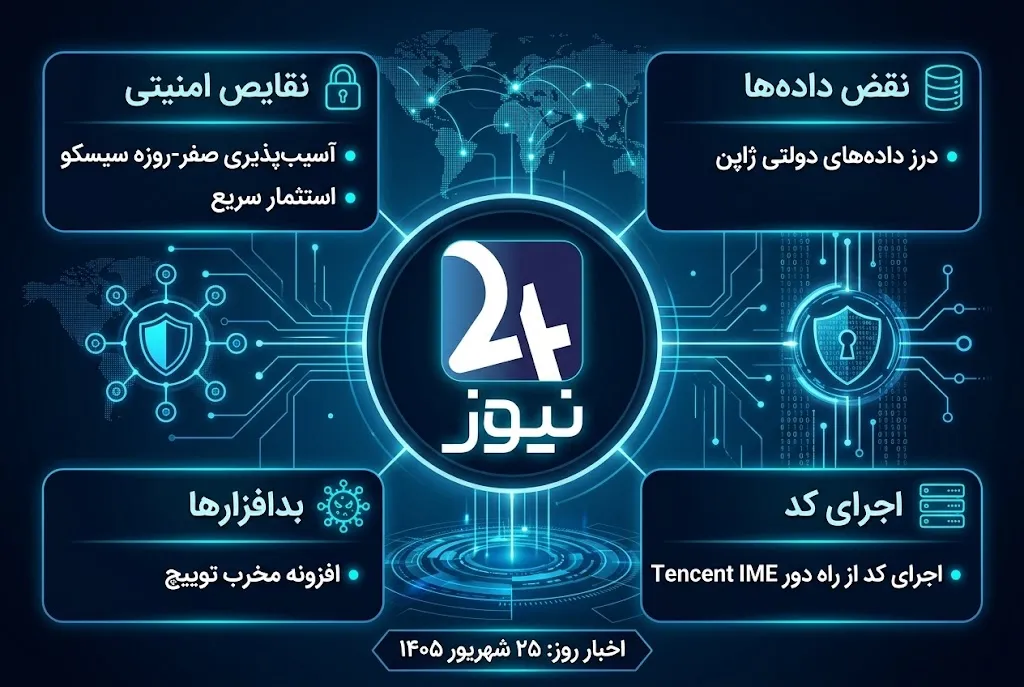

در تازهترین قسمت «اخبار روزانه سایبر»، پنج رویداد مهم امنیت سایبری بررسی میشود؛ از سوءاستفاده فعال از یک آسیبپذیری بحرانی در درگاه ایمیل امن سیسکو و نمایش سرعت بالای حملات خودکار، تا افشای اطلاعات کارکنان دولت ژاپن، سرقت توکنهای احراز هویت کاربران توییچ و آسیبپذیری اجرای کد از راه دور در نرمافزار تنسنت.
۱. روز صفرم بحرانی در Cisco Secure Email Gateway
شرکت سیسکو از شناسایی و سوءاستفاده فعال مهاجمان از یک آسیبپذیری بحرانی در نرمافزار Cisco Secure Email Gateway خبر داده است. این نقص امنیتی با شناسه CVE-2026-76461، امتیاز CVSS برابر با ۹.۸ دارد و در منطق پردازش ایمیل Cisco AsyncOS Software ریشه دارد.
مهاجم از راه دور و بدون نیاز به احراز هویت میتواند با ارسال یک ایمیل دستکاریشده حاوی دستورات SQL مخرب، دستورات دلخواه را با سطح دسترسی root روی سیستمعامل پایه اجرا کند. چنین دسترسیای میتواند کنترل کامل دستگاه و خطر جدی برای زیرساخت ایمیل سازمانی ایجاد کند.
سیسکو برای رفع این آسیبپذیری بهروزرسانی امنیتی منتشر کرده و اعلام کرده است که راهکار موقتی برای رفع آن وجود ندارد. مدیران شبکه باید نسخه نرمافزار و وصلههای مربوط به تجهیزات خود را بررسی و در سریعترین زمان ممکن بهروزرسانی کنند.
۲. نمایش نفوذ در ۸ ثانیه؛ حمله با سرعت ماشین
یک پژوهش فنی از تیم Threat Research شرکت Sysdig نشان داده است که یک مهاجم انسانی توانسته از آسیبپذیری اجرای کد از راه دور در پلتفرم Marimo برای حرکت از یک محیط آسیبپذیر به میزبان SSH Bastion استفاده کند؛ آن هم تنها در هشت ثانیه.
این آسیبپذیری با شناسه CVE-2026-39987، در نقطه پایانی Terminal WebSocket قرار دارد؛ جایی که بررسی احراز هویت مورد استفاده در سایر نقاط WebSocket بهدرستی اعمال نشده بود. نسخههای Marimo تا ۰.۲۰.۴ تحت تأثیر این نقص قرار داشتند و نسخه ۰.۲۳.۰ بهعنوان نسخه رفعشده معرفی شده است.
اهمیت این رویداد فقط در سرعت نفوذ نیست؛ بلکه نشان میدهد مهاجمان میتوانند پس از دستیابی به دسترسی اولیه، مراحل شناسایی و حرکت در شبکه را با سرعت بسیار بالا انجام دهند. در نتیجه، سازمانها نباید فرض کنند که برای شناسایی و مهار حمله زمان زیادی در اختیار دارند.
۳. افشای اطلاعات ۲۴۶ هزار کارمند دولت ژاپن
آژانس دیجیتال ژاپن در ۱۱ سپتامبر ۲۰۲۶ اعلام کرد که در پی دسترسی غیرمجاز به سامانه Government Solution Service یا GSS، احتمال افشای فایلهای حاوی اطلاعات شخصی کارکنان دستگاههای دولتی وجود دارد.
بررسیها نشان میدهد فعالیت مشکوک در ۲۵ ژوئن شناسایی شده بود؛ با این حال، اطلاعرسانی عمومی در سپتامبر انجام شد. بر اساس گزارش مطرحشده در ویدیو، این حادثه اطلاعات کارکنان ۲۳ وزارتخانه و حدود ۲۴۶ هزار نفر را در معرض خطر قرار داده است.
این رویداد بار دیگر اهمیت حفاظت از حسابهای دارای دسترسی گسترده، نظارت بر فعالیتهای غیرعادی و واکنش سریع به حوادث امنیتی را در سامانههای دولتی برجسته میکند.
۴. افزونه مخرب توییچ و سرقت توکنهای OAuth
شرکت Socket یک افزونه مرورگر مخرب مرتبط با پلتفرم Twitch را شناسایی کرده است که توکنهای OAuth کاربران را به یک سرویس ربات روسی ارسال میکرد. بر اساس اطلاعات مطرحشده در ویدیو، این فعالیت حدود ۳۱ هزار کاربر را تحت تأثیر قرار داده است.
توکنهای OAuth برای احراز هویت و اعطای دسترسی به حسابها و سرویسها استفاده میشوند. سرقت آنها میتواند به مهاجمان اجازه دهد بدون دانستن رمز عبور، از دسترسیهای معتبر سوءاستفاده کنند؛ از جمله تصاحب حساب و دسترسی به چتهای خصوصی، در صورتی که توکن مجوز لازم را داشته باشد.
کاربران باید افزونههای ناشناس یا مشکوک را حذف کنند، مجوزهای برنامههای متصل به حساب خود را بررسی کنند و در صورت احتمال افشای توکن، آنها را از طریق تنظیمات رسمی حساب باطل یا بازنشانی کنند.
۵. سوءاستفاده فعال از آسیبپذیری نرمافزار تنسنت
در پنجمین خبر، به سوءاستفاده فعال از یک آسیبپذیری بحرانی در نرمافزار ویرایشگر روش ورودی یا IME شرکت Tencent اشاره میشود. این نقص میتواند زمینه اجرای کد از راه دور را فراهم کند و به مهاجم اجازه دهد با یک تعامل، کنترل گستردهای بر سیستم آسیبپذیر به دست آورد.
با توجه به استفاده گسترده از این نرمافزار در چین، دامنه احتمالی تأثیر حمله قابل توجه است. کاربران و مدیران سامانههای تحت تأثیر باید نسخه نرمافزار را بررسی کرده و بهروزرسانیهای امنیتی مربوط را در اسرع وقت نصب کنند.
جزئیات فنی بیشتر، از جمله شناسههای CVE و اطلاعات مربوط به نسخههای آسیبپذیر، باید از منابع رسمی و اطلاعیههای امنیتی منتشرشده توسط سازندگان و نهادهای امنیتی بررسی شود.
جمعبندی
اخبار امروز نشان میدهد که تهدیدات سایبری از آسیبپذیریهای بحرانی در تجهیزات سازمانی تا سرقت توکنهای احراز هویت کاربران و نفوذ سریع به زیرساختهای حساس را در بر میگیرد. بهروزرسانی منظم نرمافزارها، مدیریت دسترسیها، بررسی افزونههای نصبشده و پایش مداوم رویدادهای امنیتی، از مهمترین اقدامات برای کاهش ریسک این حملات هستند.
برای اطلاع از تازهترین اخبار و تحلیلهای امنیت سایبری، ویدیوی «اخبار روزانه سایبر» را دنبال کنید و ۲۴ نیوز را در پوشش رویدادهای مهم این حوزه همراهی کنید.
منابع مستقیم


